El cumplimiento normativo de la IA, o compliance de IA, consiste en identificar qué normas se aplican a cada uso de inteligencia artificial en tu empresa y poder demostrar que las cumples. En una pyme, eso significa sobre todo el Reglamento Europeo de IA, el RGPD y la seguridad de la información, ordenados con pocos documentos y un responsable.
Este bloque de la Guía de uso seguro de la IA en la empresa se centra en los riesgos y en cómo organizarse. Las obligaciones del Reglamento, una a una, están en el Reglamento Europeo de IA para empresas.
Mapa de riesgos: qué norma cubre cada uno
El RIA define el riesgo como una combinación de dos factores, útil también para priorizar fuera del Reglamento:
«“riesgo”: la combinación de la probabilidad de que se produzca un perjuicio y la gravedad de dicho perjuicio»
| Riesgo | Norma que lo trata | Qué te exige |
|---|---|---|
| Uso prohibido o de alto riesgo | RIA, arts. 5, 6 y 26 | No usar prácticas vetadas; en alto riesgo, seguir instrucciones y asignar supervisión humana |
| Falta de transparencia | RIA, art. 50 | Avisar o etiquetar en los casos previstos |
| Datos personales | RGPD, arts. 5, 6, 22, 28 y 35 | Base jurídica, información, límites a decisiones automatizadas, encargo y, si procede, evaluación de impacto |
| Brechas y ataques | RGPD, arts. 32 y 33; RIA, art. 15 (alto riesgo) | Seguridad adecuada al riesgo y notificación de violaciones |
| Fuga de información confidencial | Ley 1/2019, art. 1.1 c) | Medidas razonables para mantener el secreto |
| Sesgo y discriminación | Ley 15/2022, arts. 4 y 23.3; RIA, arts. 10 y 4 bis | No discriminar; el proveedor de alto riesgo debe detectar y corregir sesgos |
Los errores y alucinaciones solo tienen regla específica en el alto riesgo, donde el RIA exige supervisión humana (art. 26.2); en el resto, la respuesta es revisar antes de usar un resultado. Cómo priorizar, en riesgos de la IA en la empresa.
El RIA no desplaza al RGPD; lo vemos en RGPD e inteligencia artificial. Y la IA abre vías nuevas de ataque y de fuga:
«el responsable y el encargado del tratamiento aplicarán medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo»
Inyección de instrucciones, suplantaciones y fugas, en ciberseguridad e IA.
¿Qué es un programa de cumplimiento normativo de IA en una pyme?
El RIA no impone a la empresa usuaria un sistema de gobernanza con ese nombre. Pero el RGPD sí exige poder probar lo que haces con los datos:
«El responsable del tratamiento será responsable del cumplimiento de lo dispuesto en el apartado 1 y capaz de demostrarlo («responsabilidad proactiva»).»
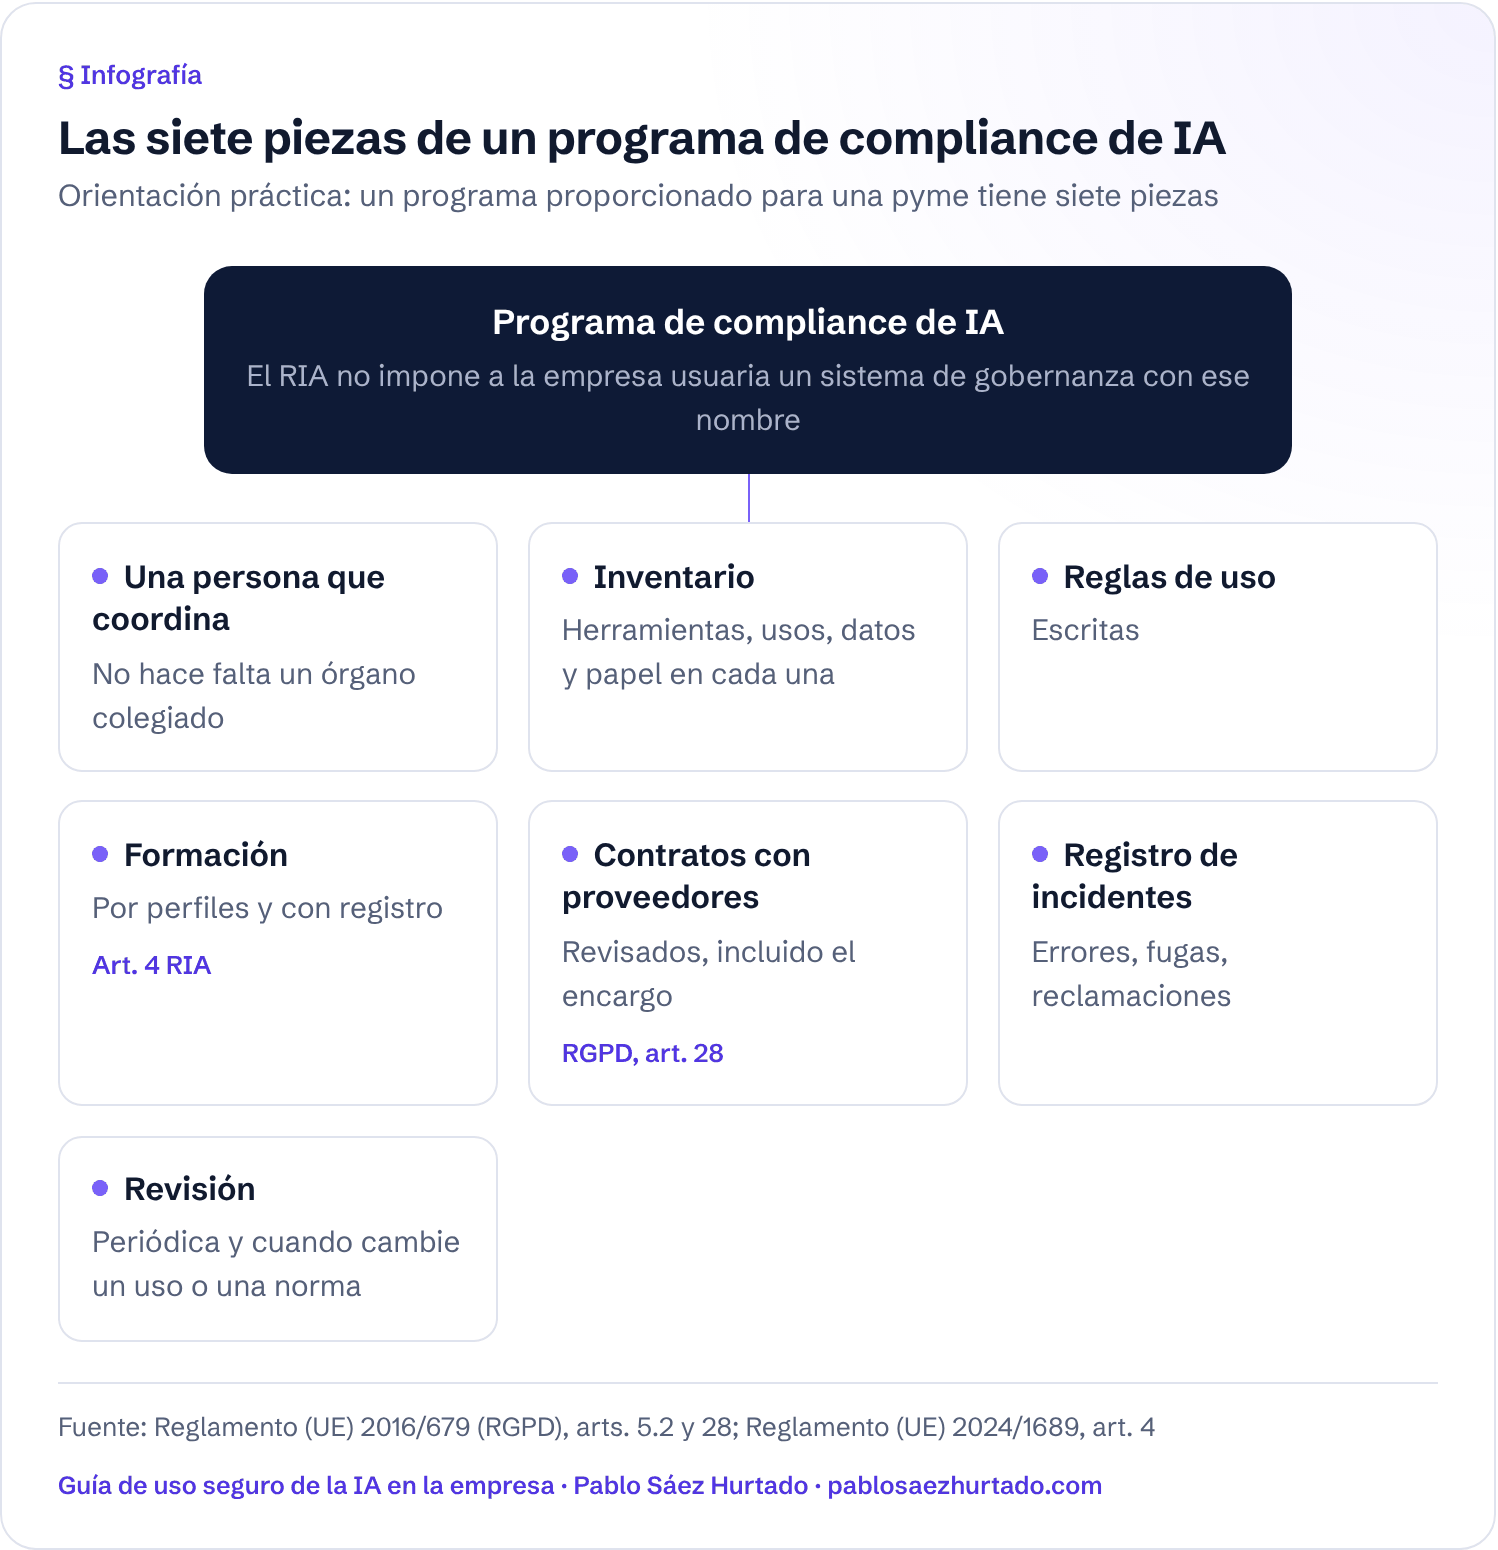
Como orientación práctica, un programa proporcionado para una pyme tiene siete piezas:
- Una persona que coordina (no hace falta un órgano colegiado).
- Un inventario de herramientas, usos, datos y papel en cada una.
- Reglas escritas de uso.
- Formación por perfiles con registro, ligada al art. 4 del RIA.
- Contratos revisados con los proveedores, incluido el encargo del art. 28 del RGPD.
- Un registro de incidentes (errores, fugas, reclamaciones).
- Una revisión periódica y cuando cambie un uso o una norma.
Cómo repartir responsabilidades y qué documentar, en gobernanza de la IA en la empresa. Los pasos para implantarlo en el día a día, en cómo usar la inteligencia artificial en la empresa cumpliendo la ley.
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| El RGPD exige poder demostrar el cumplimiento (art. 5.2) y el RIA asigna obligaciones concretas según tu papel y el uso. | Un programa de compliance de IA es la forma de reunir esas pruebas en un solo sitio, no un trámite añadido. |
Infografía
Las siete piezas de un programa de compliance de IA
Orientación práctica: un programa proporcionado para una pyme tiene siete piezas
Programa de compliance de IA
El RIA no impone a la empresa usuaria un sistema de gobernanza con ese nombre
Una persona que coordina
No hace falta un órgano colegiado
Inventario
Herramientas, usos, datos y papel en cada una
Reglas de uso
Escritas
Formación
Por perfiles y con registro
Art. 4 RIA
Contratos con proveedores
Revisados, incluido el encargo
RGPD, art. 28
Registro de incidentes
Errores, fugas, reclamaciones
Revisión
Periódica y cuando cambie un uso o una norma
Ver y descargar como imagen
Descargar la infografía «Las siete piezas de un programa de compliance de IA» (PNG)
ISO/IEC 42001 y el AI Act
ISO/IEC 42001 (2023) es un estándar voluntario para implantar y certificar un sistema de gestión de la inteligencia artificial. Puede ayudar a ordenar el programa, pero no sustituye al RIA. La presunción de conformidad del Reglamento nace de otra fuente:
«Los sistemas de IA de alto riesgo o los modelos de IA de uso general que sean conformes con normas armonizadas, o partes de estas, cuyas referencias estén publicadas en el Diario Oficial de la Unión Europea […] se presumirá que son conformes con los requisitos establecidos en la sección 2 del presente capítulo»
Una certificación ISO/IEC 42001 no aporta esa presunción. Su encaje más natural está en el proveedor de sistemas de alto riesgo, que debe tener un sistema de gestión de la calidad (art. 17), o en la empresa cuyos clientes la piden. Comparativa completa, en ISO 42001 y AI Act: qué aporta cada uno.
Qué encontrarás en este bloque
- Riesgos de la IA en la empresa. Los tipos de riesgo y una matriz para decidir por dónde empezar.
- RGPD e inteligencia artificial. Base jurídica, decisiones automatizadas, evaluación de impacto y encargo.
- Ciberseguridad e IA. Proteger los sistemas y protegerte de los ataques que usan IA.
- Gobernanza de la IA en la empresa. Responsables, inventario y registros.
- ISO 42001 y AI Act. Cuándo tiene sentido certificarse.
Compliance de IA: mínimos
Preguntas frecuentes
¿Qué es el cumplimiento normativo de la IA?
Es el conjunto de medidas con las que una empresa identifica las normas aplicables a sus usos de IA (Reglamento Europeo de IA, RGPD, secretos empresariales, igualdad de trato) y acredita que las cumple. El RGPD exige poder demostrarlo (art. 5.2).
¿Qué normas debe cumplir una empresa que usa IA?
El Reglamento Europeo de IA (arts. 4, 5 y, cuando proceda, 50 y 26), el RGPD si hay datos personales, la Ley 1/2019 si maneja información confidencial y la Ley 15/2022 frente a la discriminación.
¿Una pyme necesita un comité de IA?
No hay norma que lo exija; basta una persona que coordine. Si usas sistemas de alto riesgo, la supervisión humana debe recaer en personas con competencia, formación y autoridad (RIA, art. 26.2).
¿La certificación ISO 42001 garantiza cumplir el AI Act?
No. Es voluntaria y no da presunción de conformidad, que nace de las normas armonizadas publicadas en el Diario Oficial de la UE (RIA, art. 40.1). Ayuda a ordenar la gestión.
Análisis de Pablo Sáez Hurtado en prensa
- La AEPD pone el foco en la supervisión humana de la IA: ¿cuánto puede supervisar realmente una persona? · Economist & Jurist, 26/09/2026
- La IA irrumpe en la ciberseguridad: Bruselas activa su gran plan con ENISA… · Lawandtrends, 14/07/2026
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 3, 5, 6, 10, 15, 17, 26, 40 y 50 · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA (nuevo art. 4 bis del RIA) · DO L, 24.7.2026
- Reglamento (UE) 2016/679 (RGPD), arts. 5, 6, 22, 28, 32, 33 y 35 · DO L 119, 4.5.2016
- Ley 1/2019, de 20 de febrero, de Secretos Empresariales, art. 1 · BOE
- Ley 15/2022, de 12 de julio, integral para la igualdad de trato y la no discriminación, arts. 4 y 23 · BOE
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto.