El RGPD se aplica a la inteligencia artificial igual que a cualquier otro tratamiento de datos personales. Si tu empresa usa IA con datos de clientes, empleados o candidatos, necesita una base jurídica (art. 6), cumplir los principios (art. 5), informar (arts. 13 y 14) y, si el riesgo es alto, hacer una evaluación de impacto (art. 35).
El Reglamento Europeo de IA (RIA o AI Act) no sustituye al RGPD: se suma a él. Esta entrada de la guía de riesgos, datos y gobernanza de la IA, parte de la guía de uso seguro de la IA en la empresa, explica cómo encajan. El caso concreto está en usar ChatGPT en la empresa sin incumplir la ley.
¿Cómo se relacionan el RGPD y el Reglamento de IA?
El RIA lo dice expresamente en su art. 2.7, modificado por el Ómnibus digital:
«El Derecho de la Unión en materia de protección de los datos personales […] se aplicará a los datos personales tratados en relación con los derechos y obligaciones establecidos en el presente Reglamento. Sin perjuicio de sus artículos 4 bis y 59, el presente Reglamento no afectará a los Reglamentos (UE) 2016/679 […]»
Los papeles son distintos: responsable del tratamiento (RGPD, art. 4.7) y responsable del despliegue (RIA, art. 3.4). Una empresa que usa IA con datos de sus clientes suele ser ambas cosas, pero conviene analizarlo por separado: ver proveedor o responsable del despliegue en el AI Act.
¿Qué base jurídica necesitas para usar IA con datos personales?
Al menos una de las seis del art. 6.1 del RGPD, analizada por finalidad, no por herramienta. Ejemplo (hipotético): una clínica que usa IA para recordatorios de citas y para analizar historiales tiene dos finalidades y dos análisis.
- Reutilizar datos para otra finalidad. Sin consentimiento ni norma que lo ampare, valora si el nuevo fin es compatible con el original (art. 6.4).
- Categorías especiales. Salud, biometría, ideología, origen étnico y demás datos del art. 9.1 están prohibidos salvo una excepción del art. 9.2. En España, el solo consentimiento no basta si la finalidad principal es identificar ideología, afiliación sindical, religión, orientación sexual, creencias u origen racial o étnico (LOPDGDD, art. 9.1).
Los principios del art. 5 aplicados a la IA
- Transparencia y finalidad (art. 5.1 a y b). Datos usados de forma transparente y para fines compatibles.
- Minimización (art. 5.1 c). Introduce solo los datos necesarios; seudonimizar o anonimizar antes es una medida sencilla.
- Exactitud (art. 5.1 d). Si la IA inventa algo sobre una persona y lo incorporas a un expediente, tienes un dato inexacto que debes rectificar.
- Conservación (art. 5.1 e). Revisa cuánto guarda el proveedor tus conversaciones.
- Integridad y confidencialidad (art. 5.1 f). Seguridad adecuada (art. 32), también frente a las herramientas no autorizadas de la shadow AI. Las medidas técnicas están en ciberseguridad e IA.
¿Qué tienes que informar cuando usas IA?
Los arts. 13 y 14 no cambian, pero revisa los fines y la base jurídica, los destinatarios (entre ellos el proveedor de IA) y las transferencias fuera de la UE (art. 13.1 c, e y f). Si hay decisiones automatizadas del art. 22, debes dar «información significativa sobre la lógica aplicada» y sus consecuencias (art. 13.2 f). En España cabe informar por capas (LOPDGDD, art. 11).
Decisiones automatizadas: el artículo 22 del RGPD
«Todo interesado tendrá derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos en él o le afecte significativamente de modo similar.»
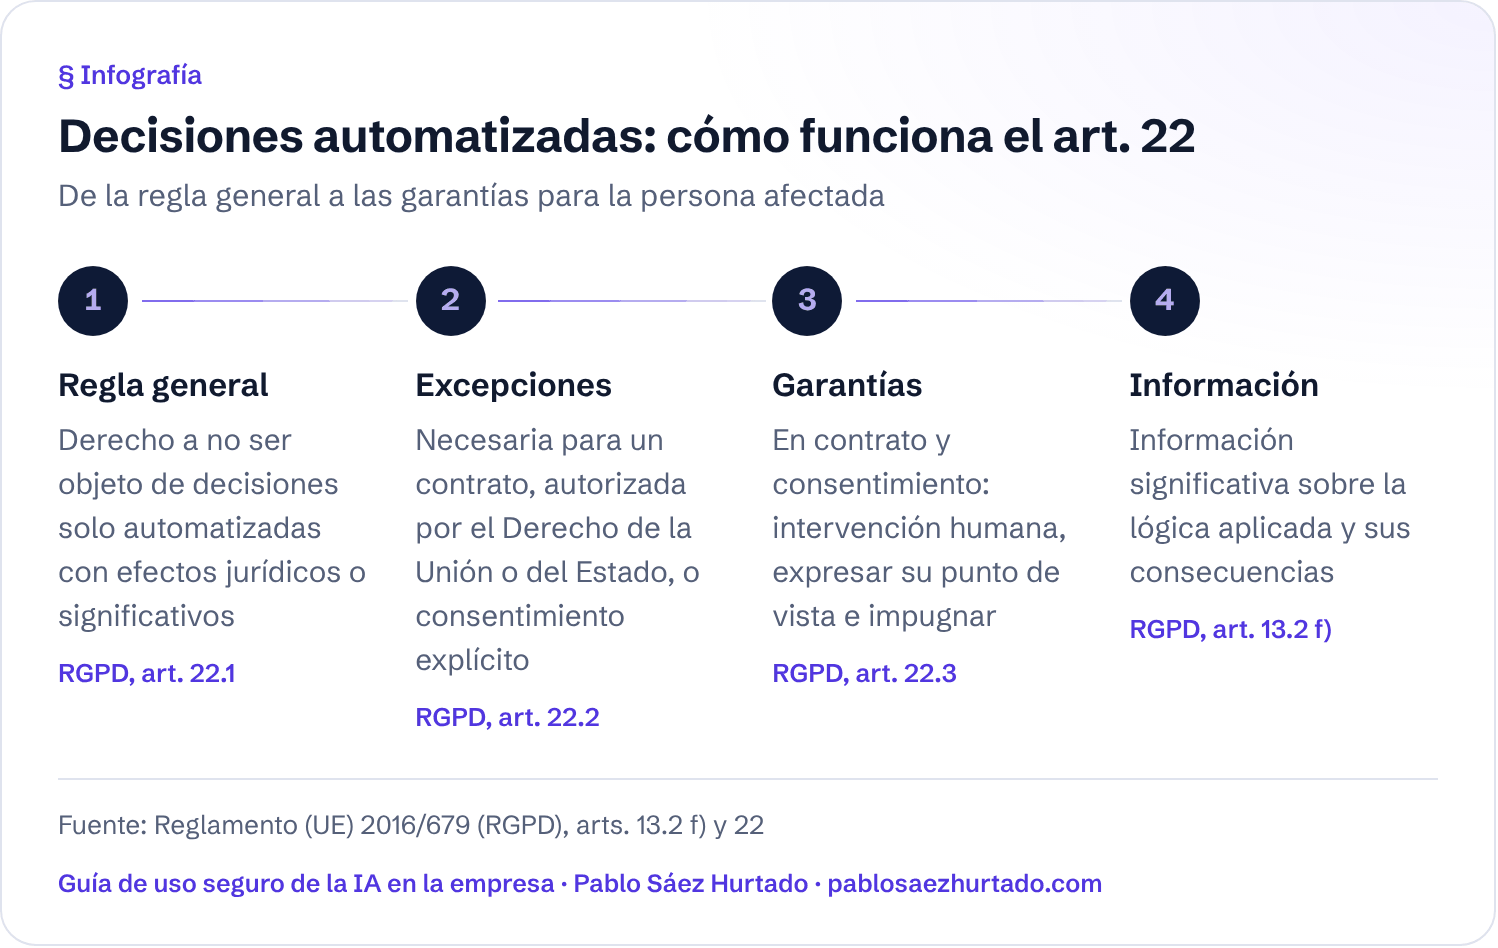
Solo se admite si es necesaria para un contrato, la autoriza el Derecho de la Unión o del Estado miembro, o hay consentimiento explícito (art. 22.2). En los casos de contrato y consentimiento, la persona tiene derecho a intervención humana, a expresar su punto de vista y a impugnar la decisión (art. 22.3).
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| El art. 22 limita las decisiones tomadas únicamente por una máquina con efectos jurídicos o significativos sobre una persona. | Si usas IA para filtrar candidatos, conceder descuentos o aprobar pagos aplazados, haz que intervenga una persona con capacidad real de cambiar el resultado. Para selección, ver IA en recursos humanos. |
Infografía
Decisiones automatizadas: cómo funciona el art. 22
De la regla general a las garantías para la persona afectada
Regla general
Derecho a no ser objeto de decisiones solo automatizadas con efectos jurídicos o significativos
RGPD, art. 22.1
Excepciones
Necesaria para un contrato, autorizada por el Derecho de la Unión o del Estado, o consentimiento explícito
RGPD, art. 22.2
Garantías
En contrato y consentimiento: intervención humana, expresar su punto de vista e impugnar
RGPD, art. 22.3
Información
Información significativa sobre la lógica aplicada y sus consecuencias
RGPD, art. 13.2 f)
Ver y descargar como imagen
Descargar la infografía «Decisiones automatizadas: cómo funciona el art. 22» (PNG)
¿Necesitas una EIPD para usar IA?
Sí, si el tratamiento, en particular con nuevas tecnologías, entraña probablemente un alto riesgo para las personas (RGPD, art. 35.1), como la evaluación sistemática de aspectos personales con decisiones de efectos significativos (art. 35.3) o los casos de la lista de la autoridad de control (art. 35.4). La LOPDGDD añade factores de riesgo como la evaluación del rendimiento en el trabajo (art. 28.2).
Para los sistemas de alto riesgo, el RIA conecta su documentación con la EIPD:
«Cuando proceda, los responsables del despliegue de sistemas de IA de alto riesgo utilizarán la información facilitada conforme al artículo 13 del presente Reglamento para cumplir la obligación de llevar a cabo una evaluación de impacto relativa a la protección de datos»
El art. 26 se aplica desde el 2 de diciembre de 2027 a los sistemas del anexo III (art. 113, letra c, en la redacción dada por el Reglamento (UE) 2026/1744); la EIPD ya es exigible hoy por el RGPD. Comprueba si tu sistema de IA es de alto riesgo.
El proveedor de IA como encargado del tratamiento (art. 28)
Cuando un proveedor de IA trata datos por cuenta de tu empresa, es encargado. Debe ofrecer garantías suficientes (art. 28.1) y firmar un contrato con, entre otras cosas, tratamiento según tus instrucciones documentadas (art. 28.3 a) y supresión o devolución al terminar (art. 28.3 g). No puede subcontratar sin tu autorización por escrito (art. 28.2).
Si el proveedor determina fines y medios propios infringiendo el RGPD, es responsable de ese tratamiento (art. 28.10): lee sus condiciones, no solo el contrato, y traslada el resultado a la política de uso de IA para empleados. Los despachos y asesorías suman el secreto profesional: ver IA para despachos de abogados y asesorías.
Transferencias internacionales (capítulo V del RGPD)
Muchos proveedores de IA tratan datos fuera de la Unión. La transferencia exige una decisión de adecuación (art. 45) o garantías adecuadas, como las cláusulas tipo de la Comisión (art. 46.2 c). Debes informar de ella (art. 13.1 f), y la LOPDGDD la cuenta como factor de riesgo cuando es habitual y hacia países sin nivel adecuado (art. 28.2 g).
El nuevo art. 4 bis del RIA: datos sensibles para corregir sesgos
El Ómnibus digital añadió al RIA el art. 4 bis. Su apartado 1 permite a los proveedores de alto riesgo tratar excepcionalmente categorías especiales de datos para detectar y corregir sesgos, y el apartado 2 lo extiende a otros operadores:
«Los proveedores y responsables del despliegue de otros sistemas y modelos de IA y los responsables del despliegue de sistemas de IA de alto riesgo podrán excepcionalmente tratar categorías especiales de datos personales en la medida en que: […] El presente apartado no crea obligación alguna de llevar a cabo dicha detección y corrección de sesgos.»
Las condiciones del art. 4 bis.1 son estrictas: que no basten datos sintéticos o anonimizados, seudonimización, acceso controlado, supresión al corregir el sesgo y constancia en el registro de actividades. Más sobre la reforma en qué cambia el Ómnibus digital.
RGPD antes de usar una herramienta de IA con datos personales
Preguntas frecuentes
¿Se aplica el RGPD a la inteligencia artificial?
Sí. Si un sistema de IA trata datos personales, se aplica el RGPD completo. El RIA lo confirma: no afecta al RGPD, salvo lo previsto en sus arts. 4 bis y 59 (art. 2.7, en la redacción del Ómnibus).
¿Es obligatorio hacer una EIPD para usar inteligencia artificial?
No siempre. Es obligatoria cuando el tratamiento entraña probablemente un alto riesgo (RGPD, art. 35.1) y, en particular, en los supuestos del art. 35.3 y en la lista de la autoridad de control (art. 35.4).
¿El proveedor de IA es encargado del tratamiento?
Cuando trata datos personales por cuenta de tu empresa, sí, y necesitas un contrato con el contenido del art. 28.3 del RGPD.
¿Puede una IA tomar decisiones sobre personas?
No de forma exclusivamente automatizada si la decisión produce efectos jurídicos o significativos, salvo las excepciones del art. 22.2 del RGPD y con garantías como la intervención humana (art. 22.3).
Análisis de Pablo Sáez Hurtado en prensa
- La AEPD pone el foco en la supervisión humana de la IA: ¿cuánto puede supervisar realmente una persona? · Economist & Jurist, 26/09/2026
- ChatGPT ya tiene anuncios en España: ¿qué pasa con tus datos cuando la publicidad entra en la conversación? · Economist & Jurist, 27/08/2026
Fuentes
- Reglamento (UE) 2016/679 (RGPD), arts. 4, 5, 6, 9, 13, 14, 22, 28, 32, 35, 44, 45 y 46 · DO L 119, 4.5.2016
- Reglamento (UE) 2024/1689 (RIA), arts. 2.7, 3.4, 26.9 y 113 · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), art. 1, puntos 2, 6 y 40, y considerando 9 · DO L, 24.7.2026
- Ley Orgánica 3/2018 (LOPDGDD), arts. 9, 11 y 28 · BOE
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.