El Reglamento de IA, o Reglamento (UE) 2024/1689, es la norma europea que regula cómo se desarrollan, venden y usan los sistemas de inteligencia artificial según su riesgo. Se aplica directamente en España, también a las pymes que solo usan IA. Ya exige medidas de alfabetización, evitar usos prohibidos y, en ciertos casos, avisar de que interviene una IA.
Esta página abre el bloque normativo de la Guía de uso seguro de la IA en la empresa: cada sección resume una pieza del Reglamento y enlaza la página que la desarrolla.
¿Qué es el Reglamento de IA (AI Act)?
Es un reglamento del Parlamento Europeo y del Consejo de 13 de junio de 2024, publicado en el Diario Oficial de la UE el 12 de julio de 2024. Como no es una directiva, no necesita ley española que lo incorpore: es obligatorio en todos sus elementos y directamente aplicable en cada Estado miembro (art. 113, último párrafo).
Su objeto es promover una IA centrada en el ser humano y fiable, protegiendo la salud, la seguridad y los derechos fundamentales sin frenar la innovación (art. 1.1). Para ello fija prohibiciones, requisitos para el alto riesgo, transparencia, reglas para los modelos de uso general y vigilancia del mercado (art. 1.2).
Qué cuenta como sistema de IA
Si una herramienta no encaja en esta definición, el RIA no se le aplica.
«“sistema de IA”: un sistema basado en una máquina que está diseñado para funcionar con distintos niveles de autonomía y que puede mostrar capacidad de adaptación tras el despliegue, y que, para objetivos explícitos o implícitos, infiere de la información de entrada que recibe la manera de generar resultados de salida, como predicciones, contenidos, recomendaciones o decisiones, que pueden influir en entornos físicos o virtuales»
Lo decisivo es la inferencia: el sistema deduce cómo producir un resultado a partir de lo que recibe. Los asistentes de IA generativa suelen encajar. El Ómnibus no la tocó.
¿A quién se aplica el reglamento europeo de inteligencia artificial?
El art. 2 no depende del tamaño de la empresa ni de dónde esté su proveedor.
«El presente Reglamento se aplicará a: a) los proveedores que introduzcan en el mercado o pongan en servicio sistemas de IA […] con independencia de si dichos proveedores están establecidos o ubicados en la Unión o en un tercer país; b) los responsables del despliegue de sistemas de IA que estén establecidos o ubicados en la Unión;»
También incluye a importadores, distribuidores y fabricantes que integran IA en sus productos (art. 2.1 c a f). Quedan fuera, entre otros, el uso personal no profesional (art. 2.10) y los fines exclusivamente militares o de defensa (art. 2.3).
Una pyme no está exenta. Tiene un trato más ligero en algunos puntos, como el tope de las multas (art. 99.6) o el acceso prioritario a los espacios controlados de pruebas (art. 62.1 a), pero las obligaciones básicas son las mismas. Si dudas, empieza por ¿Me afecta el AI Act? Guía para pymes.
Proveedor o responsable del despliegue: qué papel tienes
Las obligaciones dependen de tu papel respecto de cada sistema:
- Proveedor: crea un sistema o modelo de IA (o lo encarga) y lo pone en el mercado o en servicio con su nombre o marca (art. 3, punto 3).
- Responsable del despliegue: usa un sistema de IA por su cuenta en el marco de su actividad profesional (art. 3, punto 4).
Quien contrata herramientas de terceros suele ser responsable del despliegue. Pasas a ser proveedor si construyes tu propio sistema o si pones tu marca, modificas sustancialmente o cambias la finalidad de un sistema de alto riesgo (art. 25.1). Criterios y ejemplos en proveedor o responsable del despliegue según el AI Act.
Los niveles de riesgo del AI Act
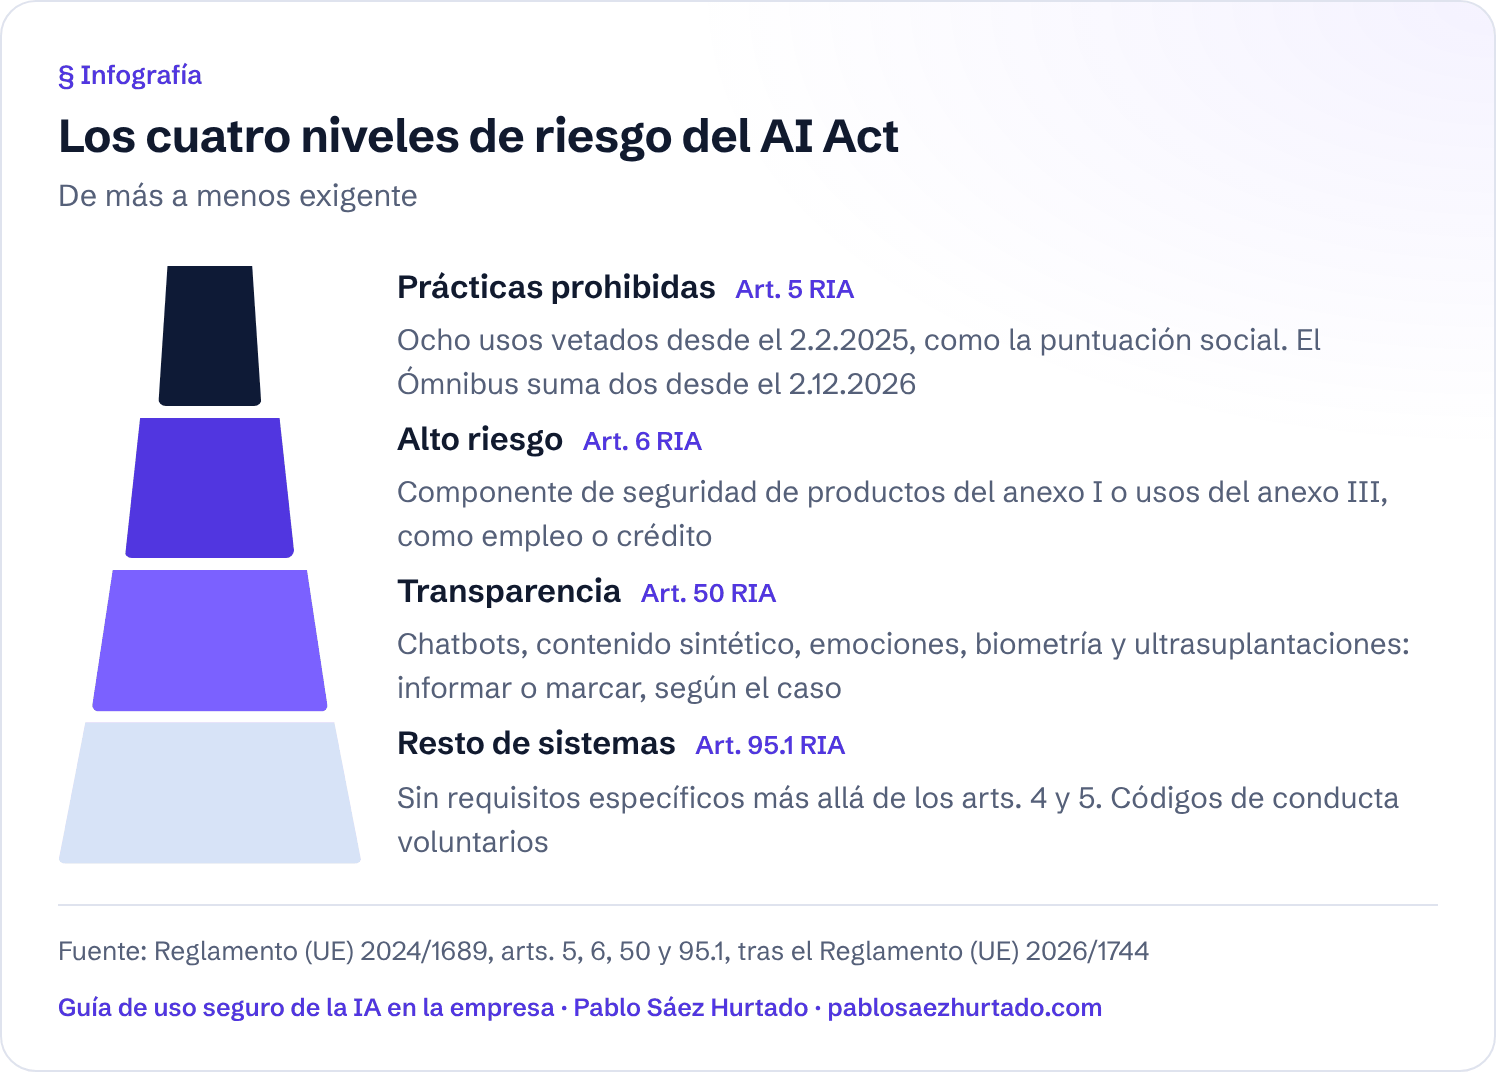
Las reglas del RIA se ordenan en cuatro escalones, de más a menos exigente:
- Prácticas prohibidas (art. 5). Ocho usos vetados desde el 2 de febrero de 2025, como la manipulación que causa perjuicios considerables, la puntuación social o inferir emociones en el trabajo. El Ómnibus suma dos desde el 2 de diciembre de 2026. Las repasamos en prácticas de IA prohibidas por el artículo 5.
- Alto riesgo (art. 6). Sistemas que son componente de seguridad de productos regulados del anexo I y requieren evaluación por terceros (art. 6.1), o que se usan en los ámbitos del anexo III, como empleo, educación, crédito o servicios esenciales (art. 6.2). Concentran las obligaciones del capítulo III, sobre todo para el proveedor; el usuario tiene las del art. 26. Compruébalo en cuándo un sistema de IA es de alto riesgo.
- Transparencia (art. 50). Chatbots, contenido sintético, reconocimiento de emociones o categorización biométrica y ultrasuplantaciones (deepfakes). La obligación es informar o marcar, según el caso.
- Resto de sistemas. Sin requisitos específicos más allá de los arts. 4 y 5; el RIA fomenta códigos de conducta voluntarios (art. 95.1).
Los modelos de IA de uso general obligan a quien los desarrolla (arts. 53 a 55), no a quien los usa.
Infografía
Los cuatro niveles de riesgo del AI Act
De más a menos exigente
Prácticas prohibidasArt. 5 RIA
Ocho usos vetados desde el 2.2.2025, como la puntuación social. El Ómnibus suma dos desde el 2.12.2026
Alto riesgoArt. 6 RIA
Componente de seguridad de productos del anexo I o usos del anexo III, como empleo o crédito
TransparenciaArt. 50 RIA
Chatbots, contenido sintético, emociones, biometría y ultrasuplantaciones: informar o marcar, según el caso
Resto de sistemasArt. 95.1 RIA
Sin requisitos específicos más allá de los arts. 4 y 5. Códigos de conducta voluntarios
¿Qué obligaciones del AI Act tiene ya cualquier empresa?
Alfabetización en IA (art. 4). El Ómnibus reescribió este artículo desde el 27 de julio de 2026: ya no hay que garantizar un nivel concreto, sino adoptar medidas proporcionadas al perfil y al uso.
«Los proveedores y responsables del despliegue de sistemas de IA adoptarán medidas para apoyar la promoción de la alfabetización en materia de IA de su personal y demás personas que se encarguen en su nombre del funcionamiento y la utilización de sistemas de IA […] Esta obligación no exige que los proveedores o los responsables del despliegue garanticen un nivel específico de alfabetización en materia de IA de ninguna persona en particular.»
Cómo organizarla, en alfabetización en IA tras el Ómnibus.
Prácticas prohibidas (art. 5). Alcanzan a quien comercializa el sistema y a quien lo utiliza.
Transparencia (art. 50), cuando proceda. Desde el 2 de agosto de 2026, avisar de que se habla con una IA y marcar el contenido sintético corresponde al proveedor (art. 50.1 y 50.2). La empresa usuaria debe informar del reconocimiento de emociones (art. 50.3) y señalar las ultrasuplantaciones:
«Los responsables del despliegue de un sistema de IA que genere o manipule imágenes o contenidos de audio o vídeo que constituyan una ultrasuplantación harán público que estos contenidos o imágenes han sido generados o manipulados de manera artificial.»
El mismo apartado añade los textos publicados para informar sobre asuntos de interés público, salvo revisión humana con responsabilidad editorial. Qué etiquetar y qué no, en etiquetar contenido generado con IA.
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| Quien usa IA en su actividad debe apoyar la alfabetización (art. 4), respetar las prohibiciones (art. 5) y, en ciertos usos, informar (art. 50). | Necesitas formación por perfiles, una revisión de usos vetados y una regla para avisar de los contenidos generados con IA. |
El Ómnibus digital, en tres frases
El Reglamento (UE) 2026/1744, en vigor desde el 27 de julio de 2026, modifica el RIA sin derogarlo. Retrasa el alto riesgo, sustituye el art. 4 por un deber de apoyar la alfabetización, añade dos prohibiciones y extiende ventajas de las pymes a las pequeñas empresas de mediana capitalización. No aplaza la transparencia del art. 50, salvo un plazo hasta el 2 de diciembre de 2026 para el marcado de la IA generativa ya comercializada (art. 111.4).
Artículo por artículo, en qué cambia el Ómnibus digital en el AI Act.
¿Cuándo entra en vigor el Reglamento de IA?
Se aplica por fases (art. 113, en la redacción del Ómnibus):
aplicable
Entrada en vigor
RIA art. 113
aplicable
Alfabetización y prácticas prohibidas
RIA art. 113 a)
aplicable
Modelos de uso general, gobernanza y sanciones
RIA art. 113 b)
aplicable
Entra en vigor el Ómnibus digital
Reglamento (UE) 2026/1744, art. 4
aplicable
Aplicación general y transparencia (art. 50)
RIA art. 113
próximo
Dos nuevas prohibiciones y fin del plazo transitorio del art. 50.2
RIA arts. 113 a) y 111.4
próximo
Alto riesgo del anexo III
RIA art. 113 c) i)
próximo
Alto riesgo del anexo I
RIA art. 113 c) ii)
El calendario completo, con los plazos transitorios hasta 2030, está en las fechas clave del AI Act.
Multas: qué riesgo real hay hoy
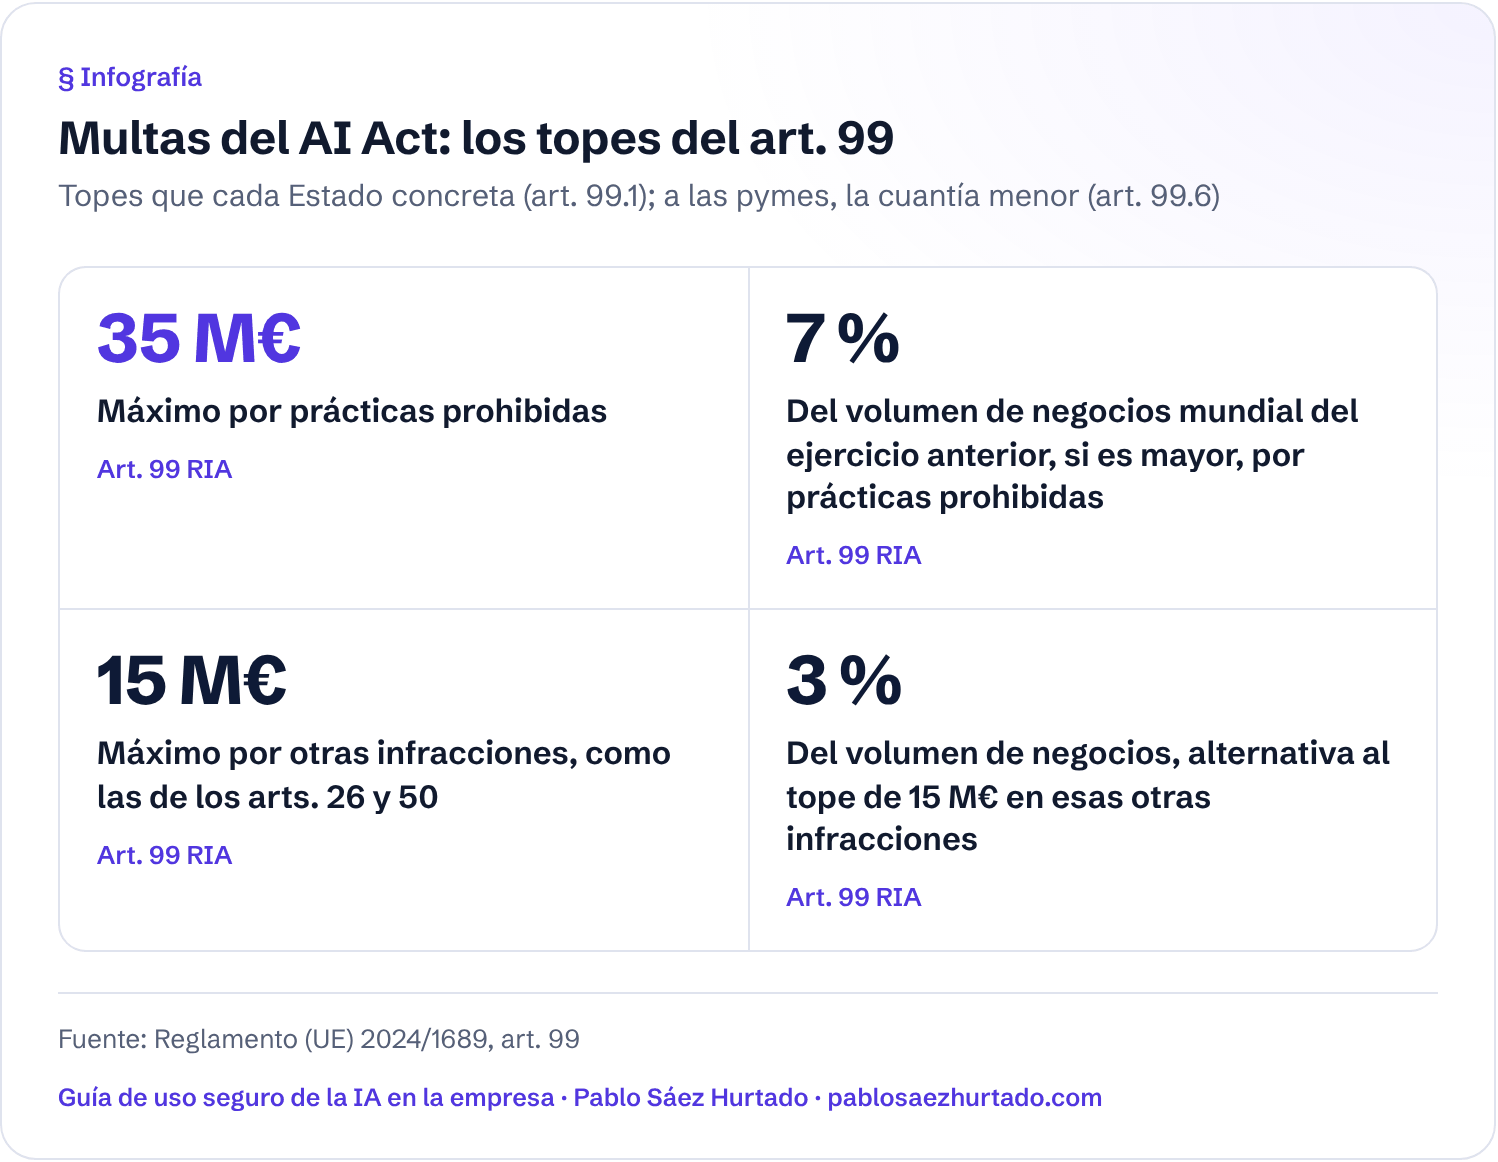
El art. 99 fija multas de hasta 35 millones de euros (o, si es mayor, el 7 % del volumen de negocios mundial del ejercicio anterior) por prácticas prohibidas y de hasta 15 millones o el 3 % por otras infracciones, como las de los arts. 26 y 50; a las pymes se les aplica la cuantía menor (art. 99.6). Son topes que cada Estado concreta (art. 99.1) y en España, caducado el proyecto de ley orgánica, aún no hay la ley que exige la Ley 40/2015 para tipificar infracciones (arts. 25.1 y 27.1).
Cuantías y calculadora en multas y sanciones del AI Act. El contexto español, en la IA en España: normativa, AESIA y ayudas.
Infografía
Multas del AI Act: los topes del art. 99
Topes que cada Estado concreta (art. 99.1); a las pymes, la cuantía menor (art. 99.6)
35 M€
Máximo por prácticas prohibidas
Art. 99 RIA
7 %
Del volumen de negocios mundial del ejercicio anterior, si es mayor, por prácticas prohibidas
Art. 99 RIA
15 M€
Máximo por otras infracciones, como las de los arts. 26 y 50
Art. 99 RIA
3 %
Del volumen de negocios, alternativa al tope de 15 M€ en esas otras infracciones
Art. 99 RIA
Qué encontrarás en este bloque
Orden de lectura recomendado:
- ¿Me afecta el AI Act? Guía para pymes. Si el Reglamento se aplica a tu empresa y qué obligaciones básicas tienes.
- Fechas clave del AI Act tras el Ómnibus digital. Qué se aplica ya y qué llega hasta 2030, con la norma de cada fecha.
- Ómnibus digital sobre IA: qué cambia en el AI Act. Los cambios del Reglamento (UE) 2026/1744 y lo que no cambió.
- Proveedor o responsable del despliegue. Tu papel con cada herramienta y cuándo una empresa usuaria pasa a ser proveedora.
- Prácticas de IA prohibidas: el artículo 5. Los usos vetados, uno a uno, y los dos que llegan en diciembre de 2026.
- ¿Es mi sistema de IA de alto riesgo?. Las dos vías de clasificación, la excepción del art. 6.3 y lo que toca al usuario.
- Etiquetar contenido generado con IA. Qué exige el art. 50 a chatbots, imágenes, vídeos y textos.
- Multas y sanciones del AI Act. Los topes del art. 99 y una calculadora del máximo teórico.
Para el día a día, sigue con cómo usar la inteligencia artificial en la empresa cumpliendo la ley.
Primeros pasos con el Reglamento de IA
Preguntas frecuentes
¿Qué es el Reglamento de IA?
Es el Reglamento (UE) 2024/1689, conocido como AI Act: la norma europea que regula los sistemas de IA según su riesgo. Prohíbe ciertos usos (art. 5), exige requisitos al alto riesgo (capítulo III) y fija deberes de transparencia (art. 50). Desde el 27.7.2026 incluye los cambios del Ómnibus digital.
¿Cuándo entra en vigor el AI Act?
Entró en vigor el 1.8.2024 y se aplica por fases (art. 113): prohibiciones y alfabetización desde el 2.2.2025, transparencia desde el 2.8.2026 y, tras el Ómnibus, alto riesgo en diciembre de 2027 o agosto de 2028 según el anexo.
¿A quién se aplica el Reglamento Europeo de IA?
A los proveedores que comercializan sistemas de IA en la UE, estén donde estén, y a los responsables del despliegue establecidos en la UE (art. 2.1), además de importadores y distribuidores. No se aplica al uso personal no profesional (art. 2.10).
¿El AI Act afecta a las pymes?
Sí. El art. 2 no fija umbral de tamaño: una pyme que usa IA en su trabajo debe cumplir los arts. 4, 5 y, cuando proceda, 50, con ventajas como la cuantía menor de las multas (art. 99.6). Lo vemos en la guía del AI Act para pymes.
¿Qué pasa si no cumplo el Reglamento de IA?
Te expones a multas de hasta 35 millones o el 7 % del volumen de negocios por prácticas prohibidas y de hasta 15 millones o el 3 % por otras infracciones (art. 99). En España aún no hay ley que las tipifique, pero las obligaciones son exigibles.
¿Qué diferencia hay entre el AI Act y el RGPD?
El RGPD protege los datos personales; el RIA regula los sistemas de IA por su riesgo, haya o no datos personales. Se aplican a la vez: el RIA deja intacto el RGPD, con la única salvedad de sus arts. 4 bis y 59 (art. 2.7, redacción del Ómnibus). Detalle en RGPD e inteligencia artificial.
Análisis de Pablo Sáez Hurtado en prensa
- Reglamento Europeo de IA tras el Ómnibus: qué obligaciones y sanciones ya son exigibles en agosto de 2026 · Economist & Jurist, 10/08/2026
- Efecto Bruselas 2.0: obligaciones que toda empresa, esté donde esté, debe cumplir con el RIA · Derecho Práctico, 20/08/2026
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 1, 2, 3, 4, 5, 6, 25, 26, 50, 53 a 55, 62, 95, 99, 111 y 113 · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA, art. 1 (modificaciones de los arts. 1.2 g, 2.7, 4, 4 bis, 5, 99, 111 y 113 del RIA) y art. 4 · DO L, 24.7.2026
- Reglamento (UE) 2016/679 (RGPD) · DO L 119, 4.5.2016
- Ley 40/2015, de 1 de octubre, de Régimen Jurídico del Sector Público, arts. 25.1 y 27.1 · BOE
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto.