Los riesgos de la IA en la empresa son de ocho tipos: legales, de datos personales, de confidencialidad, de errores y alucinaciones, de sesgo, de seguridad, de dependencia del proveedor y de reputación. Cada uno lo trata una norma concreta y se reduce con inventario, reglas de uso, revisión humana y contratos.
Este capítulo de la guía de riesgos, datos y gobernanza de la IA, dentro de la guía de uso seguro de la IA en la empresa, los ordena y acaba con una matriz para priorizar.
¿Cuáles son los riesgos de la IA para una empresa?
| Riesgo | Norma principal | Primera medida |
|---|---|---|
| Legal y regulatorio | RIA, arts. 5, 6, 25 y 50 | Inventario de usos clasificado por riesgo y papel |
| Datos personales | RGPD, arts. 5, 22, 28 y 35 | Base jurídica y contrato de encargo |
| Confidencialidad y secretos | Ley 1/2019, art. 1.1 | Fijar qué información no se introduce nunca |
| Errores y alucinaciones | RIA, arts. 14 y 15 (alto riesgo) | Revisión humana antes de usar o entregar |
| Sesgo y discriminación | RIA, art. 10 (proveedor de alto riesgo); Ley 15/2022, arts. 9 y 23 | Revisar resultados que afecten a personas |
| Seguridad | RIA, art. 15 (alto riesgo); RGPD, arts. 32 y 33 | Control de accesos y plan de incidentes |
| Dependencia del proveedor | RGPD, art. 28.3 | Contrato con salida y devolución de datos |
| Reputación | RIA, art. 50 | Revisar y etiquetar lo que se publica |
Qué es un riesgo para el AI Act y quién debe gestionarlo
El Reglamento (UE) 2024/1689 (RIA o AI Act) define el riesgo así:
«"riesgo": la combinación de la probabilidad de que se produzca un perjuicio y la gravedad de dicho perjuicio»
La obligación formal es más estrecha: el art. 9 exige un sistema de gestión de riesgos solo para los sistemas de alto riesgo, y quien debe asegurarlo es el proveedor (art. 16, letra a). El Ómnibus digital (Reglamento (UE) 2026/1744) no ha modificado el art. 9.
«Se establecerá, implantará, documentará y mantendrá un sistema de gestión de riesgos en relación con los sistemas de IA de alto riesgo. […] El sistema de gestión de riesgos se entenderá como un proceso iterativo continuo planificado y ejecutado durante todo el ciclo de vida de un sistema de IA de alto riesgo»
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| Quien solo usa un sistema de alto riesgo (responsable del despliegue) tiene las obligaciones del art. 26, desde el 2 de diciembre de 2027 para el anexo III (art. 113, en la redacción dada por el Reglamento (UE) 2026/1744). | Si usas ChatGPT, Copilot o un programa con IA integrada, no montas el sistema del art. 9, pero te conviene gestionar los riesgos de tus usos. |
Tu papel se explica en proveedor o responsable del despliegue en el AI Act, y la certificación voluntaria, en ISO 42001 y su relación con el AI Act.
1. Riesgos legales y regulatorios
Usar la IA como la ley prohíbe o sin cumplir sus requisitos. En el RIA hay cuatro focos:
- Prácticas prohibidas (art. 5), desde el 2 de febrero de 2025, como inferir emociones en el trabajo (art. 5.1, letra f); el Ómnibus añade dos más desde el 2 de diciembre de 2026.
- Alto riesgo (art. 6 y anexo III): selección de personal, solvencia o seguros, entre otros. Compruébalo en ¿es mi sistema de IA de alto riesgo?.
- Transparencia (art. 50): chatbots, contenido sintético y ultrasuplantaciones, desde el 2 de agosto de 2026.
- Cambio de papel (art. 25.1): si pones tu marca en un sistema de alto riesgo o cambias su finalidad para que lo sea, pasas a ser proveedor.
Medida: inventario de herramientas y usos, clasificados por riesgo y por tu papel, con el método de la gobernanza de la IA en la empresa.
2. Riesgos para los datos personales
Pegar en una herramienta de IA el correo de un cliente o un currículum es tratar datos personales, y el RIA no desplaza al RGPD (art. 2.7, en la redacción dada por el Reglamento (UE) 2026/1744). Exige principios (art. 5.1), contrato de encargo (art. 28.3), evaluación de impacto si hay alto riesgo (art. 35) y límites a las decisiones automatizadas:
«Todo interesado tendrá derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos en él o le afecte significativamente de modo similar.»
Medida: sin contrato de encargo revisado, no hay datos personales; la decisión final, siempre de una persona. Más en RGPD e inteligencia artificial.
3. Confidencialidad y secretos empresariales
Precios, código o listas de clientes subidos sin control a una herramienta externa salen del dominio de la empresa. Y la Ley 1/2019 solo protege como secreto lo que cumple tres condiciones; la tercera depende de ti:
«haber sido objeto de medidas razonables por parte de su titular para mantenerlo en secreto.»
Medida: clasifica la información y lleva la confidencial solo a herramientas contratadas por la empresa que no entrenen con tus datos. Buena parte de este riesgo viene de herramientas no autorizadas: ver shadow AI y cómo controlarlo.
4. Errores y alucinaciones
Los modelos generativos pueden dar respuestas falsas con apariencia de correctas («alucinaciones»). El RIA no regula la responsabilidad civil por errores, pero exige al proveedor de alto riesgo «un nivel adecuado de precisión, solidez y ciberseguridad» (art. 15.1), y quien supervisa debe poder:
«ser conscientes de la posible tendencia a confiar automáticamente o en exceso en los resultados de salida generados por un sistema de IA de alto riesgo ("sesgo de automatización")»
Medida: ningún resultado de IA sale de la empresa sin revisión humana, contrastando cifras y citas con la fuente. Es una regla de la política de uso de IA para empleados.
5. Sesgo y discriminación
Una herramienta que filtra currículos o puntúa a trabajadores puede reproducir sesgos de sus datos. El proveedor de alto riesgo debe examinar y mitigar los sesgos de sus datos (RIA, art. 10.2, letras f y g, y nuevo art. 4 bis). La Ley 15/2022 pide a las empresas promover una IA «ética, confiable y respetuosa con los derechos fundamentales» (art. 23.3) y, en el empleo, dice:
«Se entenderán discriminatorios los criterios y sistemas de acceso al empleo, público o privado, o en las condiciones de trabajo que produzcan situaciones de discriminación indirecta por razón de las causas previstas en esta ley.»
Medida: revisión humana de cada decisión, prueba periódica de resultados por grupos e información al comité de empresa, que tiene derecho a conocer los parámetros de los algoritmos (Estatuto de los Trabajadores, art. 64.4, letra d). Más en IA en recursos humanos.
6. Seguridad
La IA abre vías de ataque nuevas: datos manipulados, instrucciones ocultas en documentos o agentes con permisos excesivos. El RIA nombra el «envenenamiento de datos» en la ciberseguridad del alto riesgo (art. 15.5). Si hay datos personales, el RGPD exige seguridad adecuada al riesgo (art. 32) y notificar las violaciones, si es posible, en 72 horas (art. 33.1).
Medida: cuentas corporativas con doble factor, permisos mínimos para conectores y un procedimiento de incidentes que incluya fallos de la IA. Ver ciberseguridad e IA: obligaciones y riesgos y, si automatizas tareas, agentes de IA en la empresa.
7. Dependencia del proveedor
Si un proceso depende de una sola herramienta, cualquier cambio de precio, condiciones o modelo te afecta. El contrato de encargo debe prever auditorías y la supresión o devolución de los datos al terminar (RGPD, art. 28.3, letras g y h).
Medida: anota en el inventario, para cada herramienta crítica, qué datos tiene, cómo se exportan y qué alternativa existe.
8. Riesgo reputacional
Un contenido sintético publicado sin aviso o un chatbot que no dice que lo es dañan la confianza y pueden incumplir el art. 50 del RIA, aplicable desde el 2 de agosto de 2026: por ejemplo, quien difunde una ultrasuplantación debe hacer público que es artificial (art. 50.4).
Medida: revisar antes de publicar, etiquetar lo exigido y no usar la imagen o la voz de personas reales sin autorización.
Matriz de probabilidad e impacto para priorizar los riesgos de la IA
Con el art. 3.2 (probabilidad y gravedad) ordenas tus usos en una tabla de tres por tres con criterios escritos.
| Probabilidad \ Impacto | Bajo | Medio | Alto |
|---|---|---|---|
| Alta | Vigilar | Actuar este trimestre | Actuar antes de seguir usando |
| Media | Aceptar y revisar | Vigilar | Actuar este trimestre |
| Baja | Aceptar | Aceptar y revisar | Vigilar |
- Probabilidad alta: uso diario, extendido o sin reglas. Baja: uso puntual y con controles.
- Impacto alto: afecta a derechos de personas (empleo, crédito, salud), a datos sensibles, a secretos o a lo que se publica. Bajo: uso interno sin datos personales ni confidenciales.
Matriz de riesgos de IA: rellénala para cada uso
¿Por dónde empiezo si soy una pyme?
Por lo ya exigible y por el impacto alto: inventario, prácticas prohibidas, política de uso, alfabetización (RIA, art. 4) y transparencia (art. 50). Si usas IA en personal, crédito o seguros, prepara el alto riesgo para el 2 de diciembre de 2027.
Infografía
Focos legales del RIA: qué rige ya y qué llega
Fechas de aplicación citadas en esta página
2.2.2025
Prácticas prohibidas, como inferir emociones en el trabajo
Art. 5 RIA
2.8.2026
Transparencia: chatbots, contenido sintético y ultrasuplantaciones
Art. 50 RIA
2.12.2026
Dos prácticas prohibidas más, añadidas por el Ómnibus
Art. 5 RIA
2.12.2027
Obligaciones de quien usa alto riesgo del anexo III
Arts. 26 y 113 RIA
Ver y descargar como imagen
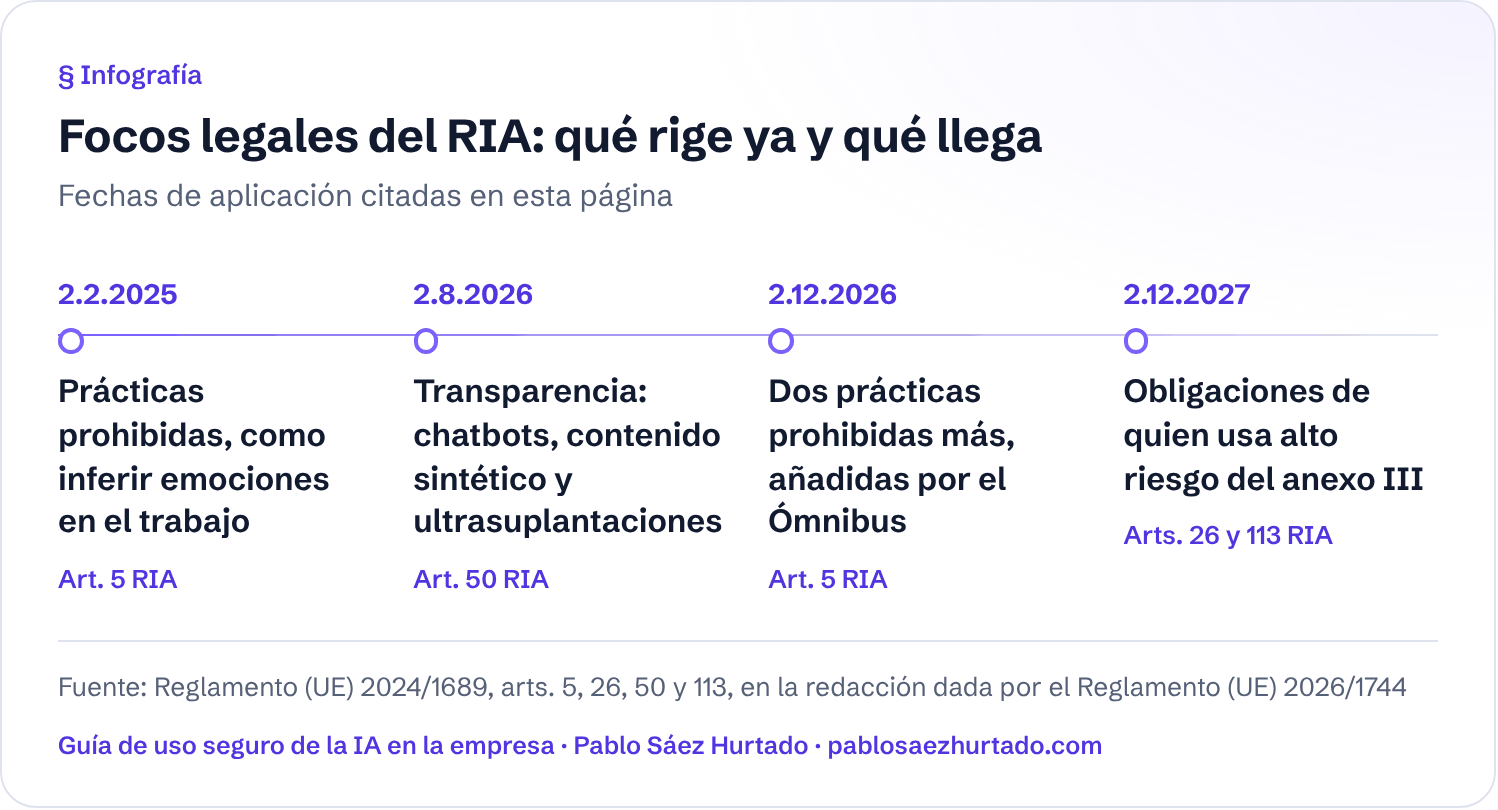
Descargar la infografía «Focos legales del RIA: qué rige ya y qué llega» (PNG)
Preguntas frecuentes
¿Cuáles son los principales riesgos de la IA en una empresa?
Legales, datos personales, confidencialidad, errores, sesgo, seguridad, dependencia del proveedor y reputación. Los tratan el RIA, el RGPD, la Ley 1/2019 de Secretos Empresariales y la Ley 15/2022 de igualdad de trato.
¿Estoy obligado a tener un sistema de gestión de riesgos de IA?
Solo si eres proveedor de un sistema de alto riesgo (RIA, arts. 9 y 16, letra a). Si solo usas IA, tus obligaciones son otras: arts. 4, 5 y 50 del RIA, el art. 26 si el sistema es de alto riesgo, y el RGPD.
¿Quién responde si la IA se equivoca en un trabajo para un cliente?
El RIA no contiene reglas de responsabilidad civil por errores de la IA; en el alto riesgo exige supervisión humana frente al exceso de confianza (art. 14.4, letra b). Revisa lo que entregues como si lo hubieras hecho tú.
¿Cómo hago una matriz de riesgos de IA?
Lista cada uso, puntúa probabilidad e impacto de 1 a 3 con criterios escritos y actúa primero donde ambos son altos. Es la lógica del art. 3.2 del RIA: probabilidad y gravedad del perjuicio.
Análisis de Pablo Sáez Hurtado en prensa
- La AEPD pone el foco en la supervisión humana de la IA: ¿cuánto puede supervisar realmente una persona? · Economist & Jurist, 26/09/2026
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 2.7, 3.2, 4, 4 bis, 5, 6, 9, 10, 14, 15, 16, 25, 26, 50 y 113 · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA · DO L, 24.7.2026
- Reglamento (UE) 2016/679 (RGPD), arts. 5, 22, 28, 32, 33 y 35 · DO L 119, 4.5.2016
- Ley 1/2019, de Secretos Empresariales, art. 1
- Ley 15/2022, integral para la igualdad de trato y la no discriminación, arts. 9 y 23
- Estatuto de los Trabajadores, art. 64.4, letra d)
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.