La gobernanza de la IA en la empresa es la forma de organizar quién decide sobre las herramientas de inteligencia artificial, con qué reglas se usan y cómo se documenta. Ninguna norma la exige con ese nombre, pero el Reglamento Europeo de IA (RIA o AI Act) y el RGPD imponen obligaciones que solo se cumplen si alguien las tiene asignadas.
Este capítulo cierra la guía de riesgos, datos y gobernanza de la IA, parte de la guía de uso seguro de la IA en la empresa, y lo integra todo en un modelo operativo para una pyme.
¿Qué es la gobernanza de la IA y qué dice la ley?
En el RIA, «gobernanza» es el título del capítulo VII (arts. 64 a 70), que regula la Oficina de IA y las autoridades: la gobernanza del Reglamento, no la de tu empresa. «Gobernanza interna» solo aparece para entidades financieras (arts. 17.4 y 26.5) y en la evaluación de impacto en derechos fundamentales:
«las medidas que deben adoptarse en caso de que dichos riesgos se materialicen, incluidos los acuerdos de gobernanza interna y los mecanismos de reclamación»
La gobernanza no es una obligación, sino la manera de cumplir varias. El RGPD lo formula para los datos personales, casi siempre presentes cuando se usa IA:
«El responsable del tratamiento será responsable del cumplimiento de lo dispuesto en el apartado 1 y capaz de demostrarlo»
El art. 24.1 añade medidas para «garantizar y poder demostrar» el cumplimiento. La gobernanza es tu prueba: quién decidió, qué se aprobó y qué se hizo ante un incidente.
Qué obligaciones ordena la gobernanza de la IA
| Obligación | Norma | Pieza de gobernanza |
|---|---|---|
| Saber qué IA usas, tu papel y su riesgo | RIA, arts. 3.4, 6, 25 y anexo III | Inventario |
| No usar prácticas prohibidas | RIA, art. 5 | Usos vetados en la política |
| Alfabetización | RIA, art. 4 | Plan de formación con registro |
| Transparencia | RIA, art. 50 | Regla de revisión y etiquetado |
| Uso de sistemas de alto riesgo | RIA, art. 26 | Ficha por sistema y supervisor |
| Incidentes graves | RIA, arts. 26.5 y 73 | Registro de incidentes |
| Responsabilidad proactiva | RGPD, arts. 5.2, 24, 30, 35 y 37 | Registro de actividades, evaluación de impacto y delegado |
Inventario, clasificación y alfabetización
Si usas herramientas de terceros, eres responsable del despliegue (art. 3.4); si pones tu marca en un sistema de alto riesgo o cambias su finalidad, puedes pasar a ser proveedor (art. 25.1): ver proveedor o responsable del despliegue en el AI Act. Cada uso se contrasta con el art. 5 y con el anexo III (art. 6.2): ver ¿es mi sistema de IA de alto riesgo?. Tras el Ómnibus digital (Reglamento (UE) 2026/1744), el art. 4.1 pide «medidas para apoyar la promoción» de la alfabetización, sin exigir un nivel concreto: ver alfabetización en IA (art. 4).
Sistemas de alto riesgo y evaluación de impacto (arts. 26 y 27)
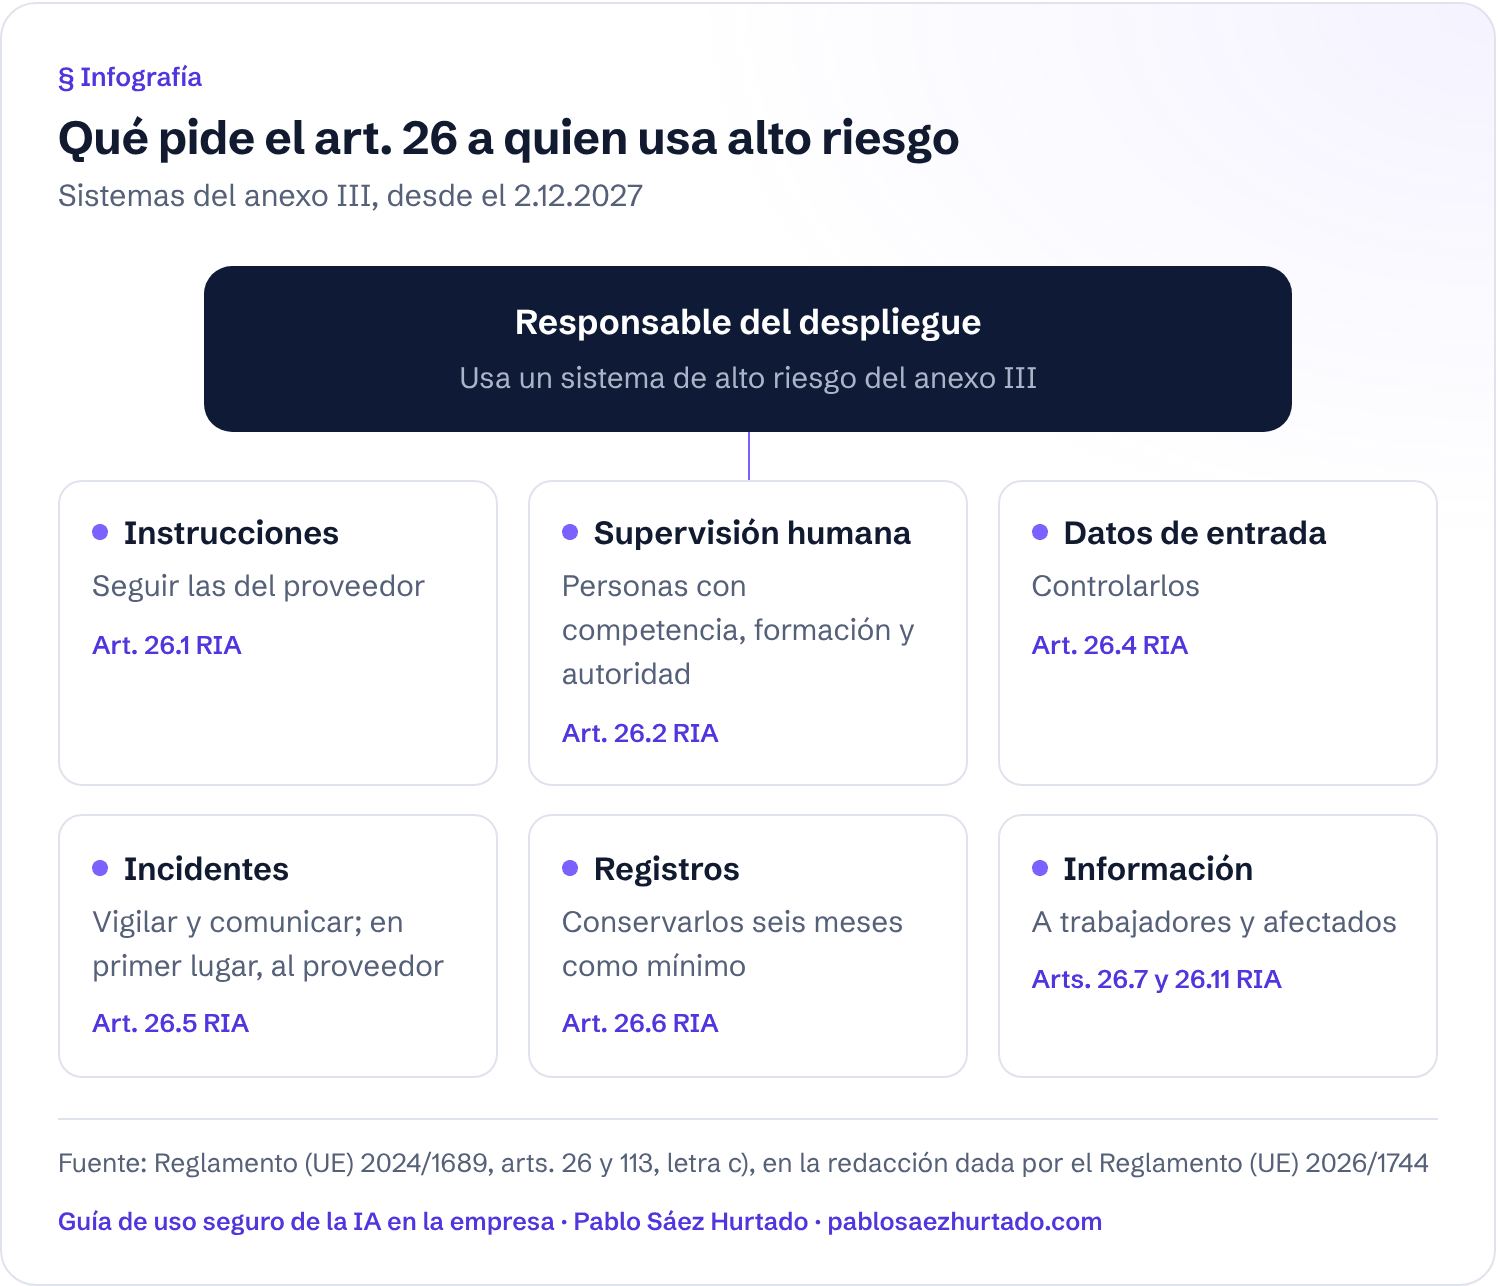
El art. 26 se aplica desde el 2 de diciembre de 2027 a los sistemas del anexo III (art. 113, letra c, en la redacción dada por el Reglamento (UE) 2026/1744). Pide seguir las instrucciones del proveedor (26.1), supervisión humana competente (26.2), controlar los datos de entrada (26.4), vigilar y comunicar incidentes (26.5), conservar registros seis meses como mínimo (26.6) e informar a trabajadores y afectados (26.7 y 26.11).
La evaluación de impacto en derechos fundamentales (art. 27.1) solo obliga a organismos de Derecho público, entidades privadas que prestan servicios públicos y usuarios de sistemas de solvencia o de seguros de vida y salud (anexo III, punto 5, letras b y c). Una pyme que selecciona personal con IA no la necesita, aunque sí cumple el art. 26.
Incidentes graves (arts. 26.5 y 73)
Un incidente grave es un fallo de la IA con consecuencias como la muerte, un daño grave a la salud o la vulneración de derechos fundamentales (art. 3, punto 49). Notificarlo a la autoridad corresponde al proveedor (art. 73.1); al responsable del despliegue, esto:
«Cuando los responsables del despliegue detecten un incidente grave, informarán asimismo inmediatamente de dicho incidente, en primer lugar, al proveedor y, a continuación, al importador o distribuidor y a la autoridad de vigilancia del mercado pertinente.»
Anota cuándo lo supo la empresa: de ahí corren los plazos del art. 73 y, con datos personales, las 72 horas del art. 33.1 del RGPD. Las guías 06 y 14 de la AESIA y sus guías tratan la vigilancia humana y los incidentes graves.
Transparencia y RGPD
Desde el 2 de agosto de 2026 (art. 113), el responsable del despliegue debe informar a quien se exponga a reconocimiento de emociones o categorización biométrica (art. 50.3) y hacer público el carácter artificial de las ultrasuplantaciones y de los textos de interés público sin revisión editorial (art. 50.4).
Si una herramienta trata datos personales, va al registro de actividades (RGPD, art. 30); la exención para menos de 250 personas no cubre los tratamientos no ocasionales ni los de riesgo (art. 30.5). La evaluación de impacto (art. 35.1) y el delegado de protección de datos (art. 37.1 y LOPDGDD, art. 34.1) dependen del caso: ver RGPD e inteligencia artificial.
Infografía
Qué pide el art. 26 a quien usa alto riesgo
Sistemas del anexo III, desde el 2.12.2027
Responsable del despliegue
Usa un sistema de alto riesgo del anexo III
Instrucciones
Seguir las del proveedor
Art. 26.1 RIA
Supervisión humana
Personas con competencia, formación y autoridad
Art. 26.2 RIA
Datos de entrada
Controlarlos
Art. 26.4 RIA
Incidentes
Vigilar y comunicar; en primer lugar, al proveedor
Art. 26.5 RIA
Registros
Conservarlos seis meses como mínimo
Art. 26.6 RIA
Información
A trabajadores y afectados
Arts. 26.7 y 26.11 RIA
Ver y descargar como imagen
Descargar la infografía «Qué pide el art. 26 a quien usa alto riesgo» (PNG)
¿Quién debe ser responsable de IA en una pyme?
Ninguna norma obliga a una empresa privada a tener un comité ni un «responsable de IA». En el alto riesgo, el RIA exige esto:
«Los responsables del despliegue encomendarán la supervisión humana a personas físicas que tengan la competencia, la formación y la autoridad necesarias.»
Fuera de ese caso, lo que nadie tiene asignado no se hace. Orientación práctica (no un criterio legal):
| Tamaño | Estructura | Quién |
|---|---|---|
| Hasta unas 20 personas | Responsable de IA | Gerencia o persona de confianza, con apoyo externo |
| De 20 a 100 | Responsable y reunión trimestral | Responsable, sistemas, recursos humanos y áreas usuarias |
| Más de 100 o con alto riesgo | Comité con acta | Dirección, responsable de IA, sistemas, recursos humanos, protección de datos y áreas usuarias |
Si la IA decide sobre la plantilla, el comité de empresa tiene derecho a ser informado de sus parámetros (Estatuto de los Trabajadores, art. 64.4, letra d).
Qué debe tener un inventario de sistemas de IA
Sin inventario no puedes clasificar ni revisar. Pregunta por áreas y revisa la IA integrada en el software que ya pagas, como explicamos en shadow AI: qué es y cómo controlarlo. Columnas recomendadas:
| Columna | Qué anotar | Norma |
|---|---|---|
| Herramienta y proveedor | Nombre, plan, proveedor | RIA, art. 3.3 |
| Uso | Para qué, en qué área, quién | RIA, art. 6.2 |
| Papel | Responsable del despliegue o proveedor | RIA, arts. 3.4 y 25 |
| Clasificación | Prohibida, alto riesgo (punto del anexo III), art. 50 u otra | RIA, arts. 5, 6 y 50 |
| Datos | Personales, especiales, confidenciales o ninguno | RGPD, arts. 9 y 30 |
| Contrato | Encargo del tratamiento, transferencias | RGPD, arts. 28 y 44 |
| Supervisión y formación | Quién revisa y qué formación necesita | RIA, arts. 4 y 26.2 |
| Evaluaciones | Protección de datos o derechos fundamentales | RGPD, art. 35; RIA, art. 27 |
| Fechas | Alta y próxima revisión | RGPD, art. 24.1 |
Para priorizar, cruza el inventario con el mapa de riesgos de la IA en la empresa.
Las piezas del modelo operativo
- Política de uso. Herramientas autorizadas, información que no se introduce, revisión humana y usos vetados, incluidas las nuevas prohibiciones aplicables desde el 2 de diciembre de 2026 (art. 5.1, letras b bis y b ter). Plantilla en política de uso de IA para empleados.
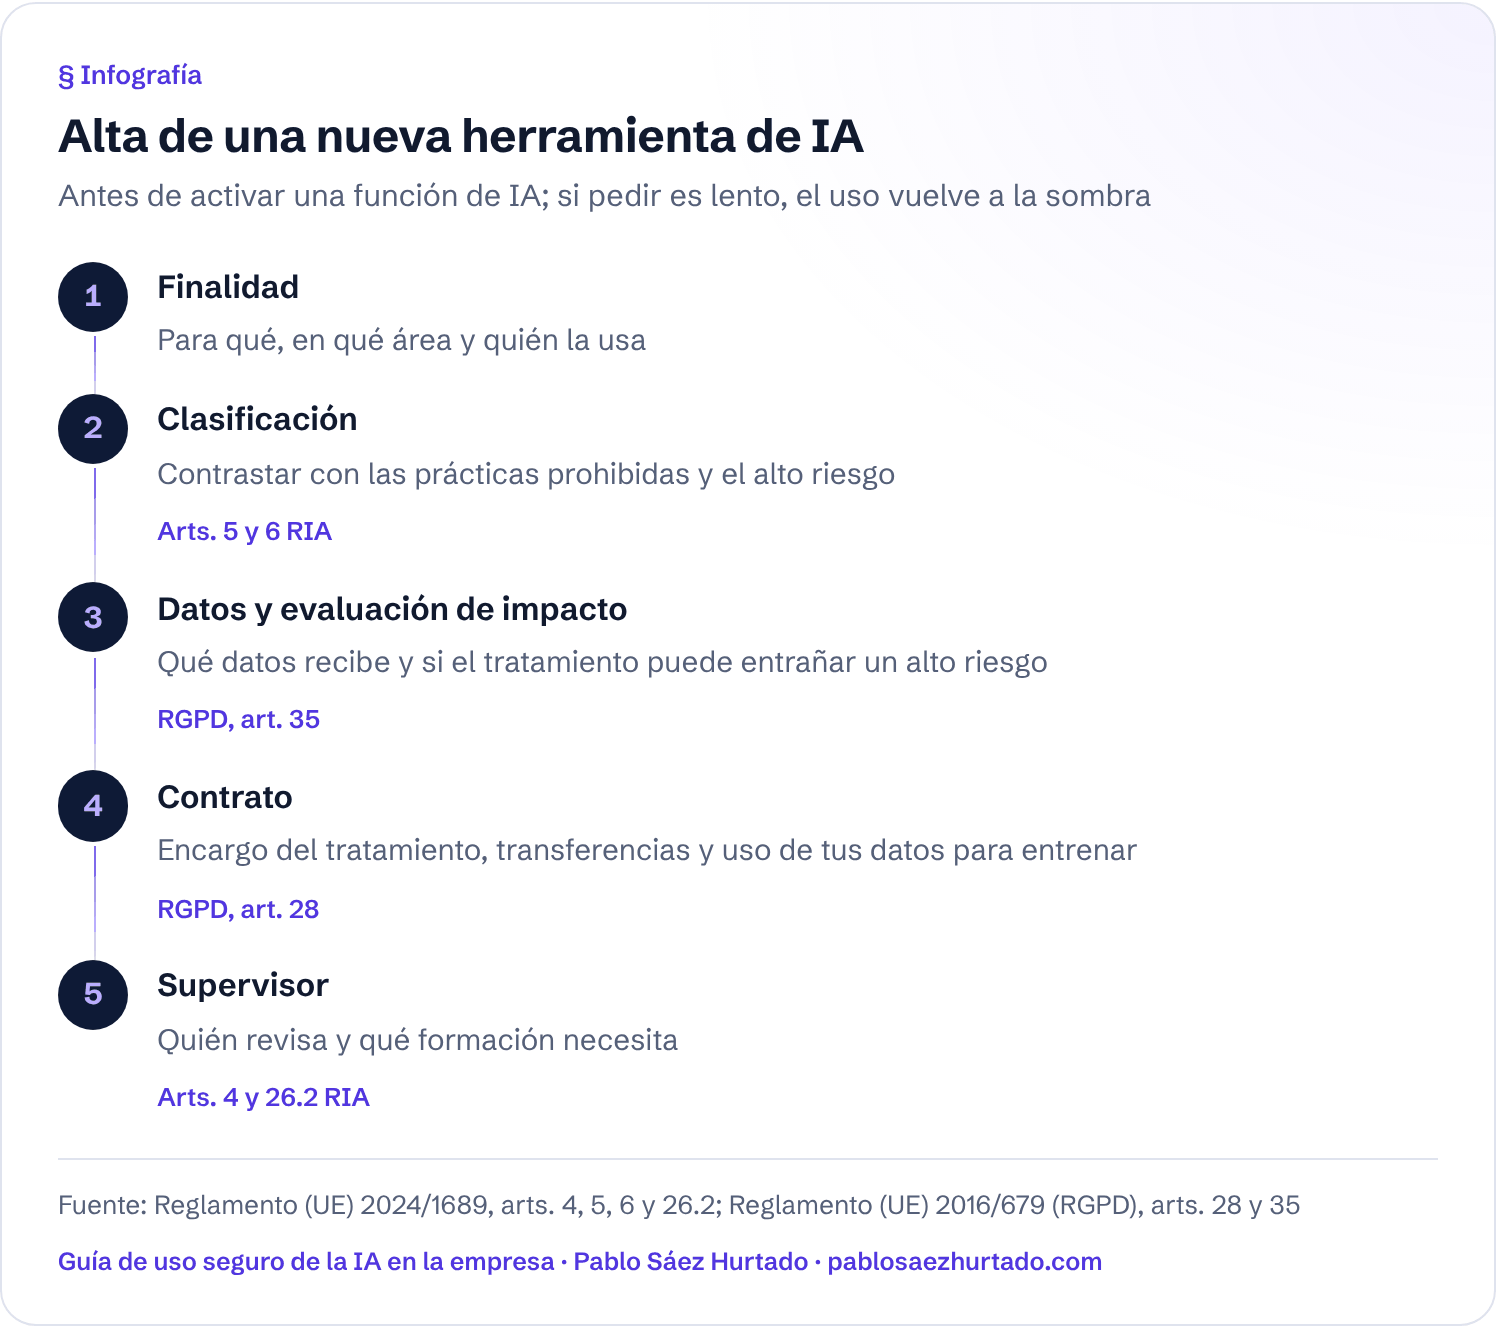
- Alta de nuevas herramientas. Antes de activar una función de IA: finalidad, clasificación (arts. 5 y 6), datos y evaluación de impacto (RGPD, art. 35), contrato (art. 28) y supervisor. Si pedir es lento, el uso vuelve a la sombra.
- Contratos. Encargo del tratamiento (RGPD, art. 28.3), transferencias y uso de tus datos para entrenar. En alto riesgo, pide las instrucciones de uso (RIA, art. 13).
- Formación. Por puestos y con registro (RIA, art. 4); específica para quien supervise alto riesgo (art. 26.2).
- Registro de incidentes. Cuándo se conoció, qué pasó, a quién se comunicó y qué se hizo (RGPD, art. 33.5).
- Revisión. Anual, y al cambiar la norma o las herramientas o tras un incidente (RGPD, art. 24.1).
Si buscas financiación para implantarlo, a 20 de octubre de 2026 no hay convocatoria abierta: lo explicamos en bono de IA del Plan IA360 y Kit Digital, y esperarla no aplaza estas obligaciones.
¿Y la ISO/IEC 42001? Puede dar estructura a estas piezas, pero su certificado no da presunción de conformidad con el RIA (art. 40.1). Ver ISO 42001 y su relación con el AI Act.
Infografía
Alta de una nueva herramienta de IA
Antes de activar una función de IA; si pedir es lento, el uso vuelve a la sombra
Finalidad
Para qué, en qué área y quién la usa
Clasificación
Contrastar con las prácticas prohibidas y el alto riesgo
Arts. 5 y 6 RIA
Datos y evaluación de impacto
Qué datos recibe y si el tratamiento puede entrañar un alto riesgo
RGPD, art. 35
Contrato
Encargo del tratamiento, transferencias y uso de tus datos para entrenar
RGPD, art. 28
Supervisor
Quién revisa y qué formación necesita
Arts. 4 y 26.2 RIA
Dos ejemplos: una pyme de 15 personas y otra de 120
Ejemplo (hipotético): una agencia de comunicación de 15 personas. Usa un asistente de texto, un generador de imágenes, transcripción de reuniones y un chatbot web; nada entra en el anexo III. La gerente es la responsable de IA: inventario de cuatro filas, política que veta introducir datos de clientes sin autorización, formación con registro, regla de etiquetado de ultrasuplantaciones (art. 50.4) y registro de actividades (RGPD, art. 30.5).
Ejemplo (hipotético): una distribuidora de 120 personas. Recursos humanos usa un programa que puntúa candidaturas (anexo III, punto 4, letra a). Crea un comité trimestral con acta y, antes del 2 de diciembre de 2027, designa por escrito a la técnica de selección como supervisora (art. 26.2), conserva registros (26.6), informa al comité de empresa (26.7) y a los candidatos (26.11) y revisa su evaluación de impacto de protección de datos (26.9). No necesita la del art. 27.
Implementación de gobernanza de IA en 90 días
Gobernanza de la IA en 90 días
Preguntas frecuentes
¿Qué es la gobernanza de la IA?
Es el conjunto de responsables, reglas y registros con los que una empresa decide qué IA usa, para qué y con qué controles. El RIA no la exige con ese nombre, pero sus obligaciones (arts. 4, 5, 26 y 50) y el RGPD (art. 5.2) obligan a organizarse para cumplir y demostrarlo.
¿Es obligatorio tener un comité de IA?
No. Ninguna norma obliga a una empresa privada a crearlo. Para los sistemas de alto riesgo, el RIA exige encomendar la supervisión humana a personas con competencia, formación y autoridad (art. 26.2).
¿Quién debe ser responsable de IA en una pyme?
La ley no lo dice. En una pyme pequeña suele bastar la gerencia o una persona de confianza con funciones escritas; en una mediana, un responsable apoyado por sistemas, recursos humanos y, si lo hay, el delegado de protección de datos.
¿Qué debe tener un inventario de IA?
Herramienta, uso, papel de la empresa (RIA, arts. 3.4 y 25), clasificación (arts. 5, 6 y 50), datos que recibe, contrato (RGPD, art. 28), supervisión, formación, evaluaciones de impacto y fechas de revisión.
¿Hay que hacer evaluación de impacto?
La de protección de datos (RGPD, art. 35), si el tratamiento puede entrañar un alto riesgo. La de derechos fundamentales (RIA, art. 27), solo entidades públicas, privadas que prestan servicios públicos y usuarios de sistemas de solvencia o seguros, desde el 2 de diciembre de 2027.
Análisis de Pablo Sáez Hurtado en prensa
- La AEPD pone el foco en la supervisión humana de la IA: ¿cuánto puede supervisar realmente una persona? · Economist & Jurist, 26/09/2026
- La URJC marca tendencia al apostar por su Guía de las Buenas Prácticas en el uso de la IA… · Lawandtrends, 23/06/2026
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 3 a 6, 13, 17, 25 a 27, 40, 50, 64 a 70, 73, 111, 113 y anexo III · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA (modifica los arts. 4, 5, 27, 111 y 113 del RIA) · DO L, 24.7.2026
- Reglamento (UE) 2016/679 (RGPD), arts. 5, 9, 24, 28, 30, 33, 35, 37 y 44 · DO L 119, 4.5.2016
- Ley Orgánica 3/2018 (LOPDGDD), art. 34
- Real Decreto Legislativo 2/2015, Estatuto de los Trabajadores, art. 64.4
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.