ISO 42001 (ISO/IEC 42001) es una norma internacional voluntaria, publicada en 2023, que describe un sistema de gestión de la inteligencia artificial: políticas, responsabilidades, procesos y revisión para desarrollar o usar IA de forma ordenada. Es de pago y cualquier organización puede certificarse frente a ella con una entidad de certificación.
Su relación con el AI Act, o Reglamento (UE) 2024/1689 (RIA), es indirecta. El RIA es una ley obligatoria, no menciona ISO 42001 y fija requisitos sistema por sistema. Certificarte ayuda a ordenar el trabajo, pero no acredita que cumples el RIA. Este capítulo forma parte de la guía de riesgos, datos y gobernanza de la IA, dentro de la guía de uso seguro de la IA en la empresa.
¿Qué es ISO 42001 y qué no es?
Es una norma de sistema de gestión: se dirige a la organización, no a un producto. Ninguna de las leyes que trata esta guía obliga a adoptarla, y su texto no es de libre acceso, por eso aquí no se resume. El RIA no la cita; solo pide que la normalización tenga en cuenta «las normas internacionales existentes en el ámbito de la IA que son coherentes con los valores, derechos fundamentales e intereses de la Unión» (art. 40.3).
¿Qué exige el AI Act que se parezca a ISO 42001?
Tres obligaciones del RIA tienen forma de sistema de gestión, y las tres recaen en el proveedor de sistemas de alto riesgo: quien lo desarrolla o lo encarga y lo comercializa con su nombre o marca (art. 3.3). Si dudas de tu papel, revisa proveedor o responsable del despliegue en el AI Act.
El sistema de gestión de la calidad (art. 17)
«Los proveedores de sistemas de IA de alto riesgo establecerán un sistema de gestión de la calidad que garantice el cumplimiento del presente Reglamento. Dicho sistema deberá consignarse de manera sistemática y ordenada en documentación en la que se recojan las políticas, los procedimientos y las instrucciones»
El art. 17.1 enumera trece aspectos mínimos (letras a a m), desde la estrategia de cumplimiento y las pruebas hasta la gestión de datos, los incidentes graves y la rendición de cuentas. Tras el Ómnibus digital (Reglamento (UE) 2026/1744), su aplicación es proporcional al tamaño del proveedor (art. 17.2) y las pymes tienen una vía simplificada:
«Las pymes, incluidas las empresas emergentes, podrán cumplir determinados elementos del sistema de gestión de la calidad exigido por el artículo 17 del presente Reglamento de manera simplificada, siempre que no tengan empresas asociadas o empresas vinculadas en el sentido de la Recomendación 2003/361/CE.»
La Comisión debe concretar en directrices qué elementos se simplifican. Qué es pyme y qué es empresa asociada o vinculada lo explica ¿me afecta el AI Act? Guía para pymes.
Gestión de riesgos y vigilancia poscomercialización (arts. 9 y 72)
La gestión de riesgos es un proceso continuo durante todo el ciclo de vida del sistema (art. 9.2) y puede integrarse en los procedimientos que el proveedor ya tenga (art. 9.10); la desarrollamos en riesgos de la IA en la empresa. La vigilancia poscomercialización exige documentar cómo se sigue el sistema ya en el mercado (art. 72.1).
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| Los arts. 9, 17 y 72 obligan al proveedor de alto riesgo desde el 2 de diciembre de 2027 (anexo III) o el 2 de agosto de 2028 (anexo I), según el art. 113, letra c), en la redacción dada por el Reglamento (UE) 2026/1744. | Si desarrollas un producto de IA de alto riesgo, necesitas un sistema documentado. Si solo usas herramientas de terceros, estos artículos no te obligan. |
Consulta las fechas clave del AI Act y si tu producto es un sistema de IA de alto riesgo.
Normas armonizadas y presunción de conformidad (art. 40)
El RIA solo da valor de prueba a las normas armonizadas: elaboradas por las organizaciones europeas de normalización a petición de la Comisión (art. 40.2) y con referencia publicada en el Diario Oficial de la UE.
«Los sistemas de IA de alto riesgo o los modelos de IA de uso general que sean conformes con normas armonizadas, o partes de estas, cuyas referencias estén publicadas en el Diario Oficial de la Unión Europea de conformidad con el Reglamento (UE) n.o 1025/2012 se presumirá que son conformes con los requisitos establecidos en la sección 2 del presente capítulo […] en la medida en que dichas normas contemplen estos requisitos u obligaciones.»
Sin publicación no hay presunción, y la presunción no es una exención: el proveedor debe demostrar la conformidad si la autoridad se lo pide (art. 16, letra k). El Ómnibus reconoce en su considerando 2 «el retraso en la elaboración de normas», y la página de guías de la AESIA (20 de octubre de 2026) las presenta como recomendaciones «a la espera de que se aprueben las normas armonizadas de aplicación para todos los estados miembros». A esa fecha, las fuentes de esta guía no recogen ninguna norma armonizada del RIA publicada.
¿Una certificación ISO 42001 equivale a cumplir el AI Act?
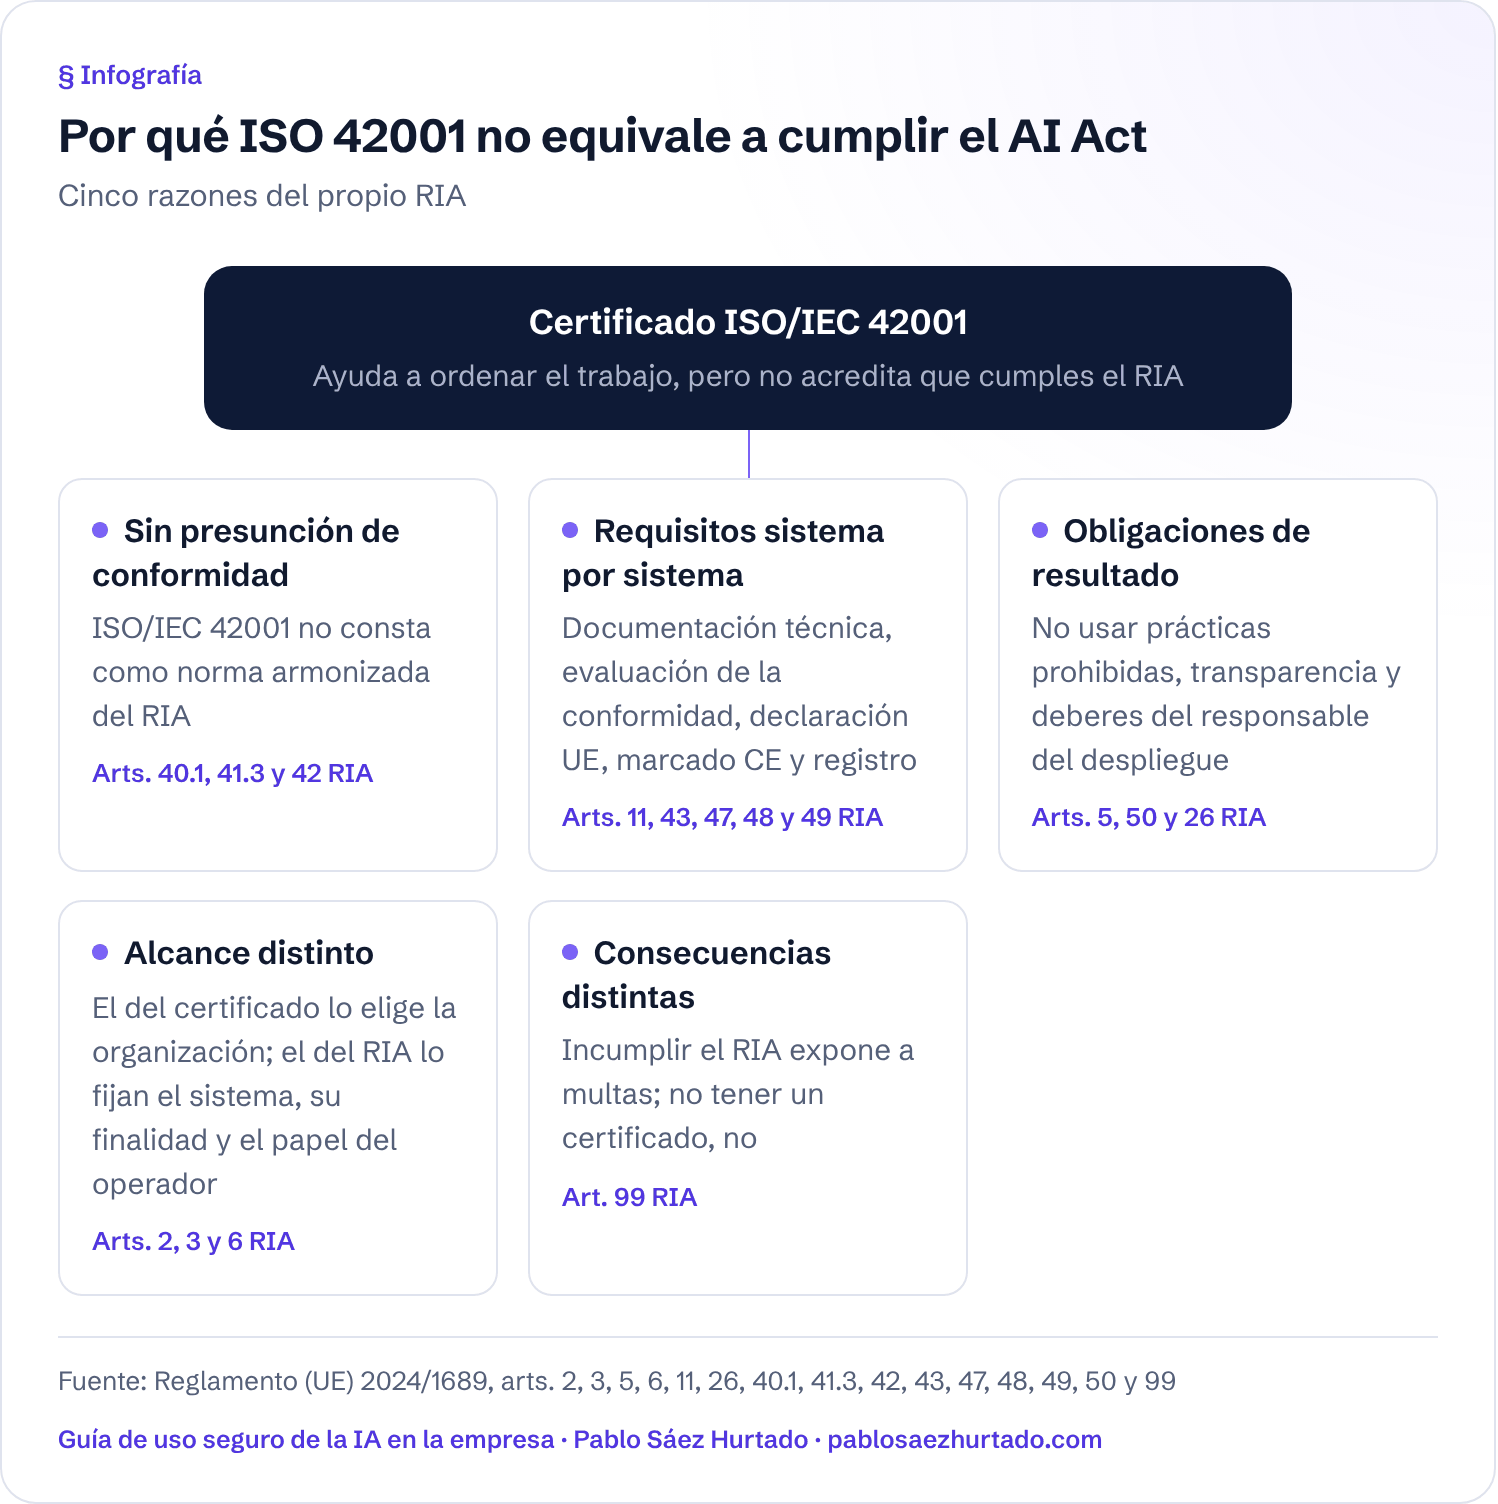
No, por cinco razones del propio RIA:
- No da presunción de conformidad (arts. 40.1, 41.3 y 42). ISO/IEC 42001 no consta como norma armonizada del RIA.
- El RIA trabaja sistema por sistema: documentación técnica (art. 11), evaluación de la conformidad (art. 43), declaración UE (art. 47), marcado CE (art. 48) y registro (art. 49).
- Hay obligaciones de resultado: no usar prácticas prohibidas (art. 5), transparencia (art. 50) y deberes del responsable del despliegue (art. 26).
- El alcance del certificado lo elige la organización; el del RIA lo fijan el sistema, su finalidad y el papel del operador (arts. 2, 3 y 6).
- Las consecuencias son distintas: incumplir el RIA expone a las multas y sanciones del AI Act (art. 99); no tener un certificado, no.
Si un proveedor te vende un sistema «certificado ISO 42001», eso no te dice si es de alto riesgo, si lleva marcado CE ni si cumple el art. 50. Pide la documentación del RIA.
Infografía
Por qué ISO 42001 no equivale a cumplir el AI Act
Cinco razones del propio RIA
Certificado ISO/IEC 42001
Ayuda a ordenar el trabajo, pero no acredita que cumples el RIA
Sin presunción de conformidad
ISO/IEC 42001 no consta como norma armonizada del RIA
Arts. 40.1, 41.3 y 42 RIA
Requisitos sistema por sistema
Documentación técnica, evaluación de la conformidad, declaración UE, marcado CE y registro
Arts. 11, 43, 47, 48 y 49 RIA
Obligaciones de resultado
No usar prácticas prohibidas, transparencia y deberes del responsable del despliegue
Arts. 5, 50 y 26 RIA
Alcance distinto
El del certificado lo elige la organización; el del RIA lo fijan el sistema, su finalidad y el papel del operador
Arts. 2, 3 y 6 RIA
Consecuencias distintas
Incumplir el RIA expone a multas; no tener un certificado, no
Art. 99 RIA
Ver y descargar como imagen
Descargar la infografía «Por qué ISO 42001 no equivale a cumplir el AI Act» (PNG)
ISO 42001 y AI Act, comparados
| ISO/IEC 42001 | Reglamento Europeo de IA (RIA) | |
|---|---|---|
| Naturaleza | Norma técnica internacional, voluntaria y de pago | Reglamento de la UE, obligatorio y directamente aplicable (art. 113) |
| A quién se dirige | A la organización que decide adoptarla | A proveedores, responsables del despliegue y otros operadores (arts. 2 y 3) |
| Objeto | Sistema de gestión de la IA de la organización | Prácticas prohibidas, requisitos por sistema, transparencia y modelos de uso general |
| Cómo se acredita | Certificación voluntaria | Evaluación de la conformidad, declaración UE y marcado CE (arts. 43, 47 y 48) |
| Presunción de conformidad con el RIA | No | Normas armonizadas (art. 40.1), especificaciones comunes (art. 41.3) y art. 42 |
| Si no se cumple | No se obtiene o se pierde el certificado | Sanciones del art. 99 |
¿Cuándo le compensa a una pyme la certificación ISO 42001?
Depende de tu papel. Supuestos hipotéticos:
- Eres o serás proveedora de alto riesgo. Ejemplo: una empresa de software de 30 personas que vende una herramienta de cribado de currículos (anexo III, punto 4). Una norma de gestión puede darle estructura para el art. 17, si comprueba que cubre las letras a) a m) y valora la vía del art. 63.1.
- Tus clientes o licitaciones la piden. Es una exigencia comercial, no legal.
- Solo usas IA de terceros. Ejemplo: una gestoría de 12 personas con un asistente de redacción y un chatbot. No necesita ISO 42001: le sirven un inventario, una política de uso de IA para empleados, la alfabetización en IA del artículo 4, la transparencia del art. 50 y buenos contratos. Todo ello encaja en la gobernanza de la IA en la empresa.
Como referencia gratuita, revisa las guías 04 (gestión de la calidad) y 05 (gestión de riesgos) de la AESIA y sus guías, no vinculantes y pendientes de actualizar tras el Ómnibus.
Antes de decidir si certificarte en ISO 42001
Preguntas frecuentes
¿Qué es ISO 42001?
Es la norma internacional ISO/IEC 42001, publicada en 2023, que describe un sistema de gestión de la inteligencia artificial para cualquier organización. Es voluntaria y de pago, y permite certificarse con una entidad de certificación. No es una ley ni sustituye al Reglamento Europeo de IA.
¿ISO 42001 es obligatoria con el AI Act?
No. El RIA no la menciona. Lo obligatorio para los proveedores de alto riesgo es el sistema de gestión de la calidad del art. 17, documentado y con los aspectos mínimos del art. 17.1.
¿La certificación ISO 42001 da presunción de conformidad con el AI Act?
No. El art. 40.1 la concede a las normas armonizadas con referencia publicada en el Diario Oficial de la UE, y solo para los requisitos que cubran; los arts. 41.3 y 42 la prevén en otros supuestos. ISO/IEC 42001 no consta como norma armonizada.
¿Le compensa a una pyme certificarse en ISO 42001?
Puede compensar a la pyme que es o será proveedora de alto riesgo o cuyos clientes lo exigen. A la que solo usa herramientas de terceros le basta con inventario, política de uso, formación (art. 4) y contratos.
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 3, 9, 11, 16, 17, 40, 41, 43, 47, 48, 49, 63, 72, 99 y 113 · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744, Ómnibus digital sobre IA (considerando 2; modifica los arts. 17.2, 40.2, 63.1, 72.3 y 113 del RIA) · DO L, 24.7.2026
- AESIA, página de guías (consultada el 20/10/2026)
- ISO/IEC 42001 (2023): norma de pago; no se reproduce su contenido.
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.