La ciberseguridad e IA tiene dos caras para una empresa. Una es proteger los sistemas de IA, que el Reglamento Europeo de IA (RIA o AI Act) exige a los sistemas de alto riesgo en su art. 15. La otra, más cercana para una pyme, es evitar que usar IA abra brechas: fugas de datos, instrucciones ocultas o voces clonadas.
Esta entrada forma parte de la guía de riesgos, datos y gobernanza de la IA, dentro de la guía de uso seguro de la IA en la empresa.
¿Qué exige el AI Act en ciberseguridad de la IA?
El art. 15 obliga a que los sistemas de IA de alto riesgo alcancen un nivel adecuado de precisión, solidez y ciberseguridad «durante todo su ciclo de vida» (art. 15.1). En ciberseguridad, el apartado 5 es el central:
«Los sistemas de IA de alto riesgo serán resistentes a los intentos de terceros no autorizados de alterar su uso, sus resultados de salida o su funcionamiento aprovechando las vulnerabilidades del sistema. […] Entre las soluciones técnicas destinadas a subsanar vulnerabilidades específicas de la IA figurarán, según corresponda, medidas para prevenir, detectar, combatir, resolver y controlar los ataques que traten de manipular el conjunto de datos de entrenamiento («envenenamiento de datos») […] los ataques a la confidencialidad o los defectos en el modelo.»
Es decir: envenenar datos o componentes, preparar entradas para que el modelo se equivoque o atacar su confidencialidad. El art. 15.4 añade la solidez frente a errores y fallos, con soluciones como «copias de seguridad o planes de prevención contra fallos».
¿A quién obliga? El art. 15 es un requisito de diseño: lo cumple el proveedor del sistema de alto riesgo. Si tu empresa solo lo usa, es responsable del despliegue y debe seguir las instrucciones (art. 26.1), que deben indicar el nivel de precisión, solidez y ciberseguridad (art. 13.3 b ii). Si dudas de tu papel, mira proveedor o responsable del despliegue en el AI Act.
¿Desde cuándo? Desde el 2 de diciembre de 2027 para los sistemas del anexo III y desde el 2 de agosto de 2028 para los del anexo I (art. 113, en la redacción dada por el Reglamento (UE) 2026/1744). Comprueba si tu sistema de IA es de alto riesgo.
Presunciones. Un sistema certificado en un esquema de ciberseguridad del Reglamento (UE) 2019/881 se presume conforme con el art. 15 en lo que cubra el certificado (art. 42.2). Tras el Ómnibus, también los que cumplan el Reglamento (UE) 2024/2847, de ciberresiliencia, en las condiciones de su art. 12.1 (art. 42.3, en la redacción dada por el Reglamento (UE) 2026/1744).
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| El art. 15 obliga a que los sistemas de IA de alto riesgo resistan ataques, incluidos los específicos de la IA. | Si compras un sistema de alto riesgo, exige que las instrucciones indiquen su nivel de ciberseguridad y úsalo como dicen. |
Modelos de uso general con riesgo sistémico (art. 55)
Sus proveedores deben hacer «pruebas de simulación de adversarios» (art. 55.1 a) y, además:
«velarán por que se establezca un nivel adecuado de protección de la ciberseguridad para el modelo de IA de uso general con riesgo sistémico y la infraestructura física del modelo.»
Obliga al proveedor del modelo desde el 2 de agosto de 2025 (art. 113 b; para modelos anteriores, a más tardar el 2 de agosto de 2027, art. 111.3), no a la pyme que usa un asistente basado en él.
La guía 11 de ciberseguridad de la AESIA
La Agencia Española de Supervisión de la Inteligencia Artificial (AESIA) publica una guía técnica de ciberseguridad, la número 11. No es vinculante y su página advierte:
«Los documentos están sujetos a un proceso permanente de evaluación y revisión […] y serán actualizadas una vez se apruebe el Ómnibus digital que modifica el Reglamento de Inteligencia Artificial.»
A 20 de octubre de 2026 no consta que se hayan actualizado. Lo explicamos en la AESIA y sus guías.
Riesgos de ciberseguridad al usar IA en la empresa
Aunque no tengas sistemas de alto riesgo, usar IA trae tres riesgos prácticos:
1. Fugas de datos. Un empleado pega en una herramienta pública un contrato, una lista de clientes o código fuente. Si son datos personales, se aplica el RGPD; si es un secreto empresarial, su protección exige «medidas razonables» para mantenerlo en secreto (Ley 1/2019, art. 1.1 c). Lo tratamos en usar ChatGPT en la empresa sin incumplir la ley y en shadow AI.
2. Inyección de instrucciones. Un asistente que lee correos, documentos o webs puede encontrar texto escrito para que revele datos, envíe un mensaje o ignore sus límites. El riesgo crece cuando la herramienta puede actuar por su cuenta: ver agentes de IA en la empresa.
3. Suplantación con ultrasuplantaciones (deepfakes). Una voz o un vídeo falso del gerente pidiendo un pago urgente. El considerando 133 del RIA cita los riesgos de «fraude, suplantación de identidad y engaño a los consumidores». El art. 50.4 obliga a declarar las ultrasuplantaciones, pero no detiene al estafador: la defensa es interna. Ver etiquetar contenido generado con IA.
Errores, sesgos y dependencia del proveedor están en riesgos de la IA en la empresa.
RGPD: seguridad del tratamiento y brechas
Si la IA trata datos personales, el RGPD ya exige seguridad, sin esperar al RIA:
«el responsable y el encargado del tratamiento aplicarán medidas técnicas y organizativas apropiadas para garantizar un nivel de seguridad adecuado al riesgo»
El contrato con el proveedor de IA que actúa como encargado debe obligarle a adoptar esas medidas (art. 28.3 c). Si hay una brecha, por ejemplo datos de clientes expuestos por una herramienta de IA, se aplica el art. 33:
«En caso de violación de la seguridad de los datos personales, el responsable del tratamiento la notificará a la autoridad de control competente de conformidad con el artículo 55 sin dilación indebida y, de ser posible, a más tardar 72 horas después de que haya tenido constancia de ella, a menos que sea improbable que dicha violación de la seguridad constituya un riesgo para los derechos y las libertades de las personas físicas.»
Si el riesgo para las personas es alto, también hay que comunicarlo a los afectados (art. 34.1), y toda brecha se documenta (art. 33.5). Más en RGPD e inteligencia artificial.
Infografía
Las dos caras de la ciberseguridad con IA
Proteger los sistemas de IA y protegerte de los riesgos de usarla
| Proteger los sistemas de IA | Protegerte al usar IA | |
|---|---|---|
| Norma | RIA, art. 15 (alto riesgo) y art. 55.1 d) (riesgo sistémico) | RGPD, arts. 32 y 33, si hay datos personales |
| A quién obliga | Sobre todo al proveedor | Al responsable y al encargado del tratamiento |
| Riesgos típicos | Envenenamiento de datos, ataques a la confidencialidad y defectos en el modelo | Fugas de datos, inyección de instrucciones y ultrasuplantaciones |
| Desde cuándo | Art. 15: 2.12.2027 (anexo III) o 2.8.2028 (anexo I); art. 55: 2.8.2025 | Ya, sin esperar al RIA |
| Qué haces tú | Si lo usas, seguir sus instrucciones de uso (art. 26.1) | Seguridad adecuada al riesgo y notificar brechas, si es posible, en 72 horas |
Ver y descargar como imagen
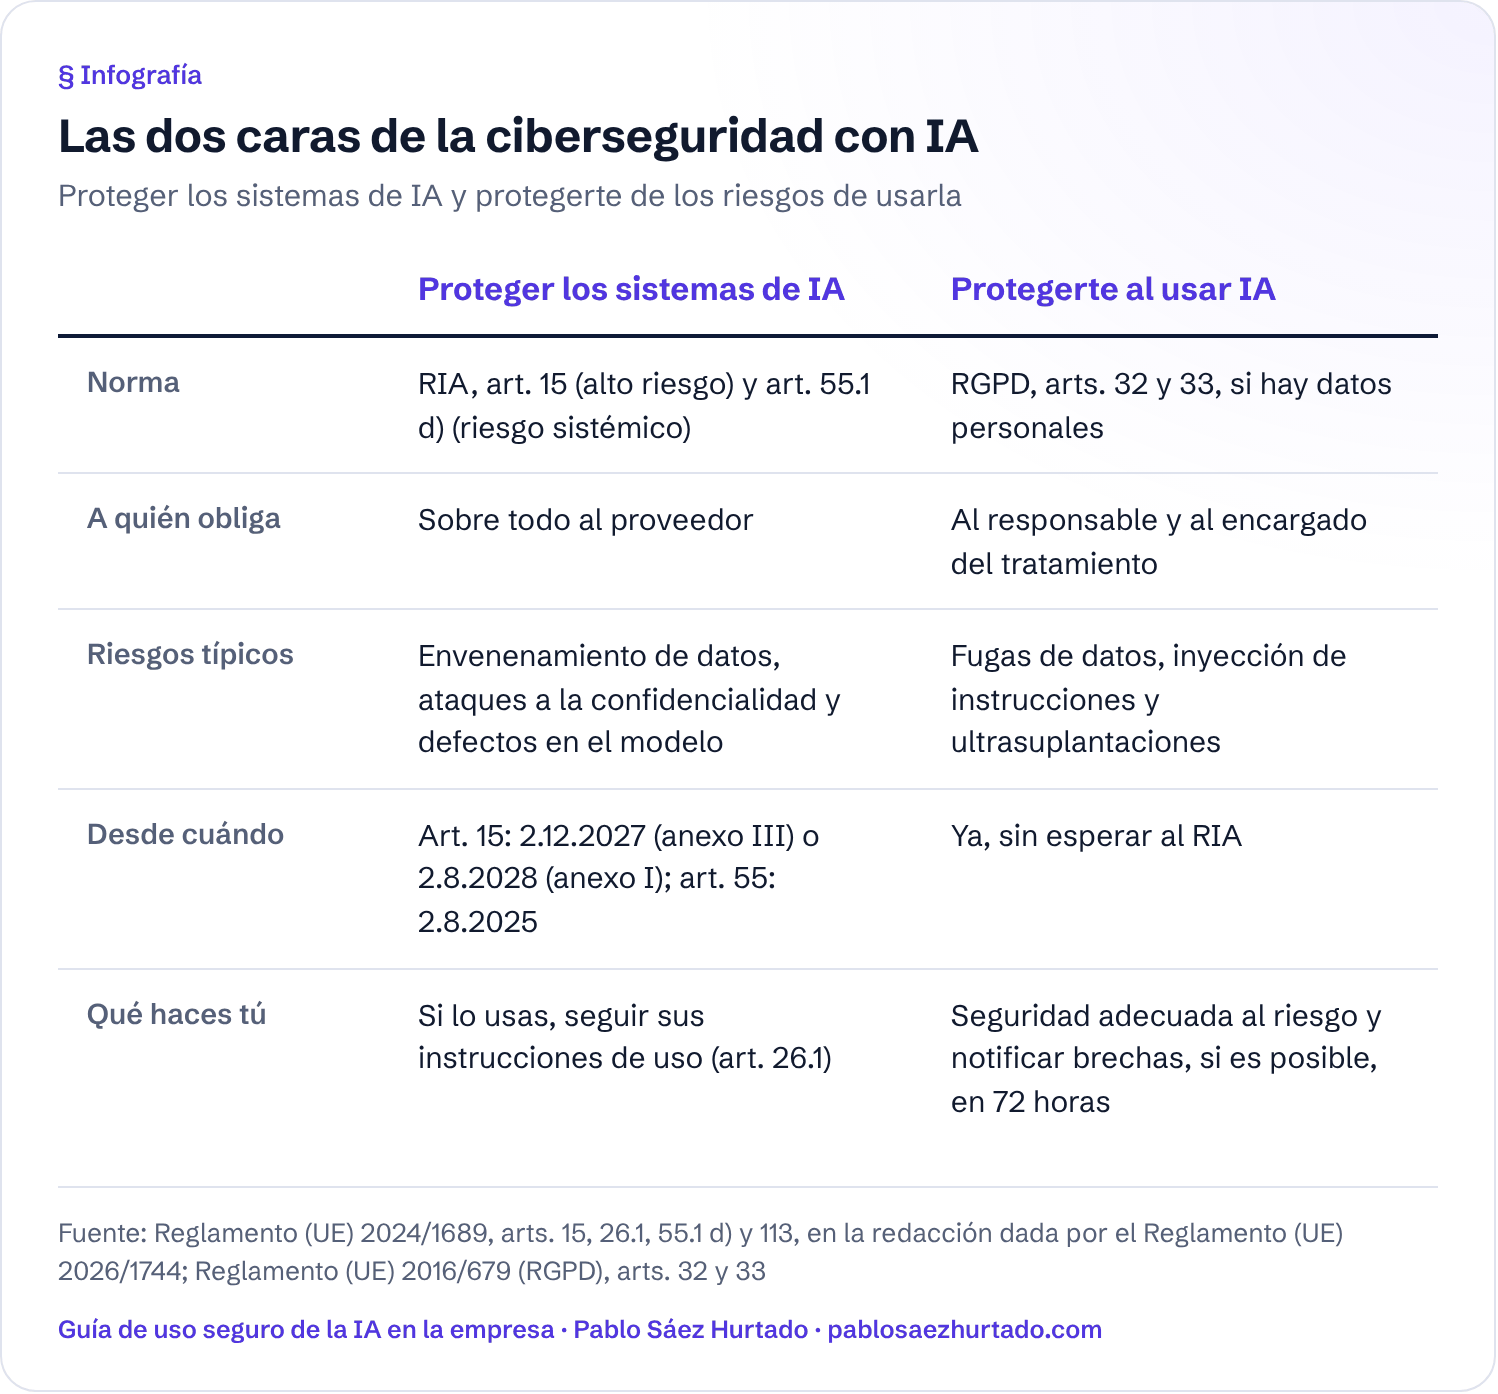
Descargar la infografía «Las dos caras de la ciberseguridad con IA» (PNG)
Medidas básicas de ciberseguridad con IA
Preguntas frecuentes
¿Qué dice el AI Act sobre ciberseguridad?
El art. 15 exige a los sistemas de alto riesgo un nivel adecuado de precisión, solidez y ciberseguridad durante todo su ciclo de vida, y resistencia a ataques como el envenenamiento de datos (art. 15.5). El art. 55.1 d) exige proteger los modelos de uso general con riesgo sistémico.
¿El artículo 15 obliga a mi pyme si solo usa herramientas de IA?
Directamente, no: es un requisito de diseño del proveedor de sistemas de alto riesgo. Si usas uno, debes seguir sus instrucciones de uso (art. 26.1). Si la herramienta trata datos personales, sí te obliga el RGPD (art. 32).
¿Qué es la inyección de instrucciones en IA?
Es introducir, en un texto que la IA va a leer, órdenes ocultas para que haga algo distinto de lo previsto. El RIA no usa esta expresión, pero su art. 15.5 exige a los sistemas de alto riesgo resistir intentos de terceros de alterar su uso o sus resultados.
Si una herramienta de IA filtra datos de clientes, ¿qué tengo que hacer?
Es una violación de seguridad (RGPD, art. 4.12). Notifícala a la autoridad de control sin dilación indebida y, si es posible, en 72 horas (art. 33.1), salvo que sea improbable que suponga un riesgo; comunícala a los afectados si el riesgo es alto (art. 34.1) y documéntala siempre (art. 33.5).
¿Hay una guía oficial de ciberseguridad para la IA en España?
La AESIA tiene una guía técnica de ciberseguridad (guía 11), no vinculante y pendiente de actualizar tras el Ómnibus digital según su propia web (consultada el 20/10/2026).
Análisis de Pablo Sáez Hurtado en prensa
- La IA irrumpe en la ciberseguridad: Bruselas activa su gran plan con ENISA… · Lawandtrends, 14/07/2026
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 13, 15, 26, 42, 50, 55, 111 y 113, considerando 133 · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), art. 1, puntos 18 y 40 (arts. 42.3 y 113 del RIA) · DO L, 24.7.2026
- Reglamento (UE) 2016/679 (RGPD), arts. 4.12, 28, 32, 33 y 34 · DO L 119, 4.5.2016
- Ley 1/2019, de 20 de febrero, de Secretos Empresariales, art. 1
- AESIA, página de guías (consultada el 20/10/2026)
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.