AI Act · 8 páginas
Reglamento Europeo de IA (AI Act): qué exige a las empresas
Qué es el Reglamento Europeo de IA, a quién obliga, qué está prohibido, qué es alto riesgo, las fechas tras el Ómnibus y las multas.
Qué exigen el Reglamento Europeo de IA, el RGPD y la normativa española a las empresas que usan IA, capítulo a capítulo y con la cita de cada artículo.
Por Pablo Sáez Hurtado · Normativa comprobada el 20 de octubre de 2026 · 12 capítulos y 12 entradas en 4 bloques
Una guía práctica sobre las obligaciones legales de las empresas que usan inteligencia artificial en España: el Reglamento (UE) 2024/1689 de Inteligencia Artificial (RIA, conocido como AI Act), tal como lo ha modificado el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), el Reglamento General de Protección de Datos y la normativa española aplicable.
Método. Cada afirmación normativa indica la norma y el artículo de los que procede. Las citas literales se toman de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE. Cuando se describe un producto concreto, se cita la documentación del proveedor y se indica la fecha de consulta. Cada página muestra la fecha en que se comprobaron sus citas.
AI Act · 8 páginas
Qué es el Reglamento Europeo de IA, a quién obliga, qué está prohibido, qué es alto riesgo, las fechas tras el Ómnibus y las multas.
España · 4 páginas
Qué norma se aplica hoy en España, qué hace la AESIA, el sandbox y las ayudas (bono de IA y Kit Digital).
Uso de la IA · 7 páginas
Cómo usar ChatGPT, agentes y otras herramientas sin incumplir la ley: shadow AI, política de uso, formación, RRHH y despachos.
Riesgos y gobernanza · 5 páginas
Riesgos de la IA, RGPD, ciberseguridad, ISO 42001 y cómo organizar la gobernanza de la IA en una pyme.
Qué exige el Reglamento de IA a una pyme según su rol y el uso que hace de la IA, qué ya es exigible y qué medidas específicas prevé para pymes.
Obligaciones del Reglamento de IA, el RGPD y la Ley de Secretos Empresariales cuando una empresa usa ChatGPT u otra IA generativa, y qué pasa con los datos.
Importes máximos de las multas del Reglamento de IA (art. 99), reglas para pymes y pequeñas empresas de mediana capitalización, y quién sanciona en España.
Fechas clave del AI Act tras el Ómnibus digital: qué obligaciones del Reglamento Europeo de IA ya se aplican y cuáles llegan entre 2026 y 2030.
Shadow AI es el uso de IA por la plantilla sin aprobación de la empresa. Qué riesgos legales crea (AI Act, RGPD, secretos) y cómo detectarlo y encauzarlo.
Plantilla de política de uso de IA para empleados: qué debe incluir según el AI Act, el RGPD y la Ley de Secretos Empresariales, y cómo implantarla.
IA de alto riesgo en el AI Act: las dos vías del art. 6, el anexo III, la excepción del art. 6.3, quién cumple qué y desde cuándo tras el Ómnibus.
Alfabetización en IA tras el Ómnibus: qué exige hoy el artículo 4 del AI Act, qué cambió, qué papel tienen la Comisión y España y cómo formar a tu equipo.
AESIA: qué es, qué supervisa con el AI Act tras el Ómnibus, si puede multar hoy y para qué sirve cada una de sus 16 guías en una pyme española.
Riesgos de la IA en la empresa por tipos: legales, datos, secretos, errores, sesgo, seguridad, proveedor y reputación, con su norma y una medida práctica.
ISO 42001 explicada: qué es la norma de gestión de la IA, en qué se parece y en qué no al AI Act y cuándo le compensa a una pyme certificarse.
Gobernanza de la IA en la empresa: qué piden el AI Act y el RGPD, quién debe ser responsable, qué incluir en el inventario y cómo implantarla en 90 días.
Infografía
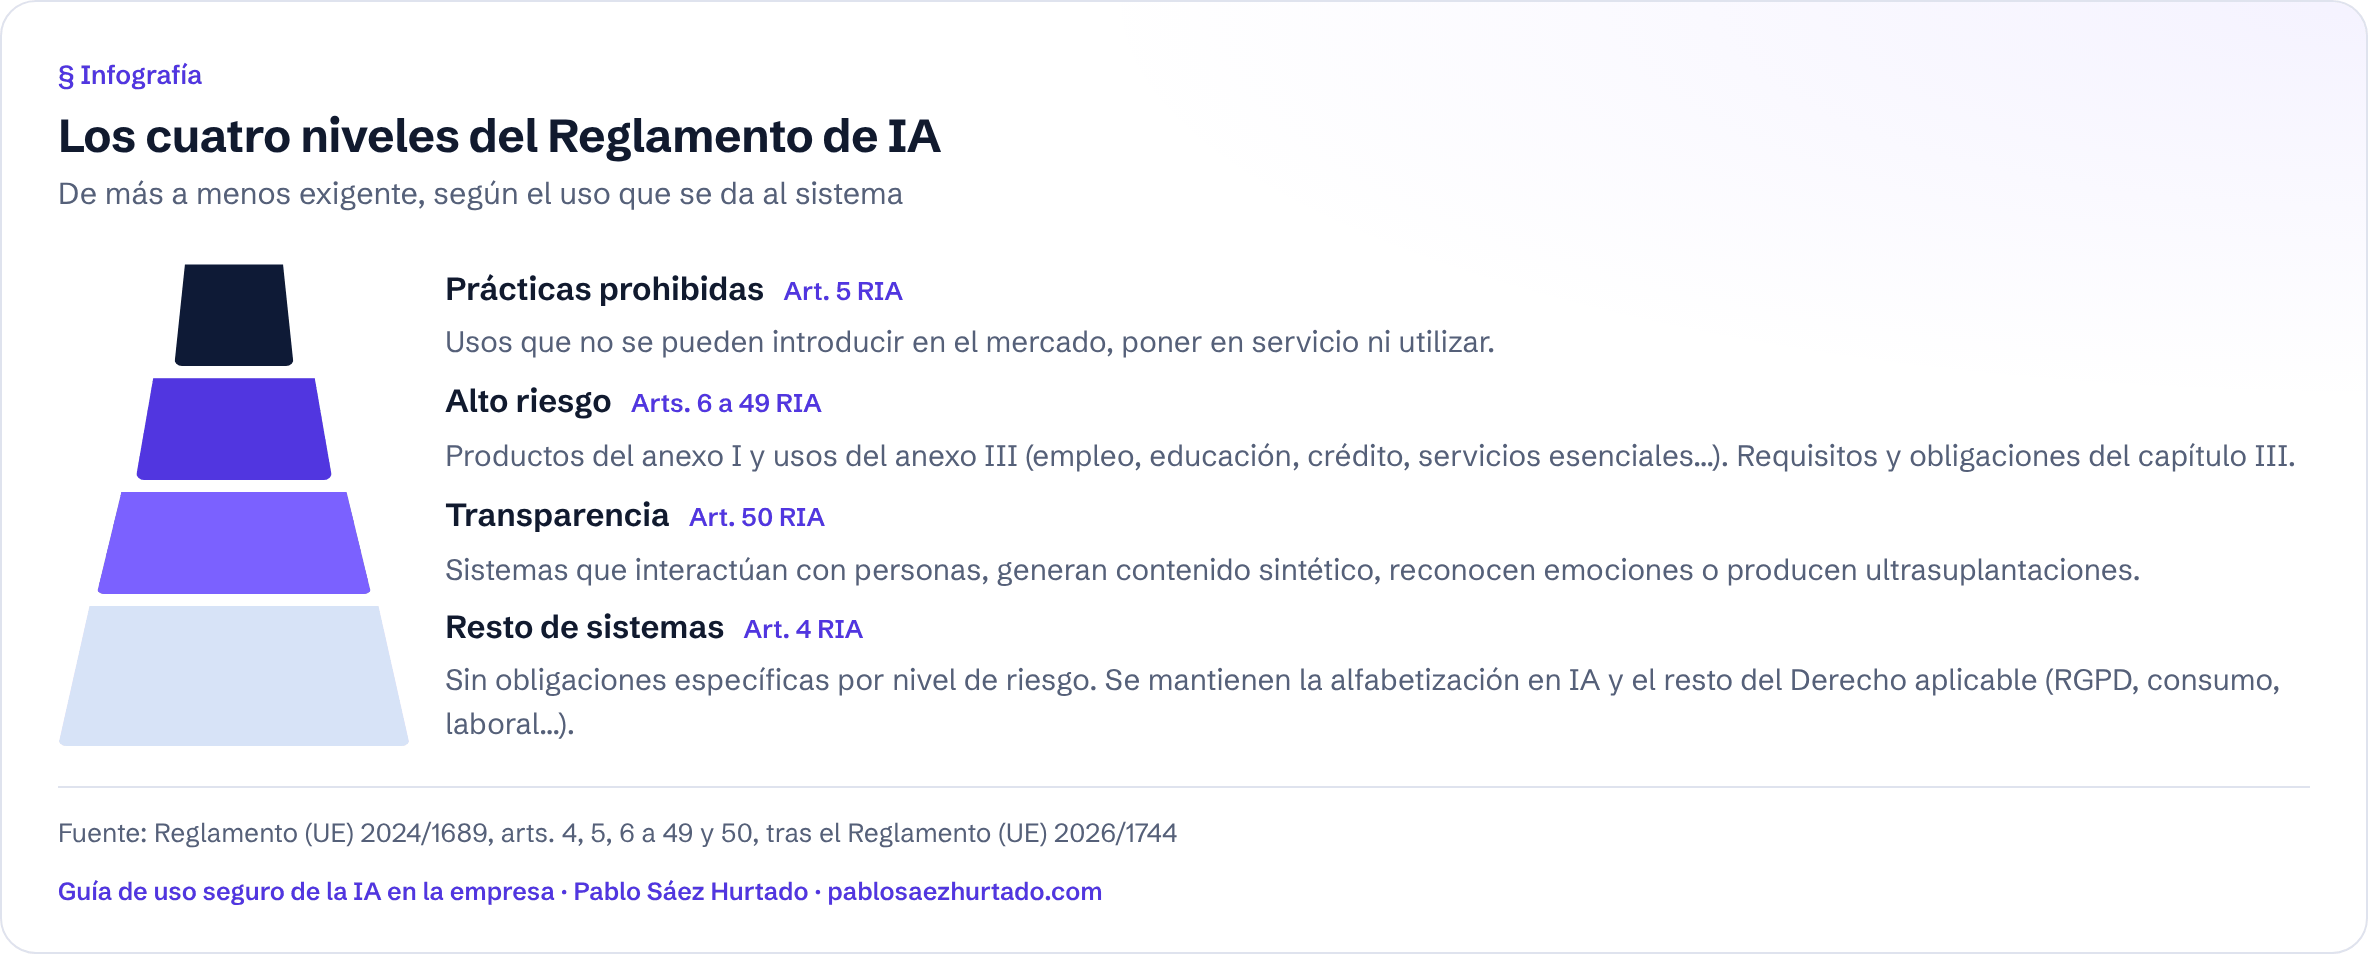
Los cuatro niveles del Reglamento de IA
De más a menos exigente, según el uso que se da al sistema
Prácticas prohibidasArt. 5 RIA
Usos que no se pueden introducir en el mercado, poner en servicio ni utilizar.
Alto riesgoArts. 6 a 49 RIA
Productos del anexo I y usos del anexo III (empleo, educación, crédito, servicios esenciales…). Requisitos y obligaciones del capítulo III.
TransparenciaArt. 50 RIA
Sistemas que interactúan con personas, generan contenido sintético, reconocen emociones o producen ultrasuplantaciones.
Resto de sistemasArt. 4 RIA
Sin obligaciones específicas por nivel de riesgo. Se mantienen la alfabetización en IA y el resto del Derecho aplicable (RGPD, consumo, laboral…).
Art. 113 RIA, modificado por el art. 1, punto 40, del Reglamento (UE) 2026/1744, y art. 111 RIA. Detalle en las fechas clave del AI Act.
aplicable
Entrada en vigor del Reglamento de IA
Veinte días después de su publicación en el DOUE (12.7.2024).
Art. 113, párrafo primero RIA
aplicable
Disposiciones generales y prácticas prohibidas
Capítulos I y II: definiciones, alfabetización en IA (art. 4) y prohibiciones (art. 5).
Art. 113, párrafo tercero, letra a) RIA
aplicable
Modelos de uso general, gobernanza y sanciones
Capítulo III, sección 4; capítulos V, VII y XII; artículo 78. El artículo 101 queda excluido.
Art. 113, párrafo tercero, letra b) RIA
aplicable
Entra en vigor el Ómnibus digital sobre IA
Reglamento (UE) 2026/1744: nueva redacción del artículo 4, nuevas prohibiciones, aplazamiento del alto riesgo.
Art. 4 del Reglamento 2026/1744 RIA
aplicable
Aplicación general
Incluye las obligaciones de transparencia del artículo 50 y el artículo 101.
Art. 113, párrafo segundo RIA
próximo
Nuevas prohibiciones y marcado de contenido sintético
Art. 5.1, letras b bis) y b ter). Plazo del art. 50.2 para sistemas generativos introducidos antes del 2.8.2026.
Art. 113, párrafo tercero, letra a); art. 111.4 RIA
próximo
Alto riesgo del anexo III
Capítulo III, secciones 1 a 3, para los sistemas del artículo 6.2 y el anexo III.
Art. 113, párrafo tercero, letra c), inciso i) RIA
próximo
Alto riesgo del anexo I
Sistemas que son productos o componentes de seguridad de productos del anexo I (art. 6.1).
Art. 113, párrafo tercero, letra c), inciso ii) RIA
próximo
Alto riesgo en autoridades públicas
Plazo máximo para que proveedores y responsables del despliegue de sistemas de alto riesgo destinados a autoridades públicas cumplan el Reglamento.
Art. 111.2 RIA
El Proyecto de Ley Orgánica de IA (BOCG, Congreso, Serie A, núm. 97-1, de 12 de junio de 2026) caducó el 6 de octubre de 2026 con la disolución de las Cortes (Real Decreto 806/2026; art. 207 del Reglamento del Congreso). Hoy no hay una ley española que tipifique las infracciones del Reglamento Europeo de IA: lo explicamos en Ley de IA en España.
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto.
Una primera conversación sirve para saber en qué rol te sitúa el Reglamento y qué obligaciones tienes ya en vigor.