A quién se aplica: no hay exención por tamaño
El Reglamento (UE) 2024/1689, de Inteligencia Artificial (RIA, conocido como AI Act), delimita su ámbito por la actividad que se realiza con un sistema de IA, no por el tamaño de la empresa.
El presente Reglamento se aplicará a: a) los proveedores que introduzcan en el mercado o pongan en servicio sistemas de IA o que introduzcan en el mercado modelos de IA de uso general en la Unión, con independencia de si dichos proveedores están establecidos o ubicados en la Unión o en un tercer país; b) los responsables del despliegue de sistemas de IA que estén establecidos o ubicados en la Unión.
Quedan fuera las personas físicas que usan IA en una actividad puramente personal de carácter no profesional (art. 2.10 RIA). Cuando el uso de un sistema implica datos personales, el RGPD se sigue aplicando en paralelo: el RIA «no afectará» al Reglamento (UE) 2016/679 (art. 2.7 RIA).
Qué es una pyme y una pequeña empresa de mediana capitalización
Desde el 27 de julio de 2026, el RIA define «pyme» por remisión a la Recomendación 2003/361/CE y añade la categoría de «pequeña empresa de mediana capitalización», por remisión a la Recomendación (UE) 2025/1099 (art. 3, puntos 14 bis y 14 ter, introducidos por el art. 1 del Reglamento (UE) 2026/1744).
| Categoría | Efectivos | Volumen de negocios anual | o balance general anual |
|---|---|---|---|
| MicroempresaRec. 2003/361/CE, anexo, art. 2.3 | Menos de 10 | ≤ 2 millones € | ≤ 2 millones € |
| Pequeña empresaRec. 2003/361/CE, anexo, art. 2.2 | Menos de 50 | ≤ 10 millones € | ≤ 10 millones € |
| Mediana empresaRec. 2003/361/CE, anexo, art. 2.1 | Menos de 250 | ≤ 50 millones € | ≤ 43 millones € |
| Pequeña empresa de mediana capitalizaciónRec. (UE) 2025/1099, anexo, punto 2 | Menos de 750 (y no ser pyme) | ≤ 150 millones € | ≤ 129 millones € |
El cómputo de efectivos y de importes, y el tratamiento de empresas asociadas o vinculadas, se rigen por los artículos 3 a 6 del anexo de la Recomendación 2003/361/CE.
Primera pregunta: qué papel tiene la empresa
El RIA asigna obligaciones distintas a cada operador. Para una pyme, las dos figuras relevantes son el proveedor y el responsable del despliegue. Antes, conviene comprobar que la herramienta es un «sistema de IA» en el sentido del Reglamento; la Comisión Europea publicó en febrero de 2025 directrices sobre esta definición.
«sistema de IA»: un sistema basado en una máquina que está diseñado para funcionar con distintos niveles de autonomía y que puede mostrar capacidad de adaptación tras el despliegue, y que, para objetivos explícitos o implícitos, infiere de la información de entrada que recibe la manera de generar resultados de salida, como predicciones, contenidos, recomendaciones o decisiones, que pueden influir en entornos físicos o virtuales.
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| «Responsable del despliegue»: quien utiliza un sistema de IA bajo su propia autoridad, salvo en una actividad personal de carácter no profesional.Art. 3, punto 4 RIA | Es la posición de la empresa que usa en su actividad una herramienta de IA desarrollada por otro (asistentes de IA generativa, software con funciones de IA, etc.). |
| «Proveedor»: quien desarrolla un sistema de IA, o para quien se desarrolla, y lo introduce en el mercado o lo pone en servicio con su propio nombre o marca, previo pago o gratuitamente.Art. 3, punto 3 RIA | Es la posición de la empresa que desarrolla o encarga un sistema de IA y lo ofrece o lo pone en servicio con su nombre, también para uso interno. |
| Un responsable del despliegue se considera proveedor de un sistema de alto riesgo si pone su nombre o marca en él, lo modifica sustancialmente o cambia su finalidad de modo que pase a ser de alto riesgo.Art. 25, apartado 1 RIA | Adaptar una herramienta general a un uso del anexo III (por ejemplo, la selección de personal) puede trasladar a la empresa las obligaciones del proveedor del art. 16. |
Criterios y ejemplos para cada caso en proveedor o responsable del despliegue según el AI Act.
Segunda pregunta: para qué se usa el sistema
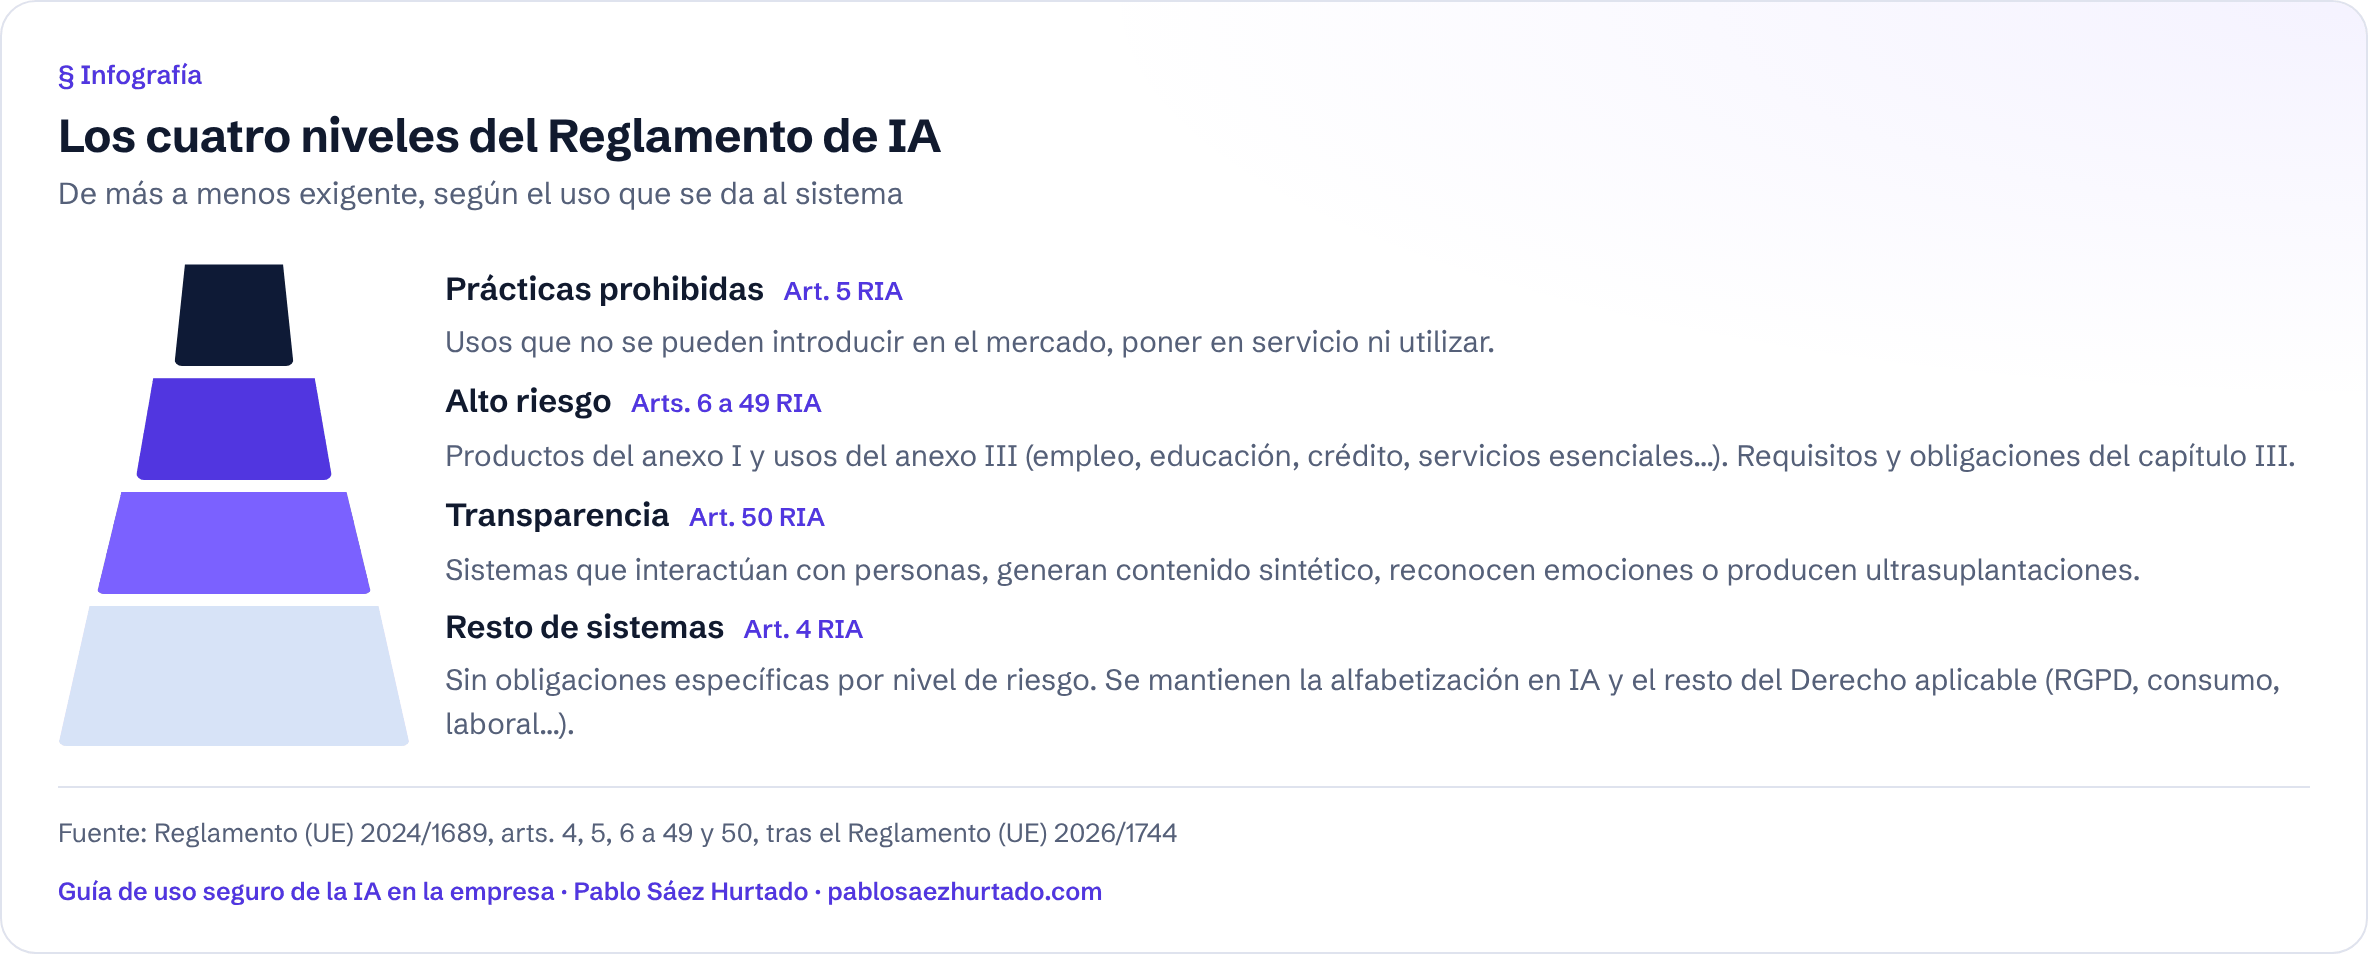
El contenido de las obligaciones depende del uso que se dé al sistema. El RIA distingue cuatro situaciones:
Infografía
Los cuatro niveles del Reglamento de IA
De más a menos exigente, según el uso que se da al sistema
Prácticas prohibidasArt. 5 RIA
Usos que no se pueden introducir en el mercado, poner en servicio ni utilizar.
Alto riesgoArts. 6 a 49 RIA
Productos del anexo I y usos del anexo III (empleo, educación, crédito, servicios esenciales…). Requisitos y obligaciones del capítulo III.
TransparenciaArt. 50 RIA
Sistemas que interactúan con personas, generan contenido sintético, reconocen emociones o producen ultrasuplantaciones.
Resto de sistemasArt. 4 RIA
Sin obligaciones específicas por nivel de riesgo. Se mantienen la alfabetización en IA y el resto del Derecho aplicable (RGPD, consumo, laboral…).
Los ámbitos del anexo III son: 1) biometría; 2) infraestructuras críticas; 3) educación y formación profesional; 4) empleo, gestión de los trabajadores y acceso al autoempleo; 5) acceso a servicios privados esenciales y a servicios y prestaciones públicos esenciales; 6) garantía del cumplimiento del Derecho; 7) migración, asilo y gestión del control fronterizo; 8) administración de justicia y procesos democráticos (anexo III RIA).
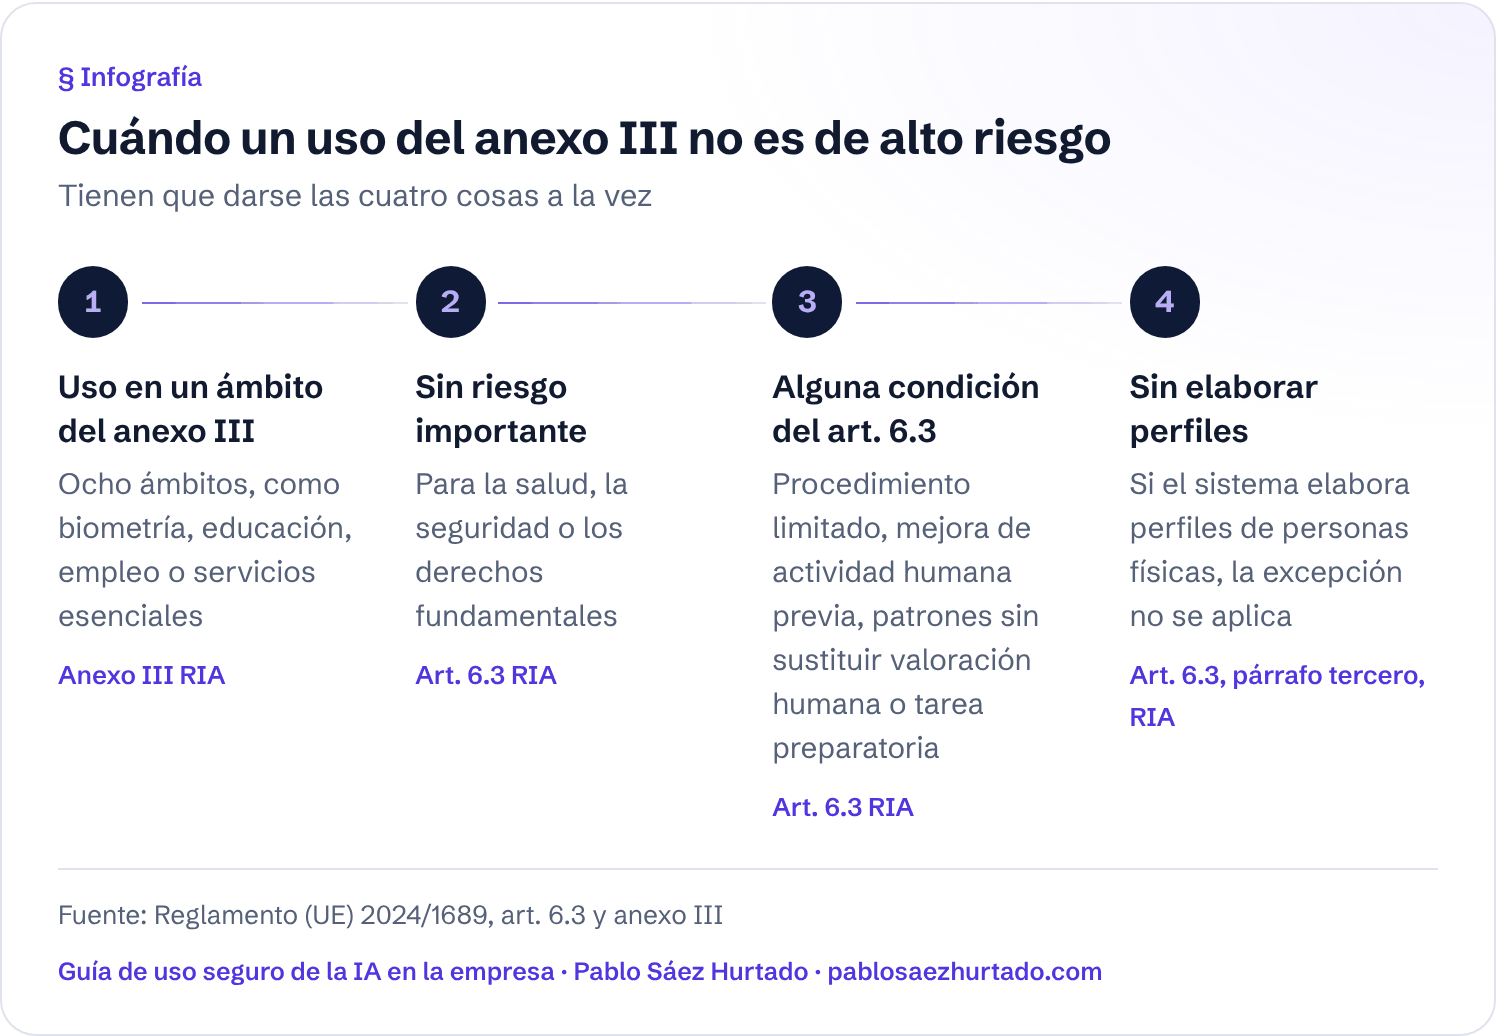
Un sistema del anexo III no se considera de alto riesgo cuando no plantea un riesgo importante para la salud, la seguridad o los derechos fundamentales y se cumple alguna de las condiciones del art. 6.3 (tarea de procedimiento limitada, mejora de una actividad humana previa, detección de patrones sin sustituir la valoración humana o tarea preparatoria). Esta excepción no se aplica si el sistema elabora perfiles de personas físicas (art. 6.3, párrafo tercero, RIA).
Infografía
Cuándo un uso del anexo III no es de alto riesgo
Tienen que darse las cuatro cosas a la vez
Uso en un ámbito del anexo III
Ocho ámbitos, como biometría, educación, empleo o servicios esenciales
Anexo III RIA
Sin riesgo importante
Para la salud, la seguridad o los derechos fundamentales
Art. 6.3 RIA
Alguna condición del art. 6.3
Procedimiento limitado, mejora de actividad humana previa, patrones sin sustituir valoración humana o tarea preparatoria
Art. 6.3 RIA
Sin elaborar perfiles
Si el sistema elabora perfiles de personas físicas, la excepción no se aplica
Art. 6.3, párrafo tercero, RIA
Ver y descargar como imagen
Descargar la infografía «Cuándo un uso del anexo III no es de alto riesgo» (PNG)
Cómo hacer la clasificación paso a paso, en ¿Es mi sistema de IA de alto riesgo?.
Qué es exigible hoy y qué llega después
Obligaciones de una empresa que usa sistemas de IA (responsable del despliegue)
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| Adoptar medidas para apoyar la promoción de la alfabetización en IA del personal y demás personas que usan los sistemas en su nombre.Art. 4 RIA (redacción del Reglamento 2026/1744). Aplicable desde el 2.2.2025 | Medidas de formación e información adaptadas a los conocimientos, la experiencia y el contexto de uso. La norma no exige garantizar un nivel específico de alfabetización. |
| No introducir en el mercado, poner en servicio ni utilizar sistemas para las prácticas del art. 5 (manipulación, explotación de vulnerabilidades, puntuación social, inferencia de emociones en el trabajo y en centros educativos, entre otras).Art. 5 RIA. Aplicable desde el 2.2.2025; letras b bis) y b ter), desde el 2.12.2026 | Revisar que ningún uso encaja en las prohibiciones. Por ejemplo, el art. 5.1.f) prohíbe inferir las emociones de una persona en el lugar de trabajo, salvo por motivos médicos o de seguridad. |
| Informar del funcionamiento de sistemas de reconocimiento de emociones o categorización biométrica; hacer público que una ultrasuplantación es artificial; divulgar que un texto publicado para informar sobre asuntos de interés público se ha generado con IA, salvo revisión humana y responsabilidad editorial.Art. 50, apartados 3 y 4 RIA. Aplicable desde el 2.8.2026 | Identificar si la empresa publica contenidos de estos tipos generados con IA y prever el aviso correspondiente, de manera clara y distinguible en la primera interacción o exposición (art. 50.5). |
| Si el sistema es de alto riesgo: usarlo conforme a las instrucciones, encomendar la supervisión humana a personas con competencia, formación y autoridad, vigilar su funcionamiento, conservar los registros al menos seis meses e informar a los trabajadores antes de usarlo en el lugar de trabajo.Art. 26 RIA. Aplicable desde el 2.12.2027 (anexo III) o el 2.8.2028 (anexo I) | Solo afecta a los usos del anexo III o a productos del anexo I. Cuando proceda, la información del proveedor (art. 13) se usa para la evaluación de impacto del art. 35 RGPD (art. 26.9). |
Los proveedores y responsables del despliegue de sistemas de IA adoptarán medidas para apoyar la promoción de la alfabetización en materia de IA de su personal y demás personas que se encarguen en su nombre del funcionamiento y la utilización de sistemas de IA, teniendo en cuenta sus conocimientos técnicos, su experiencia, su educación y su formación, así como el contexto previsto de uso de los sistemas de IA y las personas o los colectivos de personas en que se van a utilizar dichos sistemas. Esta obligación no exige que los proveedores o los responsables del despliegue garanticen un nivel específico de alfabetización en materia de IA de ninguna persona en particular.
Cómo organizar esas medidas por perfiles, en alfabetización en IA después del Ómnibus.
Calendario de aplicación
aplicable
Entrada en vigor del Reglamento de IA
Veinte días después de su publicación en el DOUE (12.7.2024).
Art. 113, párrafo primero RIA
aplicable
Disposiciones generales y prácticas prohibidas
Capítulos I y II: definiciones, alfabetización en IA (art. 4) y prohibiciones (art. 5).
Art. 113, párrafo tercero, letra a) RIA
aplicable
Modelos de uso general, gobernanza y sanciones
Capítulo III, sección 4; capítulos V, VII y XII; artículo 78. El artículo 101 queda excluido.
Art. 113, párrafo tercero, letra b) RIA
aplicable
Entra en vigor el Ómnibus digital sobre IA
Reglamento (UE) 2026/1744: nueva redacción del artículo 4, nuevas prohibiciones, aplazamiento del alto riesgo.
Art. 4 del Reglamento 2026/1744 RIA
aplicable
Aplicación general
Incluye las obligaciones de transparencia del artículo 50 y el artículo 101.
Art. 113, párrafo segundo RIA
próximo
Nuevas prohibiciones y marcado de contenido sintético
Art. 5.1, letras b bis) y b ter). Plazo del art. 50.2 para sistemas generativos introducidos antes del 2.8.2026.
Art. 113, párrafo tercero, letra a); art. 111.4 RIA
próximo
Alto riesgo del anexo III
Capítulo III, secciones 1 a 3, para los sistemas del artículo 6.2 y el anexo III.
Art. 113, párrafo tercero, letra c), inciso i) RIA
próximo
Alto riesgo del anexo I
Sistemas que son productos o componentes de seguridad de productos del anexo I (art. 6.1).
Art. 113, párrafo tercero, letra c), inciso ii) RIA
próximo
Alto riesgo en autoridades públicas
Plazo máximo para que proveedores y responsables del despliegue de sistemas de alto riesgo destinados a autoridades públicas cumplan el Reglamento.
Art. 111.2 RIA
Cada fecha con su norma, en las fechas clave del AI Act. Qué norma rige hoy en España y por qué no hay aún régimen sancionador propio, en Ley de IA en España.
Medidas específicas para pymes
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| Los Estados miembros darán a las pymes con domicilio social o sucursal en la UE acceso prioritario a los espacios controlados de pruebas para la IA, organizarán formación adaptada y abrirán canales de consulta.Art. 62, apartado 1 RIA | Las pymes pueden pedir asesoramiento a través de los canales que establezca cada Estado miembro y optar con prioridad a los espacios controlados de pruebas, si cumplen sus condiciones. |
| Las tasas de evaluación de la conformidad para proveedores que sean pymes se reducirán en proporción a su tamaño.Art. 62, apartado 2 RIA | Afecta a la pyme que actúa como proveedor de un sistema de alto riesgo sometido a evaluación de terceros. |
| Las pymes y las pequeñas empresas de mediana capitalización pueden presentar la documentación técnica del anexo IV de forma simplificada, con un formulario de la Comisión.Art. 11, apartado 1 RIA (redacción del Reglamento 2026/1744) | Solo para proveedores de sistemas de alto riesgo. |
| Las multas a pymes se calculan con el porcentaje o el importe máximo, el que sea menor; para las pequeñas empresas de mediana capitalización, en las infracciones de los apartados 4 y 5 del art. 99.Art. 99, apartados 6 y 6 bis RIA | Véase el capítulo 3 de esta guía, con una calculadora del importe máximo. |
| La Comisión publicará ejemplos prácticos de cómo cumplir la obligación de alfabetización en la plataforma única de información.Art. 4, apartado 2, y art. 62, apartado 3, letra b) RIA | Fuente de referencia oficial para diseñar las medidas del art. 4. |
Lista de comprobación
Primeros pasos de una pyme ante el Reglamento de IA
Preguntas frecuentes
¿El AI Act se aplica a las pymes?
¿Qué obligaciones tiene una pyme que solo usa herramientas de IA de terceros?
¿Desde cuándo es obligatoria la alfabetización en IA?
¿Una pyme tiene que registrarse o certificarse para usar IA?
¿Se han retrasado las obligaciones de alto riesgo?
Análisis de Pablo Sáez Hurtado en prensa sobre AI Act (10 artículos) y Ómnibus Digital (12 artículos).
Fuentes
- Unión EuropeaReglamento (UE) 2024/1689 del Parlamento Europeo y del Consejo, de 13 de junio de 2024, por el que se establecen normas armonizadas en materia de inteligencia artificial (Reglamento de Inteligencia Artificial). DO L de 12.7.2024
- Unión EuropeaReglamento (UE) 2024/1689, texto consolidado a 27 de julio de 2026 (EUR-Lex)
- Unión EuropeaReglamento (UE) 2026/1744 del Parlamento Europeo y del Consejo, de 8 de julio de 2026, por el que se modifican los Reglamentos (UE) 2024/1689, (UE) 2018/1139 y (UE) 2023/1230 (Ómnibus digital sobre IA). DO L de 24.7.2026
- Unión EuropeaRecomendación 2003/361/CE de la Comisión, de 6 de mayo de 2003, sobre la definición de microempresas, pequeñas y medianas empresas. DO L 124 de 20.5.2003
- Unión EuropeaRecomendación (UE) 2025/1099 de la Comisión, de 21 de mayo de 2025, relativa a la definición de «pequeña empresa de mediana capitalización». DO L de 28.5.2025
- Unión EuropeaComisión Europea, anexo de la Recomendación C(2025) 3500 final sobre la definición de pequeña empresa de mediana capitalización
- Unión EuropeaComisión Europea, Directrices sobre la definición de sistema de IA del Reglamento (UE) 2024/1689, febrero de 2025
- Unión EuropeaComisión Europea, Directrices sobre prácticas de inteligencia artificial prohibidas definidas en el Reglamento (UE) 2024/1689, febrero de 2025
- Unión EuropeaReglamento (UE) 2016/679 del Parlamento Europeo y del Consejo, de 27 de abril de 2016, relativo a la protección de las personas físicas en lo que respecta al tratamiento de datos personales (RGPD). DO L 119 de 4.5.2016
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.