Un sistema de IA de alto riesgo es el que el AI Act somete a requisitos estrictos por su finalidad: es componente de seguridad de un producto del anexo I o se usa en un ámbito sensible del anexo III, como la selección de personal. No está prohibido, sino condicionado. Contexto en la guía del Reglamento Europeo de IA para empresas.
¿Qué es la IA de alto riesgo en la ley de IA?
El Reglamento Europeo de IA (RIA, conocido como AI Act) ordena la IA por niveles: prácticas de IA prohibidas por el artículo 5, sistemas de alto riesgo (capítulo III) y sistemas con obligaciones de transparencia (art. 50), que explicamos en cómo etiquetar contenido generado con IA.
La clave es la «finalidad prevista» que fija el proveedor en sus instrucciones, su publicidad y su documentación técnica (art. 3, punto 12). El mismo modelo de lenguaje no es de alto riesgo si redacta correos y puede serlo si puntúa candidatos.
Vía 1: componente de seguridad de un producto del anexo I (art. 6.1)
«a) que el sistema de IA esté destinado a ser utilizado como componente de seguridad de un producto que entre en el ámbito de aplicación de los actos legislativos de armonización de la Unión enumerados en el anexo I, o que el propio sistema de IA sea uno de dichos productos, y b) que el producto […] deba someterse a una evaluación de la conformidad de terceros […]»
El anexo I, sección A, incluye juguetes, ascensores, equipos radioeléctricos y productos sanitarios, entre otros. El Ómnibus ha pasado las máquinas a la sección B (art. 1, punto 41, del Reglamento (UE) 2026/1744), a la que solo se aplican el art. 6.1, el art. 60 bis y los arts. 102 a 112 (art. 2.2, en la redacción dada por el Reglamento (UE) 2026/1744).
El Ómnibus precisa qué es componente de seguridad:
«los sistemas de IA que se utilicen únicamente para aspectos no relacionados con la seguridad en los ámbitos de la asistencia al usuario, la optimización del rendimiento, la eficiencia del servicio, la automatización, la comodidad o el control de calidad no se considerarán componentes de seguridad. […] No obstante lo dispuesto en el apartado 1 bis, los sistemas de IA cuyo fallo o defecto de funcionamiento pueda poner en peligro la salud y la seguridad se considerarán componentes de seguridad.»
Ejemplo hipotético: la IA que reduce el consumo de una caldera no es componente de seguridad; la que decide cuándo abrir la válvula de alivio, sí.
Vía 2: los ámbitos del anexo III (art. 6.2)
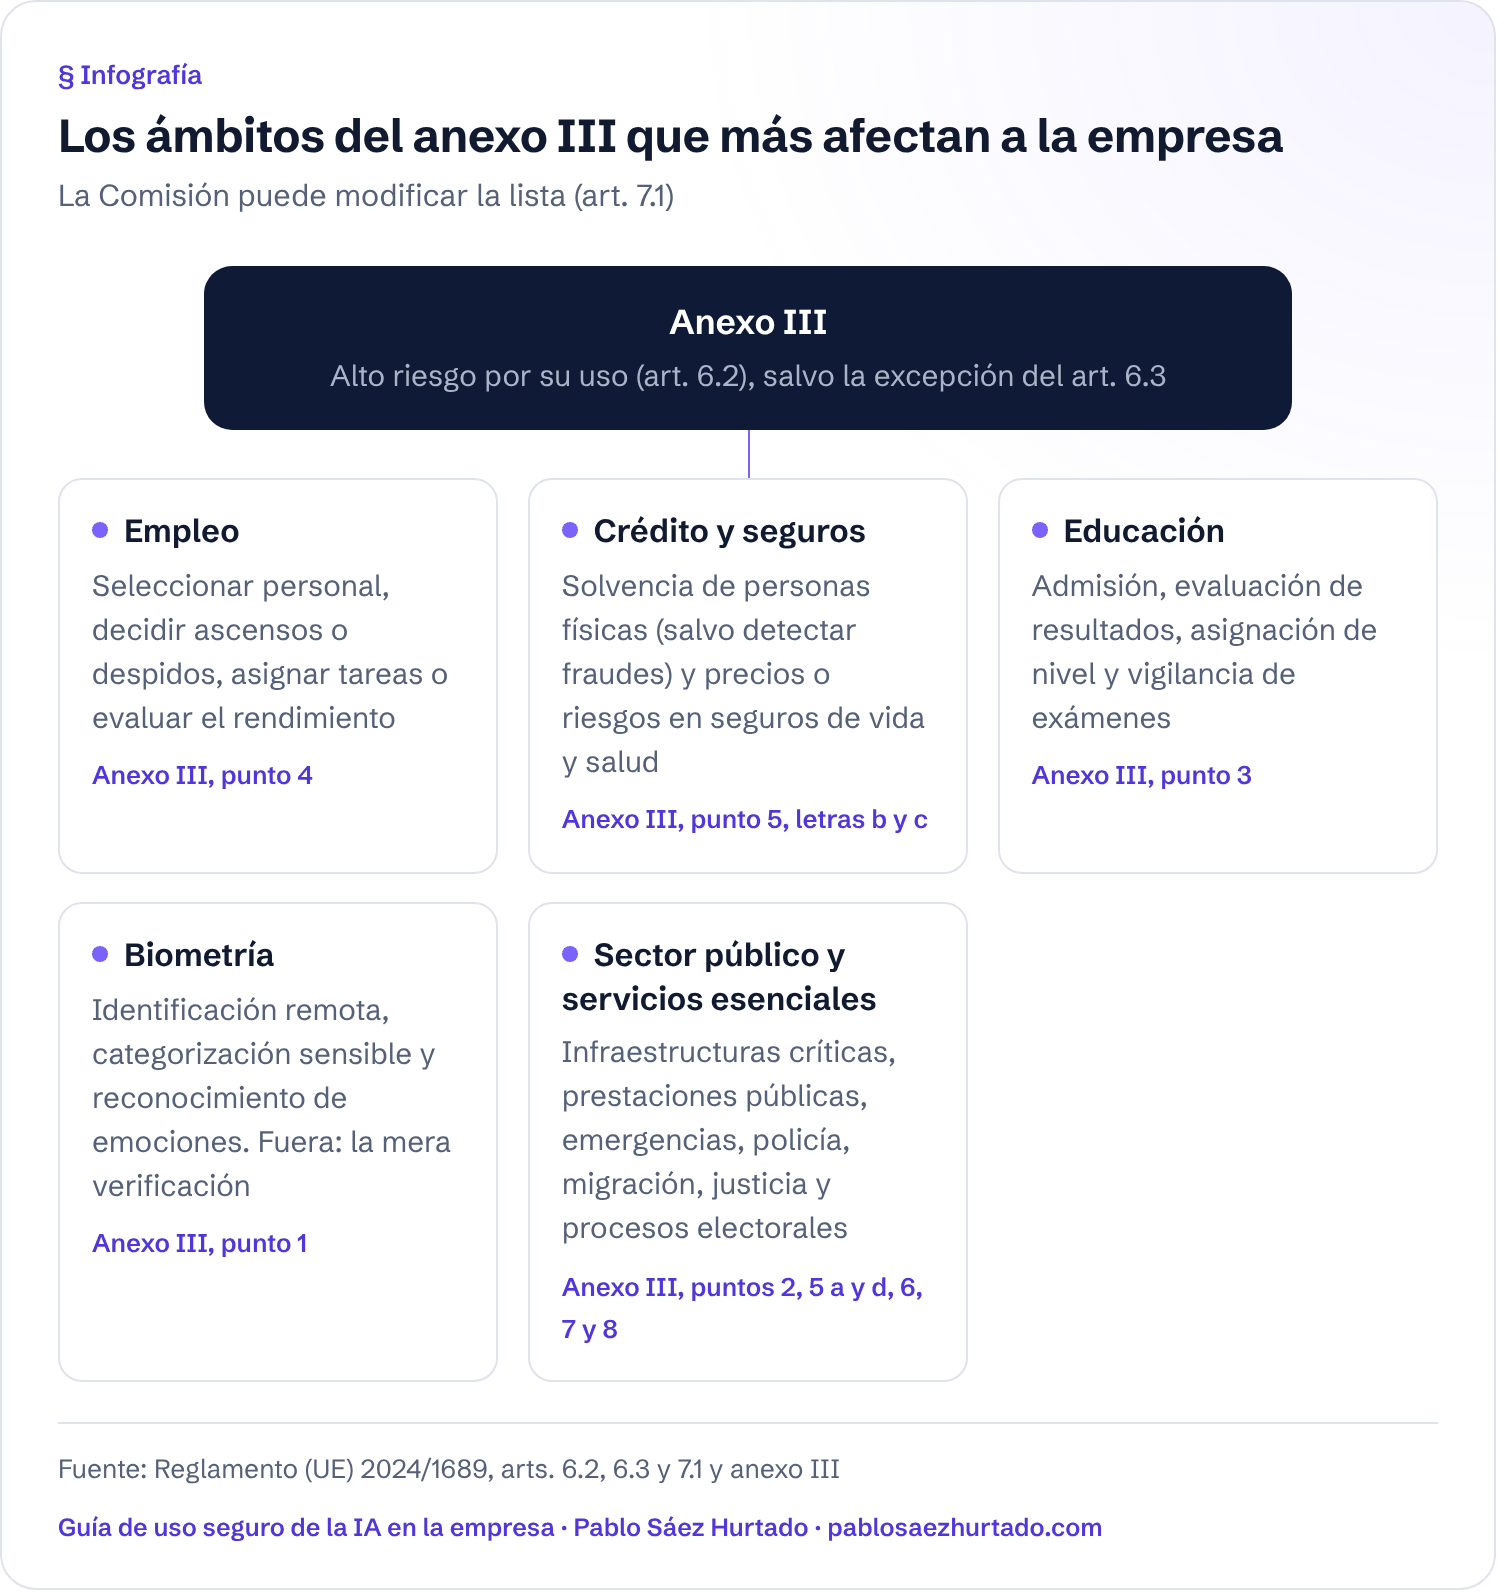
Además de los del apartado 1, son de alto riesgo los sistemas del anexo III (art. 6.2). Los ámbitos que más afectan a una empresa privada, con ejemplos hipotéticos (la Comisión puede modificar la lista, art. 7.1):
- Empleo (punto 4): IA para seleccionar (filtrar solicitudes, evaluar candidatos) y para decidir ascensos o despidos, asignar tareas o evaluar el rendimiento. Lo desarrollamos en IA en recursos humanos.
- Crédito y seguros (punto 5, letras b y c): evaluar la solvencia de personas físicas, salvo para detectar fraudes financieros, y fijar precios o evaluar riesgos en seguros de vida y salud.
- Educación (punto 3): admisión, evaluación de resultados, asignación de nivel y vigilancia de exámenes.
- Biometría (punto 1): identificación biométrica remota, categorización por atributos sensibles y reconocimiento de emociones. Queda fuera la verificación que solo confirma que una persona es quien dice ser (anexo III, punto 1, letra a).
- Sector público y servicios esenciales (puntos 2, 5 a y d, 6, 7 y 8): infraestructuras críticas, prestaciones públicas, emergencias, policía, migración, justicia y procesos electorales.
Infografía
Los ámbitos del anexo III que más afectan a la empresa
La Comisión puede modificar la lista (art. 7.1)
Anexo III
Alto riesgo por su uso (art. 6.2), salvo la excepción del art. 6.3
Empleo
Seleccionar personal, decidir ascensos o despidos, asignar tareas o evaluar el rendimiento
Anexo III, punto 4
Crédito y seguros
Solvencia de personas físicas (salvo detectar fraudes) y precios o riesgos en seguros de vida y salud
Anexo III, punto 5, letras b y c
Educación
Admisión, evaluación de resultados, asignación de nivel y vigilancia de exámenes
Anexo III, punto 3
Biometría
Identificación remota, categorización sensible y reconocimiento de emociones. Fuera: la mera verificación
Anexo III, punto 1
Sector público y servicios esenciales
Infraestructuras críticas, prestaciones públicas, emergencias, policía, migración, justicia y procesos electorales
Anexo III, puntos 2, 5 a y d, 6, 7 y 8
Ver y descargar como imagen
Descargar la infografía «Los ámbitos del anexo III que más afectan a la empresa» (PNG)
¿Cuándo un sistema del anexo III no es de alto riesgo? (art. 6.3)
«un sistema de IA a que se refiere el anexo III no se considerará de alto riesgo cuando no plantee un riesgo importante de causar un perjuicio a la salud, la seguridad o los derechos fundamentales de las personas físicas, también al no influir sustancialmente en el resultado de la toma de decisiones. […] los sistemas de IA a que se refiere el anexo III siempre se considerarán de alto riesgo cuando el sistema de IA efectúe la elaboración de perfiles de personas físicas.»
Basta una de estas condiciones (art. 6.3, párrafo segundo): una tarea de procedimiento limitada, como clasificar documentos (letra a); mejorar una actividad humana ya hecha (letra b); detectar desviaciones de patrones de decisión sin sustituir la valoración humana (letra c), o una tarea preparatoria, como indexar o traducir (letra d).
Ejemplo hipotético: una consultora de selección usa IA solo para volcar en una tabla los datos de los currículos: puede encajar en la letra a). Si la IA puntúa a los candidatos según su perfil, es de alto riesgo.
El proveedor que considere que su sistema del anexo III no es de alto riesgo debe documentar esa evaluación antes de comercializarlo y registrarlo (arts. 6.4 y 49.2). El Ómnibus aligera lo que hay que inscribir, al suprimir los puntos 7 y 9 del anexo VIII, sección B (art. 1, punto 42, del Reglamento (UE) 2026/1744), pero la documentación sigue siendo obligatoria. Si solo usas el sistema, pídesela al proveedor.
¿Desde cuándo se aplican las obligaciones de alto riesgo tras el Ómnibus?
«c) el capítulo III, secciones 1, 2 y 3, con excepción de su artículo 6, apartado 5, será aplicable a partir del: i) 2 de diciembre de 2027 en lo que respecta a los sistemas de IA clasificados como de alto riesgo en virtud del artículo 6, apartado 2, y el anexo III, y ii) 2 de agosto de 2028 en lo que respecta a los sistemas de IA clasificados como de alto riesgo en virtud del artículo 6, apartado 1, y al anexo I;»
Los sistemas ya comercializados antes de esas fechas solo quedan sujetos si sufren cambios significativos en su diseño; los destinados a autoridades públicas, a más tardar el 2 de agosto de 2030 (art. 111.2, en la redacción dada por el Reglamento (UE) 2026/1744). El calendario completo está en las fechas clave del AI Act, y el resto de cambios, en qué cambia el Ómnibus digital.
Obligaciones del proveedor de un sistema de IA de alto riesgo
El proveedor es quien desarrolla el sistema, o lo encarga, y lo comercializa o pone en servicio con su nombre (art. 3, punto 3). Si dudas de tu papel, lee proveedor o responsable del despliegue en el AI Act. Debe:
- Cumplir los requisitos de los arts. 8 a 15 (gestión de riesgos, datos, documentación técnica, registros, supervisión humana, precisión y ciberseguridad) y las obligaciones del art. 16.
- Tener un sistema de gestión de la calidad (art. 17), que el Ómnibus hace proporcional al tamaño, con simplificación para pymes (arts. 17.2 y 63.1, en la redacción dada por el Reglamento (UE) 2026/1744). Si ya trabajas con un sistema de gestión de la IA, revisa qué aporta la ISO 42001 frente al AI Act.
- Superar la evaluación de la conformidad (art. 43), emitir la declaración UE (art. 47), poner el marcado CE (art. 48) y registrar el sistema (art. 49.1).
El Ómnibus prevé además un formulario simplificado de documentación técnica para pymes (art. 11.1). Para probar el sistema antes de comercializarlo existe el sandbox de IA, el entorno controlado de pruebas.
La AESIA ha publicado guías técnicas sobre estos requisitos y advierte que «serán actualizadas una vez se apruebe el Ómnibus digital que modifica el Reglamento de Inteligencia Artificial» (consulta del 20 de octubre de 2026). Ver las guías de la AESIA explicadas.
Obligaciones del responsable del despliegue (art. 26)
Es la empresa que usa el sistema bajo su propia autoridad (art. 3, punto 4). El Ómnibus no modifica el art. 26. Debe usarlo según las instrucciones y encomendar la supervisión humana a personas competentes (art. 26.1 y 2), cuidar los datos de entrada que controla (art. 26.4), vigilar su funcionamiento y comunicar incidentes graves (art. 26.5), conservar los registros al menos seis meses (art. 26.6) e informar a las personas sobre las que decide o ayuda a decidir (art. 26.11). Si es empleador, antes de usarlo en el lugar de trabajo informará a los representantes de los trabajadores y a los trabajadores afectados (art. 26.7).
Los organismos públicos, las entidades privadas que prestan servicios públicos y quienes usen sistemas de solvencia o de seguros de vida y salud deben hacer además una evaluación de impacto sobre los derechos fundamentales antes del primer uso (art. 27.1).
Ojo: si pones tu marca en el sistema, lo modificas sustancialmente o cambias su finalidad hasta hacerlo de alto riesgo, pasas a ser proveedor (art. 25.1).
¿Qué pasa si incumplo?
Incumplir los arts. 16 o 26 puede costar hasta 15 millones de euros o el 3 % del volumen de negocios mundial, si es mayor; para pymes, la cuantía menor (art. 99.4 y 99.6). Detalles en multas y sanciones del AI Act.
Árbol de decisión: ¿es mi sistema de IA de alto riesgo?
Comprueba tu sistema paso a paso
Preguntas frecuentes
¿Usar ChatGPT en la empresa es IA de alto riesgo?
No por sí mismo: un asistente de uso general no figura en el anexo III. Si lo usas para una finalidad del anexo III, como puntuar candidatos, puedes pasar a ser proveedor (art. 25.1, letra c). Más en usar ChatGPT en la empresa sin incumplir la ley.
¿Un programa que filtra currículos es de alto riesgo?
Sí, si está destinado a filtrar solicitudes o evaluar candidatos (anexo III, punto 4, letra a). Solo quedaría fuera si se limita a una tarea del art. 6.3, como volcar datos en una tabla, y no elabora perfiles.
¿Desde cuándo tengo que cumplir las obligaciones de alto riesgo?
Desde el 2 de diciembre de 2027 si el sistema está en el anexo III, o desde el 2 de agosto de 2028 si es componente de seguridad de un producto del anexo I (art. 113, párrafo tercero, letra c), en la redacción dada por el Reglamento (UE) 2026/1744).
¿Quién decide si un sistema es de alto riesgo?
El proveedor, a partir de la finalidad prevista (art. 3, punto 12). Si concluye que un sistema del anexo III no es de alto riesgo, debe documentarlo, registrarlo y facilitar esa documentación a las autoridades nacionales competentes si se la piden (art. 6.4).
¿Mi pyme tiene que hacer la evaluación de impacto del art. 27?
Solo si es entidad pública, presta servicios públicos o usa sistemas para evaluar la solvencia o fijar precios en seguros de vida y salud (art. 27.1). Tras el Ómnibus, puede remitirse a su evaluación de impacto de protección de datos (art. 27.4).
Análisis de Pablo Sáez Hurtado en prensa
- Reglamento Europeo de IA tras el Ómnibus: qué obligaciones y sanciones ya son exigibles en agosto de 2026 · Economist & Jurist, 10/08/2026
Fuentes
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.