Shadow AI es el uso de herramientas de inteligencia artificial por la plantilla sin que la empresa lo sepa o lo haya aprobado: el chatbot con cuenta personal, la extensión que resume correos. No es un concepto jurídico, pero el Reglamento Europeo de IA (RIA o AI Act), el RGPD y la Ley de Secretos Empresariales obligan igualmente a la empresa.
Controlarlo es parte de usar la inteligencia artificial en la empresa con seguridad.
¿Qué es shadow AI?
Se traduce como «IA en la sombra»: personas que usan IA para trabajar fuera de los canales que la empresa controla. Ninguna norma usa el término, así que se analiza con las reglas generales del RIA, del RGPD, del Estatuto de los Trabajadores y de la Ley 1/2019.
- Ejemplo: en una gestoría de 12 personas, un empleado pega en un chatbot gratuito la nómina de un cliente para que le explique una retención.
- Ejemplo: marketing publica sin indicarlo un vídeo generado en el que una persona real dice algo que no dijo.
En ambos casos falta un contrato con el proveedor revisado por la empresa, una configuración decidida por ella y un registro de ese uso. El riesgo crece con los agentes de IA que se conectan al correo o a los archivos y actúan solos. El uso aprobado de un chatbot está en cómo usar ChatGPT en la empresa sin incumplir la ley.
¿Por qué el shadow AI es un problema jurídico?
Porque las obligaciones dependen de quién usa el sistema y decide sobre los datos, no de la aprobación.
La empresa como responsable del despliegue (RIA, art. 3.4)
«una persona física o jurídica, o autoridad pública, órgano u organismo que utilice un sistema de IA bajo su propia autoridad, salvo cuando su uso se enmarque en una actividad personal de carácter no profesional»
Quien prepara con IA un informe para un cliente no está en esa exclusión: trabaja bajo la dirección del empresario (Estatuto de los Trabajadores, art. 20.1). El RIA no regula el uso no autorizado, así que lo prudente es tratarlo como uso de la empresa. Para dudas sobre tu papel, consulta proveedor o responsable del despliegue en el AI Act.
Ejemplo: si alguien de recursos humanos filtra currículos con un chatbot de uso general, entra en el anexo III (punto 4, letra a). Las obligaciones del art. 26 para esos sistemas se aplican desde el 2 de diciembre de 2027 (art. 113, en la redacción dada por el Reglamento (UE) 2026/1744), y quien modifica la finalidad de un sistema de uso general de modo que se convierta en alto riesgo pasa a ser proveedor (art. 25.1 c). Revisa antes si un sistema de IA es de alto riesgo.
Alfabetización y transparencia (RIA, arts. 4 y 50)
Tras el Ómnibus digital, el art. 4 obliga a adoptar «medidas para apoyar la promoción de la alfabetización en materia de IA de su personal», sin exigir un nivel concreto. Con uso a escondidas es difícil explicar qué medidas lo cubren: ver alfabetización en IA después del Ómnibus.
El art. 50 se aplica desde el 2 de agosto de 2026 (art. 113). El responsable del despliegue debe hacer público que es artificial el contenido que constituya una ultrasuplantación (art. 50.4). Si la empresa no sabe que una pieza se hizo con IA, no puede decidir si hay que etiquetar el contenido generado con IA.
Datos personales (RGPD, arts. 5, 24, 28 y 33)
Es el riesgo más inmediato. Introducir datos de clientes o compañeros en una IA es un tratamiento de datos personales (RGPD, art. 4.2), y la empresa responde de lo que hace su gente:
«El responsable y el encargado del tratamiento tomarán medidas para garantizar que cualquier persona que actúe bajo la autoridad del responsable o del encargado y tenga acceso a datos personales solo pueda tratar dichos datos siguiendo instrucciones del responsable, salvo que esté obligada a ello en virtud del Derecho de la Unión o de los Estados miembros.»
Con una herramienta no aprobada suelen fallar a la vez:
- Principios (art. 5): más datos de los necesarios, sin finalidad definida y sin seguridad decidida por la empresa.
- Medidas y políticas (art. 24): medidas técnicas y organizativas apropiadas y, si es proporcionado, políticas de protección de datos.
- Encargado del tratamiento (art. 28): hace falta un contrato con el contenido del art. 28.3. Con una cuenta personal, no existe.
- Violaciones de seguridad (art. 33): la comunicación no autorizada de datos puede serlo (art. 4.12). Si lo es, se notifica en 72 horas si es posible, salvo que sea improbable el riesgo (art. 33.1), y siempre se documenta (art. 33.5).
Bases jurídicas y transferencias están en RGPD e inteligencia artificial; los riesgos técnicos de extensiones y cuentas personales, en ciberseguridad e IA.
Secretos empresariales (Ley 1/2019, art. 1)
«A efectos de esta ley, se considera secreto empresarial cualquier información o conocimiento, incluido el tecnológico, científico, industrial, comercial, organizativo o financiero, que reúna las siguientes condiciones: […] c) haber sido objeto de medidas razonables por parte de su titular para mantenerlo en secreto.»
Si se pegan precios o código fuente en herramientas externas sin reglas, costará acreditar esas medidas, y sin ellas no hay acciones de defensa (arts. 8 y 9).
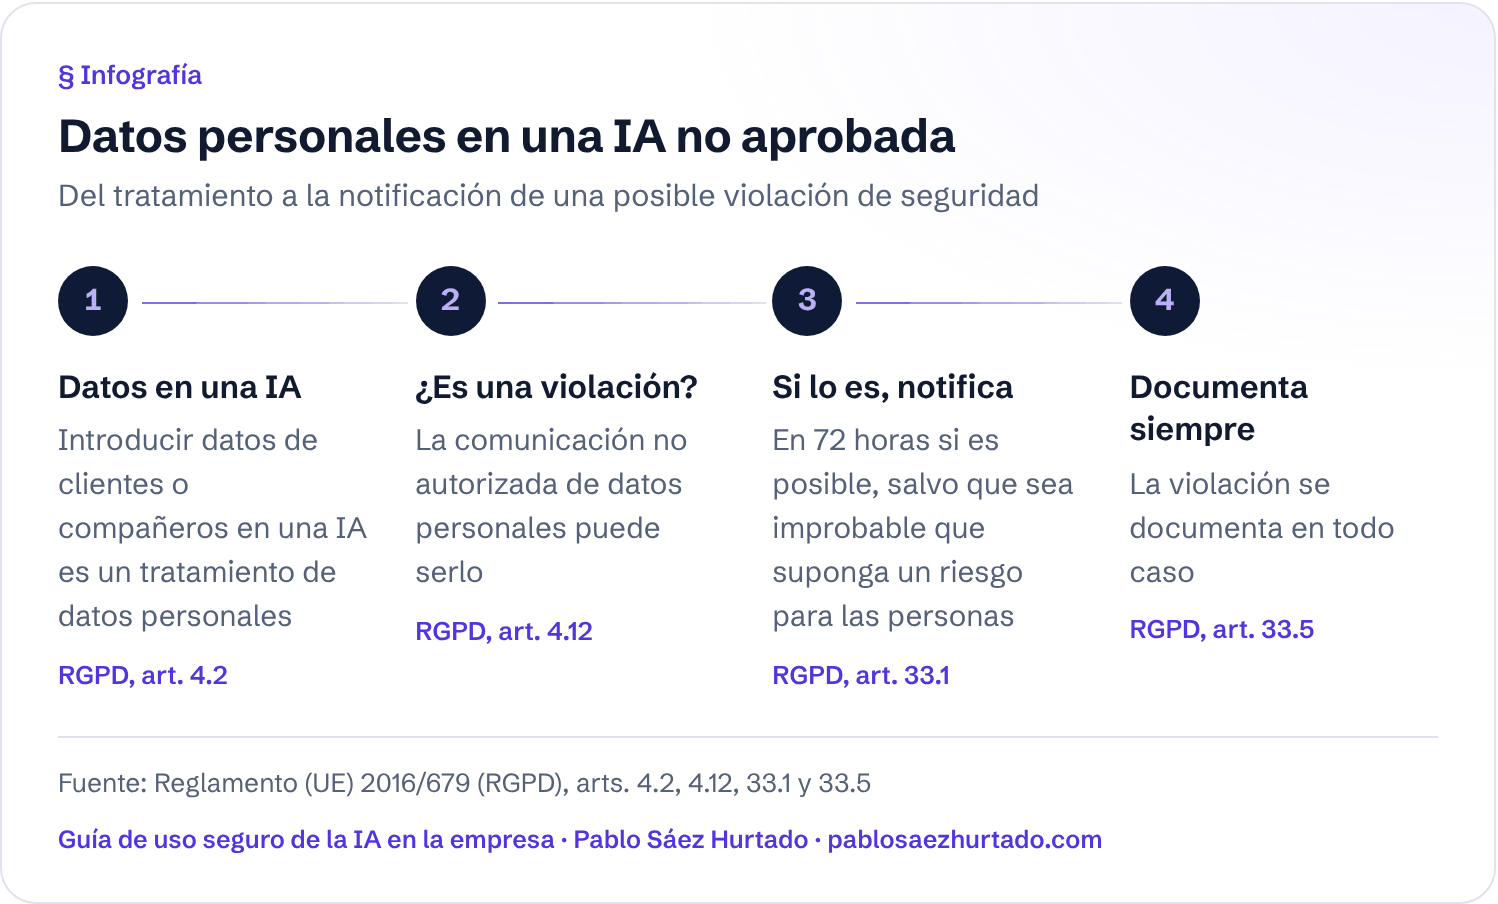
Infografía
Datos personales en una IA no aprobada
Del tratamiento a la notificación de una posible violación de seguridad
Datos en una IA
Introducir datos de clientes o compañeros en una IA es un tratamiento de datos personales
RGPD, art. 4.2
¿Es una violación?
La comunicación no autorizada de datos personales puede serlo
RGPD, art. 4.12
Si lo es, notifica
En 72 horas si es posible, salvo que sea improbable que suponga un riesgo para las personas
RGPD, art. 33.1
Documenta siempre
La violación se documenta en todo caso
RGPD, art. 33.5
¿Cómo detectar el shadow AI en tu empresa?
La vigilancia debe respetar la dignidad del trabajador (Estatuto de los Trabajadores, art. 20.3).
«El empleador podrá acceder a los contenidos derivados del uso de medios digitales facilitados a los trabajadores a los solos efectos de controlar el cumplimiento de las obligaciones laborales o estatutarias y de garantizar la integridad de dichos dispositivos.»
Los criterios de uso de los dispositivos se fijan con participación de los representantes de los trabajadores y se comunican a la plantilla (art. 87.3). Dentro de esos límites:
- Pregunta por áreas qué herramientas se usan, para qué y con qué información.
- Revisa gastos y suscripciones de la tarjeta de empresa.
- Revisa el software contratado: suites y CRM traen funciones de IA activadas sin que nadie lo decida.
- Revisa extensiones instaladas en los equipos.
- Registra proveedor, usuarios, finalidad, datos y contrato. Ese inventario conecta con el registro de actividades de tratamiento (RGPD, art. 30) y es la base de la gobernanza de la IA en la empresa.
¿Cómo encauzar el shadow AI? Cuatro medidas
Las normas piden medidas organizativas (RGPD, arts. 24 y 32), no prohibir la IA:
- Herramientas aprobadas, porque si la plantilla usa IA a escondidas es que le resulta útil. Antes, revisa el contrato de encargo (RGPD, art. 28), las transferencias internacionales (capítulo V) y si el proveedor reutiliza lo que introduces.
- Política de uso, dentro de las facultades de dirección (Estatuto de los Trabajadores, arts. 5 c y 20.2). Parte de esta plantilla de política de uso de IA para empleados.
- Formación por puestos: no necesita lo mismo quien redacta anuncios que quien gestiona datos de salud.
- Un canal para pedir herramientas y avisar de errores. Si pedir es lento, el uso vuelve a la sombra; si avisar no da miedo, llegas a tiempo al plazo de 72 horas.
¿Se puede prohibir el uso de IA a los empleados?
Sí. El trabajador debe cumplir las instrucciones dadas en el ejercicio regular de las facultades directivas (Estatuto de los Trabajadores, art. 5 c), y los incumplimientos se sancionan según el convenio (art. 58.1). Pero una prohibición genérica sin alternativas deja el uso fuera de la vista. Más en la guía de uso seguro de la IA en la empresa.
Plan de 30 días contra el shadow AI
Preguntas frecuentes
¿Qué significa shadow AI?
Es el uso de herramientas de IA por la plantilla sin conocimiento o aprobación de la empresa. Ni el RIA ni el RGPD lo mencionan, así que se analiza con sus reglas generales (RIA, art. 3.4) y con la Ley 1/2019. Lo que genera responsabilidad es el incumplimiento concreto, no el término.
¿Es ilegal que un empleado use ChatGPT sin permiso?
Ninguna norma prohíbe por sí misma usar IA en el trabajo. El problema es lo que se introduce: con datos personales, la empresa debe asegurar que su personal solo los trata siguiendo sus instrucciones (RGPD, art. 32.4), y puede fijar reglas de uso (Estatuto de los Trabajadores, art. 20).
¿Quién responde si un empleado mete datos de clientes en una IA no autorizada?
Frente a clientes y autoridad de control, la empresa como responsable del tratamiento (RGPD, arts. 4.7, 24 y 32). Internamente, incumplir las instrucciones puede tener consecuencias disciplinarias según el convenio (Estatuto de los Trabajadores, art. 58.1).
¿Hay que notificar a la autoridad de protección de datos si alguien ha pegado datos personales en una IA?
Depende. La comunicación no autorizada de datos personales puede ser una violación de la seguridad (RGPD, art. 4.12). Si lo es, notifícala en 72 horas si es posible, salvo que sea improbable que suponga un riesgo para las personas (art. 33.1). Documéntala siempre (art. 33.5).
¿El shadow AI incumple el AI Act?
El RIA no lo menciona. Lo prudente es entender que las obligaciones del responsable del despliegue alcanzan a la empresa aunque no haya aprobado la herramienta: alfabetización (art. 4), transparencia (art. 50) y, si el sistema es de alto riesgo, las del art. 26 cuando sean aplicables.
Análisis de Pablo Sáez Hurtado en prensa
- Reglamento Europeo de IA tras el Ómnibus: qué obligaciones y sanciones ya son exigibles en agosto de 2026 · Economist & Jurist, 10/08/2026
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 3.4, 4, 25.1, 26, 50, 113 y anexo III · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), art. 1, puntos 5 y 40 · DO L, 24.7.2026
- Reglamento (UE) 2016/679 (RGPD), arts. 4, 5, 24, 28, 30, 32 y 33 · DO L 119, 4.5.2016
- Ley 1/2019, de 20 de febrero, de Secretos Empresariales, arts. 1, 8 y 9 · BOE
- Real Decreto Legislativo 2/2015, Estatuto de los Trabajadores, arts. 5, 20 y 58 · BOE
- Ley Orgánica 3/2018 (LOPDGDD), art. 87 · BOE
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.