Una política de uso de IA es el documento interno en el que la empresa fija qué herramientas de inteligencia artificial puede usar su plantilla, con qué información y con qué controles. Ninguna norma la exige con ese nombre, pero es la forma más directa de demostrar que la empresa ha adoptado las medidas que sí le piden el Reglamento Europeo de IA (RIA, conocido como AI Act), el RGPD y la Ley de Secretos Empresariales. Este capítulo de la guía de uso seguro de la IA en la empresa incluye una plantilla completa.
¿Por qué necesita tu empresa una política de uso de IA?
Porque varias normas piden medidas que, en la práctica, son instrucciones escritas para la plantilla:
- Alfabetización (RIA, art. 4). Tras el Ómnibus digital, proveedores y responsables del despliegue deben adoptar «medidas para apoyar la promoción» de la alfabetización en IA de su personal (art. 4.1, en la redacción dada por el Reglamento (UE) 2026/1744). Una política que explica qué usar y cómo, unida a formación, es una de esas medidas. Más en alfabetización en IA (art. 4).
- Sistemas de alto riesgo (RIA, art. 26). Si la empresa usa un sistema de IA de alto riesgo, debe usarlo según las instrucciones del proveedor (art. 26.1) y encomendar la supervisión humana a personas con competencia, formación y autoridad (art. 26.2). Se aplican desde el 2 de diciembre de 2027 para los sistemas del anexo III (art. 113, párrafo tercero, letra c, en la redacción dada por el Reglamento (UE) 2026/1744; el calendario completo está en el capítulo de fechas clave del AI Act). La política puede designarlas. Ver si tu sistema es de alto riesgo.
- Protección de datos (RGPD, arts. 24 y 32). El responsable del tratamiento debe aplicar medidas técnicas y organizativas y asegurar que quien actúa bajo su autoridad solo trata datos siguiendo sus instrucciones (art. 32.4). El art. 24.2 menciona expresamente las políticas:
«Cuando sean proporcionadas en relación con las actividades de tratamiento, entre las medidas mencionadas en el apartado 1 se incluirá la aplicación, por parte del responsable del tratamiento, de las oportunas políticas de protección de datos.»
- Secretos empresariales (Ley 1/2019, art. 1.1 c). La información solo es secreto empresarial si su titular ha adoptado medidas razonables para mantenerla en secreto. Una regla escrita sobre qué no se introduce en herramientas de IA puede ser una de esas medidas.
- Facultades de dirección (Estatuto de los Trabajadores, arts. 5 c y 20). El trabajador debe cumplir las órdenes e instrucciones del empresario en el ejercicio regular de sus facultades directivas (art. 5 c y art. 20.2). Los controles deben respetar la dignidad del trabajador (art. 20.3).
Sin política, lo que hay es shadow AI: uso de IA que la empresa no conoce ni controla, pero del que responde.
¿Qué debe contener una política de uso de IA?
Estos son los apartados mínimos y la norma con la que conecta cada uno:
- Objeto y ámbito. A quién se aplica y qué se entiende por herramienta de IA, incluidas las funciones integradas en programas habituales y los agentes de IA que ejecutan acciones por su cuenta.
- Herramientas autorizadas. Una lista cerrada, con cuentas corporativas y un procedimiento para pedir herramientas nuevas. Conecta con el contrato de encargo del tratamiento (RGPD, art. 28).
- Información que no se introduce. Datos personales sin autorización, categorías especiales (RGPD, art. 9.1), información confidencial y secretos empresariales (Ley 1/2019, art. 1).
- Usos no permitidos. Decisiones sobre personas basadas únicamente en tratamiento automatizado con efectos jurídicos o significativos (RGPD, art. 22, con sus excepciones), prácticas prohibidas del art. 5 del RIA y lo que la empresa decida excluir.
- Revisión humana. Quién revisa los resultados antes de usarlos y, en sistemas de alto riesgo, quién ejerce la supervisión humana (RIA, art. 26.2).
- Transparencia y etiquetado. Cuándo hay que indicar que un contenido es artificial (RIA, art. 50.4). Lo desarrollamos en etiquetar contenido generado con IA.
- Formación. Qué formación recibe cada puesto y cómo se documenta (RIA, art. 4).
- Incidencias. A quién se avisa y cómo se valora si hay una violación de datos que notificar sin dilación indebida y, si es posible, en 72 horas (RGPD, art. 33.1).
- Responsable. Una persona o puesto concreto.
- Revisión. Cada cuánto se actualiza. El RGPD pide revisar y actualizar las medidas cuando sea necesario (art. 24.1).
¿Hay que contar con los representantes de los trabajadores?
Depende de lo que regule la política. Hay tres supuestos distintos:
Criterios de uso de dispositivos digitales. Si la política fija cómo se usan los ordenadores, móviles o cuentas que la empresa pone a disposición de la plantilla, entra en el art. 87.3 de la LOPDGDD:
«Los empleadores deberán establecer criterios de utilización de los dispositivos digitales respetando en todo caso los estándares mínimos de protección de su intimidad de acuerdo con los usos sociales y los derechos reconocidos constitucional y legalmente. En su elaboración deberán participar los representantes de los trabajadores.»
El mismo artículo exige informar a los trabajadores de esos criterios. Y si la política prevé controles sobre el uso de las herramientas, el comité de empresa tiene derecho a emitir informe previo sobre la implantación y revisión de sistemas de organización y control del trabajo (Estatuto de los Trabajadores, art. 64.5 f), y también sobre los planes de formación profesional (art. 64.5 e).
Algoritmos que deciden sobre la plantilla. Si la empresa usa IA para decisiones que afectan a sus trabajadores, el comité tiene un derecho de información específico:
«Ser informado por la empresa de los parámetros, reglas e instrucciones en los que se basan los algoritmos o sistemas de inteligencia artificial que afectan a la toma de decisiones que pueden incidir en las condiciones de trabajo, el acceso y mantenimiento del empleo, incluida la elaboración de perfiles.»
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| El art. 64.4 d) se refiere a algoritmos o sistemas de IA que afectan a decisiones sobre condiciones de trabajo, acceso y mantenimiento del empleo. | Una política sobre el uso de un asistente para redactar textos no está, por sí sola, en ese supuesto. Si la política regula herramientas para seleccionar, evaluar o asignar tareas, sí. Más en IA en recursos humanos. |
Sistemas de alto riesgo en el lugar de trabajo. Antes de usar un sistema de IA de alto riesgo en el lugar de trabajo, el empleador debe informar a los representantes de los trabajadores y a los trabajadores afectados (RIA, art. 26.7), con el calendario indicado arriba.
En empresas o centros de trabajo de entre 11 y 49 trabajadores (y en los de 6 a 10 si la plantilla lo decide por mayoría), la representación corresponde a los delegados de personal, con las mismas competencias que el comité (Estatuto de los Trabajadores, art. 62). Si no hay representación, informa igualmente a la plantilla. Y revisa el convenio colectivo: puede añadir garantías sobre derechos digitales (LOPDGDD, art. 91).
Infografía
Representantes de los trabajadores: tres supuestos
Qué exige cada uno según lo que regule la política
| Dispositivos digitales | Algoritmos sobre la plantilla | Alto riesgo en el trabajo | |
|---|---|---|---|
| Cuándo se da | La política fija cómo se usan ordenadores, móviles o cuentas de la empresa | La empresa usa IA para decisiones que afectan a sus trabajadores | La empresa va a usar un sistema de IA de alto riesgo en el lugar de trabajo |
| Qué hace la empresa | Da participación a los representantes en su elaboración e informa a la plantilla | Informa al comité de los parámetros, reglas e instrucciones de los algoritmos | Informa antes a los representantes y a los trabajadores afectados |
| Norma | LOPDGDD, art. 87.3 | Estatuto de los Trabajadores, art. 64.4 d) | RIA, art. 26.7 |
| Ten en cuenta | Si prevé controles, el comité puede emitir informe previo (Estatuto de los Trabajadores, art. 64.5 f) | Los delegados de personal tienen las mismas competencias que el comité (art. 62) | Para los sistemas del anexo III, desde el 2.12.2027 |
Ver y descargar como imagen
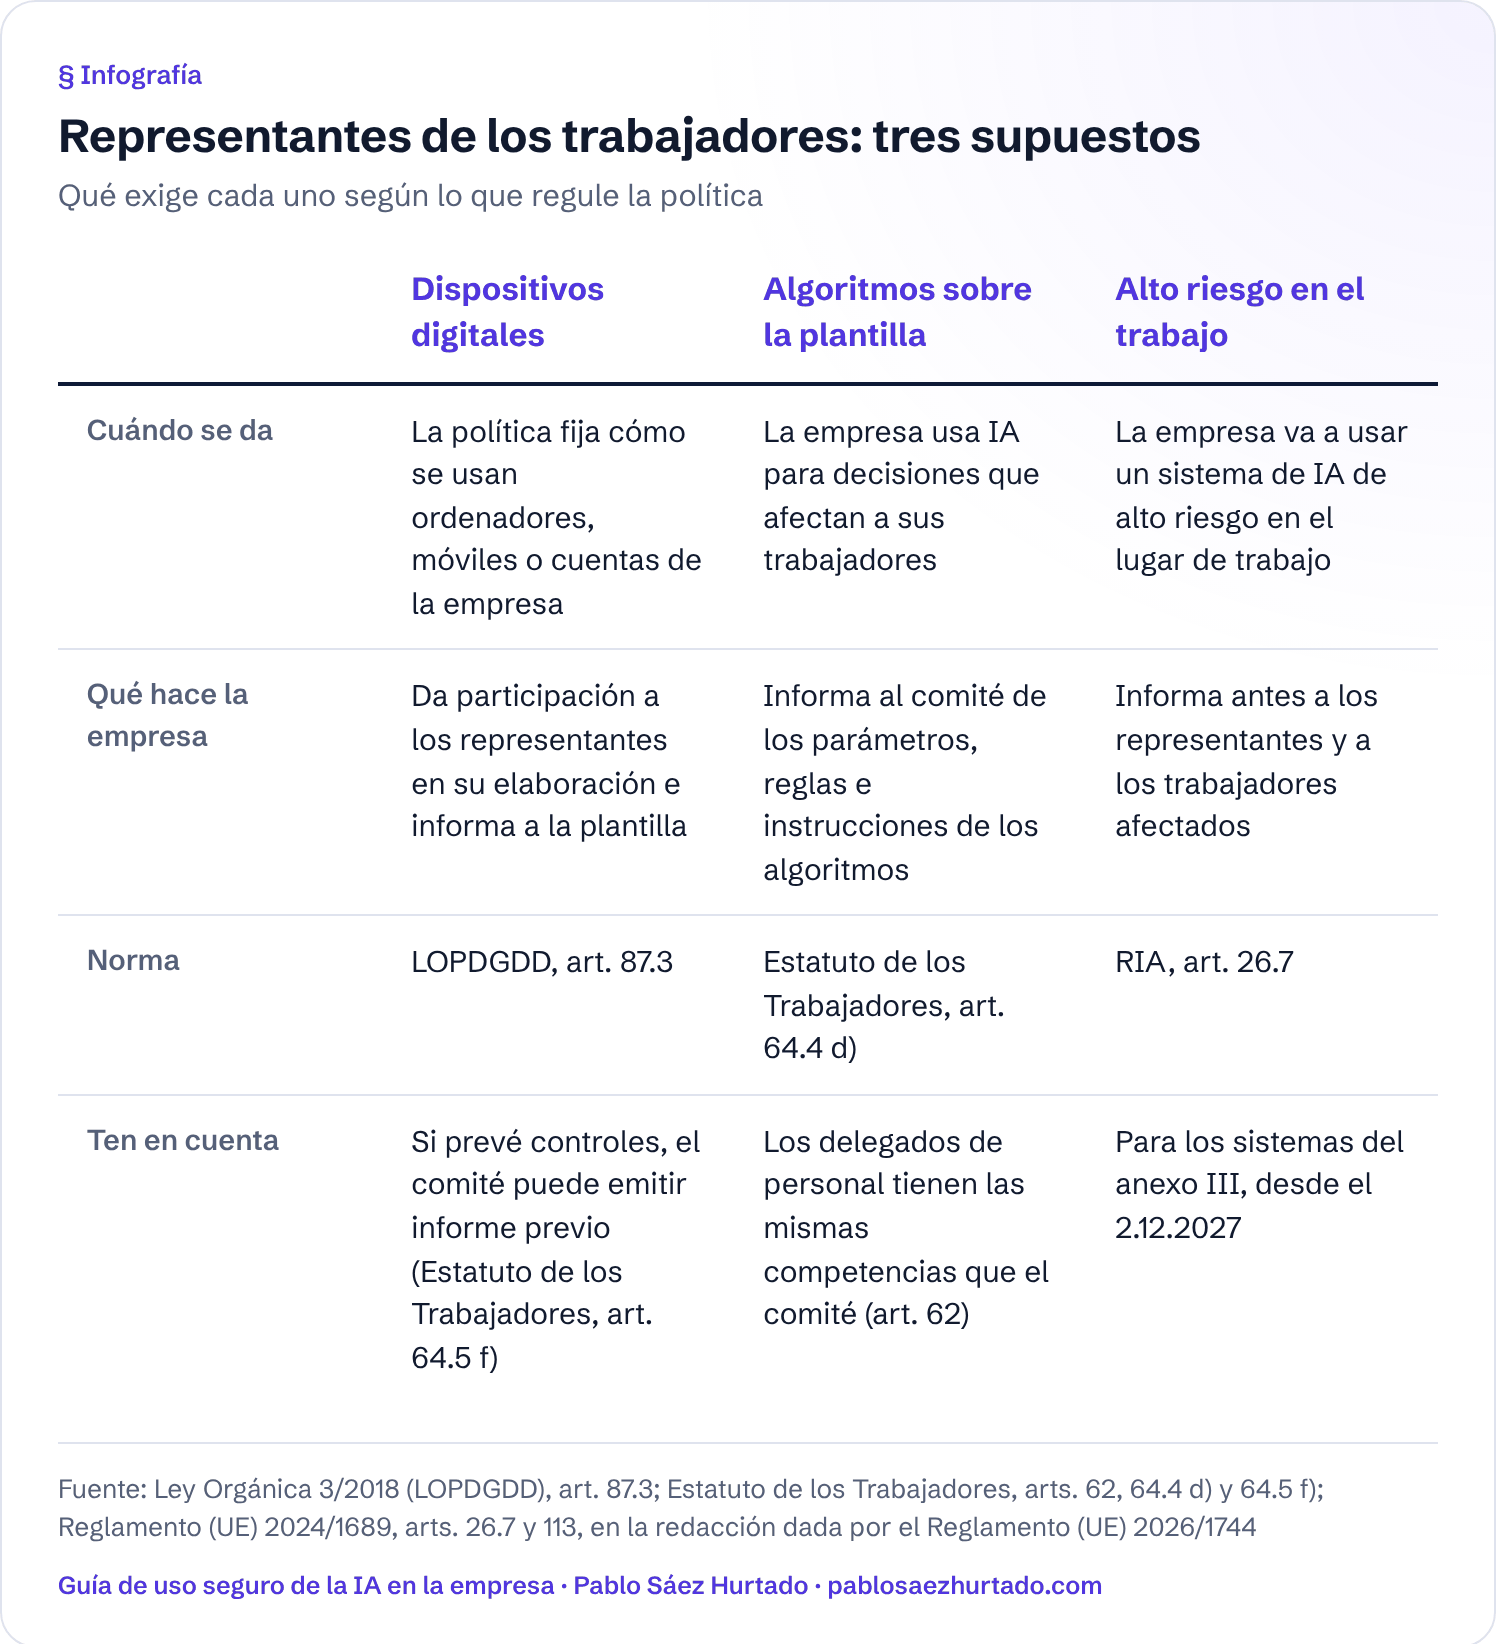
Descargar la infografía «Representantes de los trabajadores: tres supuestos» (PNG)
¿Cómo implantar la política paso a paso?
- Inventario. Averigua qué herramientas se usan ya y con qué datos, también las que la plantilla usa por su cuenta.
- Decide qué apruebas. Revisa las garantías del proveedor y el contrato de encargo (RGPD, art. 28) y si hay transferencias internacionales. Para el caso de ChatGPT, ver usar ChatGPT en la empresa sin incumplir la ley; para el marco general, RGPD e inteligencia artificial.
- Adapta la plantilla. Rellena los corchetes y borra lo que no aplique.
- Representación de los trabajadores. Da participación, informa o pide informe en los supuestos anteriores, con tiempo suficiente: el informe del comité se emite en un máximo de quince días (Estatuto de los Trabajadores, art. 64.6).
- Comunica y recoge acuse de recibo.
- Forma. Sesión por puestos, con registro de asistencia (RIA, art. 4).
- Revisa. Fija una fecha y revisa también tras cada incidencia o herramienta nueva (RGPD, art. 24.1). Encaja en la gobernanza de la IA en la empresa.
Plantilla de política de uso de IA para empleados
Sustituye lo que va entre [corchetes] y adapta los apartados a tu actividad. Si tu sector tiene secreto profesional, revisa además IA para despachos y asesorías.
Política de uso de herramientas de inteligencia artificial
POLÍTICA DE USO DE HERRAMIENTAS DE INTELIGENCIA ARTIFICIAL

[NOMBRE DE LA EMPRESA]
Versión [n.º]. Aprobada el [fecha] por [órgano o persona]. Comunicada a la plantilla el [fecha].

1. OBJETO
Esta política establece las reglas para el uso de herramientas de inteligencia artificial (IA) en [nombre de la empresa] (la empresa). Su finalidad es aprovechar estas herramientas protegiendo los datos personales, la información confidencial y los secretos empresariales, y cumplir el Reglamento (UE) 2024/1689 de inteligencia artificial, el Reglamento (UE) 2016/679 (RGPD), la Ley Orgánica 3/2018 y la Ley 1/2019 de Secretos Empresariales.

2. ÁMBITO
2.1. Se aplica a todas las personas que trabajan para la empresa [y, en su caso, personal en prácticas y colaboradores externos con acceso a sistemas o información de la empresa] cuando usen herramientas de IA para tareas de la empresa, con equipos de la empresa o propios, sean gratuitas o de pago.
2.2. Herramienta de IA es cualquier aplicación, servicio o función que genera textos, imágenes, audio, vídeo, código, resúmenes, traducciones, predicciones, recomendaciones o decisiones a partir de la información que recibe, incluidas las funciones de IA integradas en programas de uso habitual.

3. HERRAMIENTAS AUTORIZADAS
3.1. Para tareas de la empresa solo se usarán las herramientas del Anexo I, con las cuentas corporativas y la configuración facilitadas por [área responsable].
3.2. No se usarán cuentas personales de herramientas de IA para tareas de la empresa.
3.3. Para usar una herramienta nueva, o activar una función de IA en un programa ya contratado, se enviará solicitud a [responsable] por [canal], indicando herramienta, finalidad y tipo de información. La respuesta se dará en [n.º] días hábiles.

4. INFORMACIÓN QUE NO SE PUEDE INTRODUCIR
4.1. Salvo autorización escrita de [responsable] para una herramienta concreta del Anexo I, no se introducirá en ninguna herramienta de IA:
a) Datos personales de clientes, empleados, candidatos, proveedores u otras personas, salvo que estén anonimizados.
b) Datos de salud, origen étnico o racial, opiniones políticas, convicciones religiosas o filosóficas, afiliación sindical, datos genéticos o biométricos, vida u orientación sexual, ni datos sobre condenas o infracciones penales.
c) Información confidencial o secreta de la empresa, como [precios, ofertas, estrategia comercial, código fuente, información financiera no publicada, conocimientos técnicos].
d) Información de clientes o terceros sujeta a confidencialidad o a secreto profesional.
e) Contraseñas, claves o credenciales de acceso.
4.2. En caso de duda, se consultará a [responsable] antes de introducir la información.

5. USOS NO PERMITIDOS
No se usarán herramientas de IA para:
a) Tomar decisiones sobre personas (selección, evaluación, promoción, sanción, despido, concesión o denegación de servicios) sin que una persona revise y asuma la decisión, ni para ningún uso de este tipo no aprobado expresamente por [órgano].
b) Generar o manipular imágenes, audio o vídeo de personas reales sin su autorización o sin cumplir el apartado 7.
c) Cualquier práctica prohibida por el artículo 5 del Reglamento (UE) 2024/1689.
d) [Otros usos que la empresa decida excluir].

6. REVISIÓN HUMANA
6.1. Quien usa una herramienta de IA es responsable del resultado que utiliza y comprobará su exactitud antes de usarlo, en especial datos, cifras, citas, referencias normativas y afirmaciones sobre personas.
6.2. No se enviará a clientes ni se publicará contenido generado con IA sin la revisión de [la persona que lo utiliza / un segundo revisor en los casos del Anexo I].
6.3. [Si se usan sistemas de IA de alto riesgo] La supervisión humana de [sistema] corresponde a [nombre o puesto], que contará con la competencia, la formación y la autoridad necesarias.

7. TRANSPARENCIA Y ETIQUETADO
7.1. Las imágenes, audios o vídeos generados o manipulados con IA que se asemejen a personas, objetos, lugares, entidades o sucesos reales y puedan hacer pensar que son auténticos se publicarán indicando que han sido generados o manipulados artificialmente.
7.2. Los textos generados o manipulados con IA que se publiquen para informar al público sobre asuntos de interés público se identificarán como tales, salvo que los haya revisado [persona o área] y la empresa asuma la responsabilidad editorial.
7.3. Cuando la empresa use asistentes o chatbots que interactúen con clientes o terceros, informará de que se trata de un sistema de IA [cuando no resulte evidente].
7.4. [Opcional: criterio interno para identificar otros contenidos elaborados con IA].

8. FORMACIÓN
8.1. La empresa ofrecerá formación adaptada a cada puesto sobre el funcionamiento básico y los límites de las herramientas de IA, esta política, protección de datos y confidencialidad, y detección de errores en los resultados.
8.2. Nadie usará una herramienta del Anexo I sin la formación correspondiente. La empresa conservará registro de las acciones formativas.

9. INCIDENCIAS
9.1. Quien detecte o cometa un uso contrario a esta política, en especial la introducción de información del apartado 4.1, lo comunicará de inmediato a [responsable] por [canal], aunque no esté seguro de que sea una incidencia.
9.2. [Responsable] valorará si hay una violación de la seguridad de los datos personales y, en su caso, gestionará su notificación a la autoridad de control sin dilación indebida y, de ser posible, en las 72 horas siguientes a haber tenido constancia (artículo 33.1 del RGPD). Todas las incidencias se documentarán.
9.3. La empresa no adoptará represalias por la comunicación de buena fe de una incidencia.

10. CONTROL Y CUMPLIMIENTO
10.1. La empresa podrá verificar el cumplimiento de esta política con las medidas previstas en [documento de criterios de uso de dispositivos digitales], respetando la dignidad e intimidad de las personas trabajadoras y la normativa de protección de datos.
10.2. El incumplimiento por parte de personas trabajadoras podrá sancionarse conforme a la graduación de faltas y sanciones del [convenio colectivo aplicable] y al artículo 58 del Estatuto de los Trabajadores. [Para colaboradores externos: se estará a lo previsto en su contrato].

11. RESPONSABLE
[Nombre o puesto] es responsable de esta política: mantiene el Anexo I, resuelve solicitudes y consultas, gestiona incidencias y coordina la formación. [En su caso: se coordinará con el delegado de protección de datos, contacto: (correo)].

12. REVISIÓN
12.1. Esta política se revisará al menos [cada doce meses] y, además, cuando cambien las herramientas autorizadas o la normativa aplicable, o tras una incidencia relevante.
12.2. Cada versión se comunicará a todas las personas incluidas en su ámbito. [La representación legal de las personas trabajadoras ha (participado / sido informada / emitido informe) el (fecha)].

ANEXO I. REGISTRO DE HERRAMIENTAS AUTORIZADAS
Herramienta | Proveedor | Usos permitidos | Datos permitidos | Áreas o puestos | Contrato de encargo (sí/no, fecha) | Fecha de alta

ACUSE DE RECIBO
[Nombre y apellidos], [puesto], declara haber recibido y leído esta política. Fecha: [fecha]. Firma: [firma].
Preguntas frecuentes
¿Es obligatorio tener una política de uso de IA en la empresa?
Ninguna norma la exige con ese nombre. Pero el RIA pide medidas de alfabetización (art. 4), el RGPD políticas de protección de datos cuando sea proporcionado (art. 24.2) y la Ley 1/2019 medidas razonables de secreto (art. 1.1 c). La política documenta esas medidas.
¿Qué debe incluir una política de uso de IA para empleados?
Como mínimo: herramientas autorizadas, información prohibida, usos no permitidos, revisión humana, etiquetado, formación, incidencias, responsable y revisión.
¿Hay que negociar la política de IA con el comité de empresa?
No siempre hay negociación, pero sí participación o información en varios casos: criterios de uso de dispositivos digitales (LOPDGDD, art. 87.3), sistemas de control del trabajo y planes de formación (Estatuto de los Trabajadores, art. 64.5 e y f) y algoritmos que deciden sobre la plantilla (art. 64.4 d).
¿Puedo sancionar a un empleado que no cumple la política de IA?
Sí, si la política se ha comunicado y es una instrucción dada en el ejercicio regular de las facultades directivas (Estatuto de los Trabajadores, art. 5 c). La sanción sigue la graduación de faltas del convenio aplicable o de las disposiciones legales (art. 58.1).
¿Cada cuánto hay que revisar la política de uso de IA?
La norma no fija un plazo. El RGPD pide revisar y actualizar las medidas cuando sea necesario (art. 24.1): fija una revisión periódica y revisa también al cambiar de herramientas, de normativa o tras una incidencia.
Análisis de Pablo Sáez Hurtado en prensa
- ¿Hay que etiquetar todo lo creado con IA? Qué exige el Reglamento europeo y qué sanciones prevé · Economist & Jurist, 11/08/2026
- Marcas de agua invisibles en Claude: el AI Act desplaza el reto al responsable del despliegue · Economist & Jurist, 19/08/2026
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 4, 5, 26, 50 y 113 · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), art. 1, puntos 5 y 40 · DO L, 24.7.2026
- Reglamento (UE) 2016/679 (RGPD), arts. 9, 22, 24, 28, 32 y 33 · DO L 119, 4.5.2016
- Ley 1/2019, de 20 de febrero, de Secretos Empresariales, art. 1 · BOE
- Real Decreto Legislativo 2/2015, Estatuto de los Trabajadores, arts. 5, 20, 58, 62 y 64 · BOE
- Ley Orgánica 3/2018 (LOPDGDD), arts. 87 y 91 · BOE
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.