Los agentes de IA son sistemas que no solo responden: reciben un objetivo, planifican los pasos y ejecutan acciones con herramientas, como enviar correos o hacer un pago. El Reglamento Europeo de IA no tiene reglas propias para ellos: un agente es un sistema de IA y sus obligaciones dependen del uso que le des.
Forma parte de la guía para usar la inteligencia artificial en la empresa. La pregunta útil no es «¿es un agente?», sino «¿qué hace y sobre quién decide?».
¿Qué es un agente de IA?
Un agente de IA es un programa que usa un modelo de IA para perseguir un objetivo dando varios pasos por su cuenta: decide qué hacer, usa herramientas conectadas, observa el resultado y continúa hasta terminar o hasta que algo lo detiene. Tres rasgos lo distinguen de un chatbot o asistente conversacional:
- Actúa con herramientas. Un chatbot te devuelve un texto y tú decides qué hacer con él. Un agente tiene acceso a aplicaciones (calendario, correo, hoja de cálculo, banca, aplicaciones de terceros) y las usa.
- Encadena pasos. Recibe un objetivo («organiza las visitas de la semana»), lo divide en tareas y las ejecuta en orden, corrigiendo sobre la marcha.
- Tiene cierto grado de autonomía. Puede limitarse a proponer, actuar con tu aprobación o actuar solo. Cuanto más autónomo, menos ocasiones tienes de detectar un error antes de que produzca efectos.
Ejemplo hipotético: una gestoría de 12 personas conecta un agente al correo y a la facturación para reclamar facturas vencidas. El agente decide a quién escribir, redacta y envía. El error ya no se queda en un borrador: sale de la empresa.
¿Regula el AI Act los agentes de IA?
No como categoría propia. La expresión «agente de IA» no aparece en el RIA. El Ómnibus digital (Reglamento (UE) 2026/1744) solo menciona la «IA agente» en el nuevo anexo XIV, una lista de códigos para delimitar qué sistemas puede evaluar cada organismo notificado. No crea obligaciones para quien usa un agente.
«Sistemas de IA basados en otras tecnologías emergentes de IA no cubiertas por otros códigos, incluida la IA agente»
Lo que sí se aplica es la definición general de sistema de IA, que ya contempla la autonomía:
«“sistema de IA”: un sistema basado en una máquina que está diseñado para funcionar con distintos niveles de autonomía y que puede mostrar capacidad de adaptación tras el despliegue, y que, para objetivos explícitos o implícitos, infiere de la información de entrada que recibe la manera de generar resultados de salida, como predicciones, contenidos, recomendaciones o decisiones, que pueden influir en entornos físicos o virtuales»
El considerando 12 añade que los sistemas de IA pueden actuar «con cierto grado de independencia con respecto a la actuación humana». Un agente encaja de lleno en esa definición.
| Qué establece la norma | Qué supone para la empresa |
|---|---|
| El RIA no distingue entre un asistente y un agente; regula sistemas de IA según su uso y su riesgo. | Clasifica cada agente por lo que hace en tu empresa, no por cómo lo llama el fabricante. |
¿Qué obligaciones tiene un agente de IA según su uso?
- Prácticas prohibidas (art. 5). Ningún sistema de IA puede, por ejemplo, usar técnicas deliberadamente manipuladoras o engañosas en los términos del art. 5.1 a) ni inferir emociones en el trabajo salvo por motivos médicos o de seguridad (art. 5.1 f). Ver las prácticas de IA prohibidas por el AI Act.
- Alto riesgo (art. 6.2 y anexo III). Un agente usado en un ámbito del anexo III es, en principio, de alto riesgo, salvo las excepciones del art. 6.3. Sus obligaciones se aplican desde el 2 de diciembre de 2027 (art. 113, en la redacción dada por el Reglamento (UE) 2026/1744). Comprueba tu caso en ¿es mi sistema de IA de alto riesgo?.
- Transparencia (art. 50.1). Si el agente habla con personas, el proveedor debe diseñarlo para que sepan que interactúan con una IA, salvo que sea evidente. Se aplica desde el 2 de agosto de 2026 (art. 113).
- Modelos de IA de uso general (arts. 51 a 55). Si el agente funciona sobre un modelo de uso general (art. 3.63), esas obligaciones son del proveedor del modelo, no de quien usa el agente.
- Cambio de papel (arts. 3.3 y 25.1 c). Si montas el agente y lo pones en servicio con tu nombre, o cambias la finalidad de un sistema y lo conviertes en uno de alto riesgo, puedes pasar a ser proveedor. Ver proveedor o responsable del despliegue.
Usos de agentes de IA en una pyme y su clasificación en el RIA
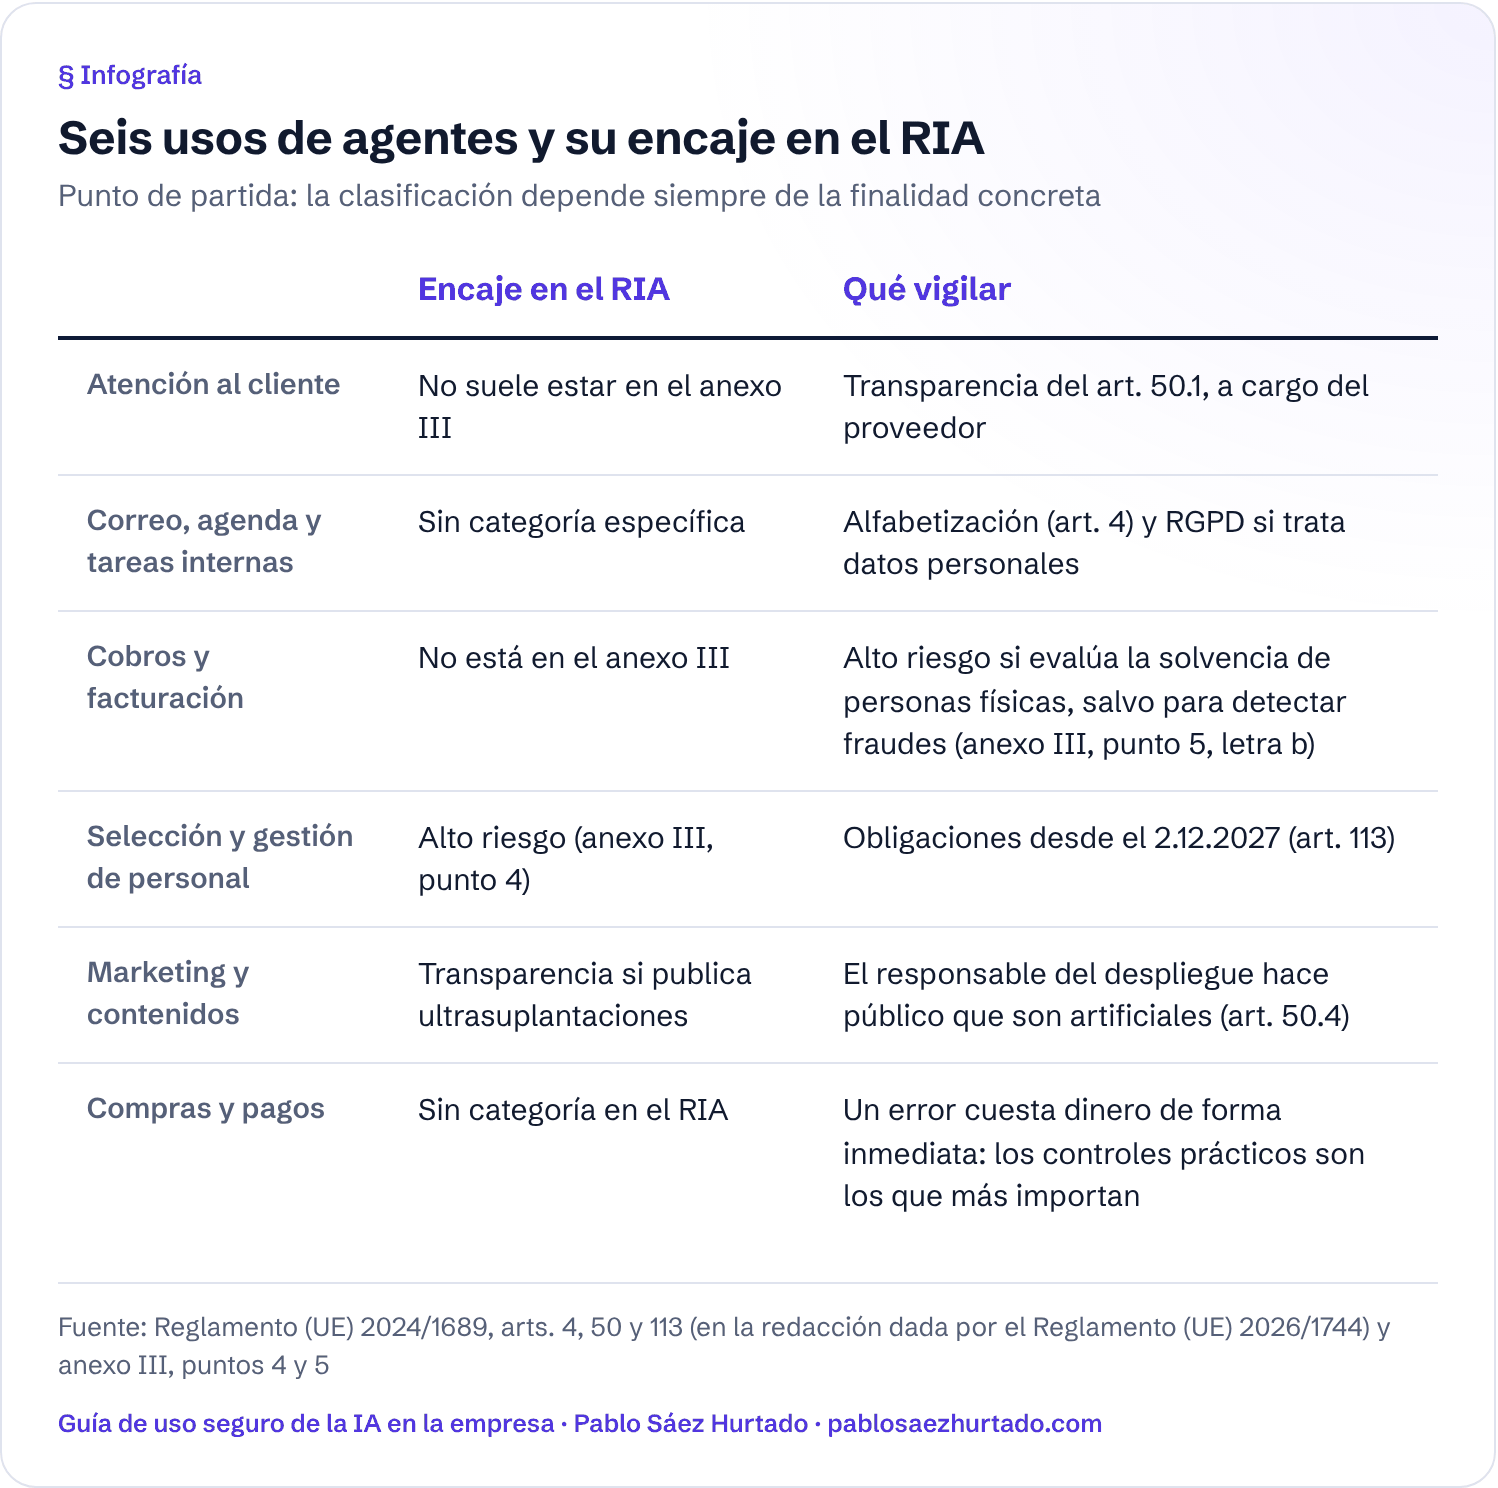
Una orientación por casos habituales. La clasificación depende siempre de la finalidad concreta, así que tómala como punto de partida:
- Atención al cliente (chat de la web, respuesta de correos, citas). No suele estar en el anexo III, pero interactúa con personas: aplica la transparencia del art. 50.1, a cargo del proveedor.
- Correo, agenda y tareas internas. Sin categoría específica en el RIA. Rigen la alfabetización del personal (art. 4) y el RGPD si trata datos personales.
- Cobros y facturación (reclamar facturas, conciliar pagos). Tampoco está en el anexo III. Pero si el agente evalúa la solvencia de personas físicas o establece su calificación crediticia, sí es alto riesgo (anexo III, punto 5, letra b), salvo que se use para detectar fraudes financieros.
- Selección y gestión de personal (filtrar currículos, asignar turnos por perfil, evaluar el rendimiento). Alto riesgo (anexo III, punto 4). Lo desarrollamos en IA en recursos humanos.
- Marketing y publicación de contenidos. Si publica imágenes, audio o vídeo que constituyan una ultrasuplantación, el responsable del despliegue debe hacer público que son artificiales (art. 50.4).
- Compras y pagos. Sin categoría en el RIA, pero es donde un error cuesta dinero de forma inmediata: los controles de la sección siguiente son los que más importan aquí.
Infografía
Seis usos de agentes y su encaje en el RIA
Punto de partida: la clasificación depende siempre de la finalidad concreta
| Encaje en el RIA | Qué vigilar | |
|---|---|---|
| Atención al cliente | No suele estar en el anexo III | Transparencia del art. 50.1, a cargo del proveedor |
| Correo, agenda y tareas internas | Sin categoría específica | Alfabetización (art. 4) y RGPD si trata datos personales |
| Cobros y facturación | No está en el anexo III | Alto riesgo si evalúa la solvencia de personas físicas, salvo para detectar fraudes (anexo III, punto 5, letra b) |
| Selección y gestión de personal | Alto riesgo (anexo III, punto 4) | Obligaciones desde el 2.12.2027 (art. 113) |
| Marketing y contenidos | Transparencia si publica ultrasuplantaciones | El responsable del despliegue hace público que son artificiales (art. 50.4) |
| Compras y pagos | Sin categoría en el RIA | Un error cuesta dinero de forma inmediata: los controles prácticos son los que más importan |
Ver y descargar como imagen
Descargar la infografía «Seis usos de agentes y su encaje en el RIA» (PNG)
Supervisión humana: arts. 14 y 26 para agentes de alto riesgo
Cuando un agente es de alto riesgo, el proveedor debe diseñarlo para que personas puedan vigilarlo (art. 14) y la empresa que lo usa, el responsable del despliegue, asigna esa vigilancia a alguien preparado (art. 26.2). Esas personas deben poder descartar o revertir sus resultados (art. 14.4 d) e:
«intervenir en el funcionamiento del sistema de IA de alto riesgo o interrumpir el sistema pulsando un botón de parada o mediante un procedimiento similar que permita que el sistema se detenga de forma segura»
«Los responsables del despliegue encomendarán la supervisión humana a personas físicas que tengan la competencia, la formación y la autoridad necesarias.»
Las medidas de supervisión serán proporcionales al «nivel de autonomía» del sistema (art. 14.3). El art. 26 obliga además a usarlo conforme a las instrucciones (26.1), vigilar su funcionamiento (26.5) y conservar sus registros automáticos al menos seis meses, si están bajo tu control (26.6).
¿Y si el agente decide sobre personas? El RGPD
Con independencia del RIA, si un agente toma decisiones sobre personas con datos personales, se aplica el Reglamento General de Protección de Datos (RGPD).
«Todo interesado tendrá derecho a no ser objeto de una decisión basada únicamente en el tratamiento automatizado, incluida la elaboración de perfiles, que produzca efectos jurídicos en él o le afecte significativamente de modo similar.»
Hay excepciones (contrato, ley o consentimiento explícito, art. 22.2), pero con contrato o consentimiento debes garantizar, como mínimo, intervención humana, que la persona exprese su punto de vista e impugne la decisión (art. 22.3). Ejemplo típico: un agente que rechaza solicitudes de clientes sin revisión. Más en RGPD e inteligencia artificial.
Cómo controlar un agente de IA en la empresa
Al margen de su clasificación, un agente tiene riesgos propios porque actúa. Estos controles son orientación práctica; donde hay una norma detrás, se indica.
Permisos mínimos
Da al agente solo el acceso que necesita para su tarea: una cuenta propia (no la de un empleado), solo lectura donde baste y acceso limitado a las carpetas, buzones o clientes de su función. Si trata datos personales, el RGPD lo exige por defecto:
«El responsable del tratamiento aplicará las medidas técnicas y organizativas apropiadas con miras a garantizar que, por defecto, solo sean objeto de tratamiento los datos personales que sean necesarios para cada uno de los fines específicos del tratamiento.»
Aprobación humana antes de acciones con efectos
Un correo enviado, un pago hecho o un archivo borrado no se deshacen. Configura el agente para que proponga y una persona apruebe antes de enviar a terceros, pagar, borrar, firmar, publicar o cambiar datos de clientes. En alto riesgo, esa intervención es la que pide el art. 14.4.
Registro de acciones
Activa un registro de qué hizo el agente, cuándo, con qué datos y quién aprobó cada paso, y revísalo. Sin rastro no sabrás qué pasó ni podrás corregirlo. En alto riesgo, los sistemas deben permitir el registro automático (art. 12.1) y el responsable del despliegue conserva los registros bajo su control al menos seis meses (art. 26.6).
Límites de gasto
Fija topes por operación, por día y por mes, tanto para lo que el agente puede pagar o comprar como para su propio consumo del servicio de IA, y una lista cerrada de destinatarios o proveedores. Un bucle o una instrucción mal entendida no debería poder vaciar una cuenta.
Pruebas, parada y proveedor
Prueba el agente con datos ficticios antes de conectarlo a sistemas reales, ten una forma sencilla de pararlo y revisa el contrato con el proveedor: si trata datos personales por cuenta de tu empresa, necesitas un contrato de encargo (RGPD, art. 28.3). Los textos ocultos en correos o webs pensados para desviar al agente se tratan en ciberseguridad e IA, y el mapa completo, en riesgos de la IA en la empresa.
Estas medidas encajan en la gobernanza de la IA en la empresa y en tu política de uso de IA para empleados. Si un empleado activa agentes por su cuenta, es shadow AI.
Antes de poner un agente de IA a trabajar
Vuelve al índice de la Guía de uso seguro de la IA en la empresa.
Información general, actualizada a 20 de octubre de 2026. No es asesoramiento para un caso concreto.
Preguntas frecuentes
¿Qué diferencia hay entre un agente de IA y un chatbot?
Un chatbot responde y tú decides qué hacer con la respuesta. Un agente encadena pasos y ejecuta acciones con herramientas conectadas (correo, calendario, pagos) con cierto grado de autonomía. Para el RIA ambos son sistemas de IA (art. 3.1); lo que cambia sus obligaciones es el uso.
¿El AI Act regula los agentes de IA?
No con una categoría propia. El RIA no usa la expresión «agente de IA» y el Ómnibus solo cita la «IA agente» en el anexo XIV, para designar organismos notificados. Se aplica la definición de sistema de IA (art. 3.1) y las reglas según el uso.
¿Un agente de IA es de alto riesgo?
Solo si su uso encaja en el art. 6 y el anexo III (por ejemplo, selección de personal o evaluación de solvencia de personas físicas) o es componente de seguridad de un producto del anexo I. Para los del anexo III, las obligaciones se aplican desde el 2 de diciembre de 2027 (art. 113, redacción del Reglamento (UE) 2026/1744).
¿Tengo que decir a mis clientes que les atiende un agente de IA?
El art. 50.1 obliga al proveedor a diseñar el sistema para que las personas sepan que interactúan con una IA, salvo que sea evidente. Se aplica desde el 2 de agosto de 2026. Si tú montas el agente y lo pones en servicio con tu nombre, puedes ser el proveedor (art. 3.3).
¿Puede un agente de IA tomar decisiones sobre clientes o empleados sin revisión?
Si la decisión se basa solo en tratamiento automatizado y produce efectos jurídicos o similares, el RGPD lo limita (art. 22.1) y exige garantías como la intervención humana (art. 22.3). En alto riesgo, además, el RIA exige supervisión humana (arts. 14 y 26.2).
¿Quién responde si el agente se equivoca?
El proveedor diseña y documenta; el responsable del despliegue lo usa según las instrucciones y lo vigila (art. 26). El incumplimiento de las obligaciones del art. 26 figura entre las infracciones del art. 99.4 e), y el régimen sancionador corresponde a los Estados miembros (art. 99.1).
Análisis de Pablo Sáez Hurtado en prensa
- La AEPD pone el foco en la supervisión humana de la IA: ¿cuánto puede supervisar realmente una persona? · Economist & Jurist, 26/09/2026
- Reglamento Europeo de IA tras el Ómnibus: qué obligaciones y sanciones ya son exigibles en agosto de 2026 · Economist & Jurist, 10/08/2026
Fuentes
- Reglamento (UE) 2024/1689 (RIA), arts. 3, 4, 5, 6, 12, 14, 25, 26, 50, 51 a 55, 99 y 113, considerando 12 y anexo III · DOUE L, 12.7.2024
- Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA), art. 1, puntos 40 y 43 (art. 113 y anexo XIV del RIA) · DO L, 24.7.2026
- Reglamento (UE) 2016/679 (RGPD), arts. 22, 25 y 28 · DO L 119, 4.5.2016
Información general sobre la normativa vigente, comprobada el 20 de octubre de 2026 con el Reglamento (UE) 2024/1689 en su versión consolidada a 27 de julio de 2026, tras el Reglamento (UE) 2026/1744 (Ómnibus digital sobre IA). No constituye asesoramiento para un caso concreto. Las citas literales proceden de las versiones en español publicadas en el Diario Oficial de la Unión Europea y en el BOE.